 English
 Suomi
 Deutsch
 Polski

Parlons de votre environnement Salesforce
Présentez-nous votre score, les anomalies récurrentes ou le projet sans cesse reporté. Nous vous aiderons à déterminer ce qui nécessite un audit, ce qui doit être reconstruit et ce qui peut rester en l’état.
Un bilan de santé Salesforce n'est peut-être pas quelque chose que la plupart des équipes attendent avec impatience, mais cela vaut vraiment la peine d'être fait avant que les utilisateurs ne commencent à se plaindre et que des problèmes ne commencent à freiner les équipes. Avec Salesforce, de petits problèmes peuvent facilement affaiblir la confiance dans l’ensemble du système, une erreur à la fois.
Le contrôle de sécurité natif de Salesforce donne aux administrateurs un premier aperçu solide de la configuration de sécurité en comparant certains paramètres à un référentiel standard ou personnalisé. Toutefois, ce pourcentage ne reflète qu’une partie de la situation.
Nous allons expliquer comment effectuer ce contrôle, déterminer quels constats méritent réellement votre attention, apporter des modifications sans bloquer les utilisateurs ni les intégrations, et décider quand un bilan plus large de l’instance Salesforce est nécessaire pour examiner les données, les accès, les automatisations, le code, les licences, les performances, les intégrations, la sauvegarde et la restauration.
Salesforce Health Check est la page de sécurité de la Configuration qui compare les paramètres actuels d’une organisation à la référence de Salesforce ou à une référence personnalisée fondée sur la politique de l’entreprise. Elle fournit un score sur 100, puis indique les paramètres qui s’écartent le plus de la norme sélectionnée.
Les écarts présentant un risque élevé pèsent davantage : un seul contrôle de session insuffisant peut donc faire baisser le résultat plus que plusieurs problèmes mineurs.
L’outil examine les règles relatives aux mots de passe, les paramètres de session, les contrôles de connexion, les plages d’adresses IP de confiance, la protection contre le détournement de clics et certains paramètres de certificats ou de jetons. Salesforce déploie également des contrôles portant sur la MFA, SAML, la fermeture forcée des sessions après une réinitialisation du mot de passe et la proportion d’utilisateurs internes actifs auxquels le profil System Administrator est attribué. Ces nouveaux contrôles n’apparaîtront pas dans toutes les instances en même temps, mais ils méritent d’être pris en compte.
C’est la terminologie qui prête à confusion. Les personnes qui cherchent des conseils sur les bilans de santé Salesforce trouvent souvent deux prestations très différentes présentées comme s’il s’agissait de la même chose.
Salesforce Security Health Check désigne généralement la fonctionnalité native accessible dans Setup. Le bilan de santé d’une instance Salesforce est une démarche plus large. Il peut faire intervenir un partenaire Salesforce certifié et porte sur l’architecture, les autorisations, la qualité des données, Flow et Apex, les intégrations, les licences, le stockage, les performances, la sauvegarde, les rapports et la question de savoir si les utilisateurs continuent à utiliser correctement le CRM.
Repérez les problèmes que le score ne révèle pas
Examinez de plus près les données, les automatisations, les accès, les intégrations, les lacunes en matière de restauration et la dette technique qui échappent au contrôle natif Health Check.
Salesforce devient rarement difficile à gérer à cause d’une seule mise en production désastreuse. La situation se dégrade au fil de décisions qui semblent chacune raisonnables. Un responsable a besoin d’un accès pendant deux semaines. Une intégration se voit attribuer un utilisateur dédié. Quelqu’un installe un package pour un projet pilote. Un flux Flow est copié parce que modifier l’original paraît risqué. Puis personne ne revient sur ces décisions.
L’examen régulier d’un rapport de bilan de santé Salesforce permet de repérer ce qui subsiste :
Ce qui s’accumule | Ce qui peut mal tourner |
Droits d’accès excessifs | Les employés peuvent consulter, exporter ou modifier des enregistrements en dehors du périmètre réel de leurs fonctions |
Utilisateurs inactifs | Les anciens comptes restent un point d’accès supplémentaire aux données clients ou commerciales |
Paramètres de sécurité obsolètes | Les contrôles de session, de connexion ou de mot de passe ne correspondent plus à la politique de l’entreprise |
Automatisations qui se chevauchent | Deux flux Flow mettent à jour le même champ, déclenchent des traitements en double ou échouent lorsque le volume augmente |
Dette technique | Les petites modifications prennent plus de temps parce que personne ne sait quels éléments dépendent les uns des autres |
Licences, champs et packages inutilisés | L’entreprise paie pour des outils que les utilisateurs délaissent, tandis que les anciens composants alourdissent la maintenance et augmentent les risques liés aux accès |
Mauvaise qualité des données | Les prévisions, le routage, les rapports et les fonctionnalités d’IA s’appuient sur des enregistrements incomplets ou contradictoires |
Il est facile de sous-estimer cette dernière ligne. L’étude State of Data and Analytics 2026 de Salesforce a révélé que les responsables des données considèrent que 26 % des données de leur organisation ne sont pas fiables. Par ailleurs, 84 % ont déclaré que leurs stratégies de données nécessitaient un travail de fond avant que leurs projets d’IA puissent aboutir.
L’objectif d’un bilan de santé régulier de Salesforce est de repérer le compte qui aurait dû être fermé, le flux Flow qui se déclenche deux fois ou le champ qui fausse un rapport destiné au conseil d’administration. Cela réduit l’exposition des données, fournit de meilleurs éléments probants aux équipes de conformité, stabilise les mises en production et aide les utilisateurs à faire suffisamment confiance à Salesforce pour cesser de le recréer dans des feuilles de calcul.
Salesforce propose son outil natif Health Check dans Setup. Tout administrateur disposant des autorisations adéquates peut y accéder sans rien installer. Ouvrir la page est simple. Déterminer si une recommandation risque de perturber le SSO, de bloquer un utilisateur ou de rendre une intégration indisponible demande davantage de réflexion.
Ne restez pas bloqué sur la question « combien de temps prend un bilan de santé Salesforce ? » : suivez la bonne démarche.
Transformez le score en plan de correction
Obtenez un audit Salesforce qui relie les constats de sécurité aux risques métier, aux dépendances, aux responsables et aux travaux nécessaires pour y remédier en toute sécurité.
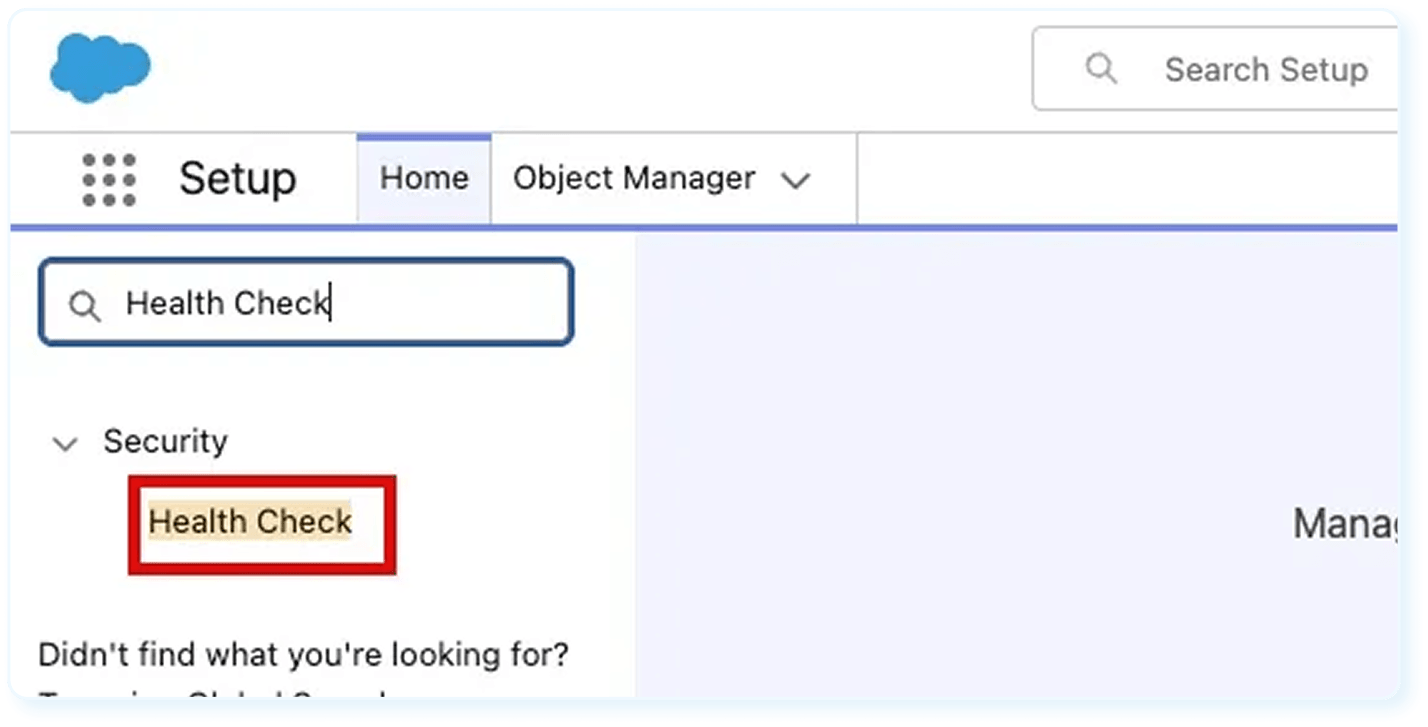
Suivez ce chemin :
Setup → Quick Find → Health Check
Le tableau de bord affiche le score actuel, l’appréciation correspondante, le référentiel sélectionné et les constats regroupés par niveau de risque. Chaque ligne compare la valeur actuelle de l’instance à celle attendue par ce référentiel, ce qui évite aux administrateurs de parcourir plusieurs menus de Setup avant de savoir où se situent les écarts.
Le contrôle de sécurité natif de Salesforce ne nécessite aucune application externe. Les utilisateurs doivent disposer de l’autorisation View Health Check, ou de l’accès Security Center correspondant, pour consulter la page et exporter un référentiel. L’importation d’un référentiel personnalisé nécessite l’autorisation Manage Health Check ou des autorisations Security Center appropriées.
Des alertes hebdomadaires signalant une baisse du score sont également disponibles. Salesforce les a activées par défaut pour les administrateurs système des environnements de production le 15 avril 2026 et permet aux équipes d’ajouter jusqu’à 100 destinataires. Utilisez une boîte de réception de sécurité ou d’administration surveillée pour éviter que l’alerte reste une semaine dans celle d’une personne en congé.
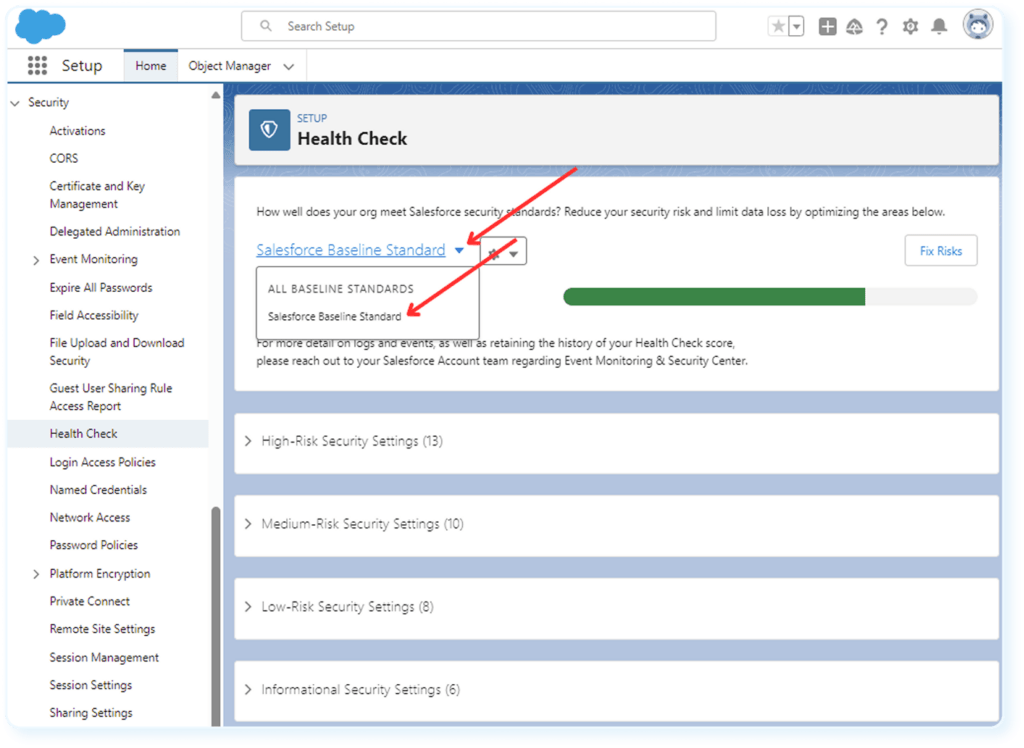
Salesforce vous propose deux choix :

Salesforce Baseline Standard : les valeurs et les catégories de risque recommandées par Salesforce.
Référentiel personnalisé : une norme d’entreprise approuvée qui reflète la politique interne, les exigences contractuelles ou le niveau de risque que l’entreprise a accepté d’assumer.
Une banque peut avoir besoin d’un référentiel adapté aux contrôles du secteur financier. Salesforce autorise jusqu’à cinq référentiels personnalisés. Chacun doit être créé à partir d’une copie exportée du référentiel standard, conserver tous les paramètres Health Check existants et ne pas dépasser 20 Ko.
Une entreprise du secteur de la santé peut définir des règles de session ou d’accès plus strictes parce que ses employés traitent des informations sensibles sur les patients. Ce référentiel personnalisé doit résulter d’une véritable réflexion sur les politiques à appliquer, associant les équipes Salesforce, informatique, sécurité et conformité. En cas de doute, un partenaire de conseil Salesforce comme Routine Automation peut vous guider dans les bonnes pratiques en matière de bilan de santé Salesforce.
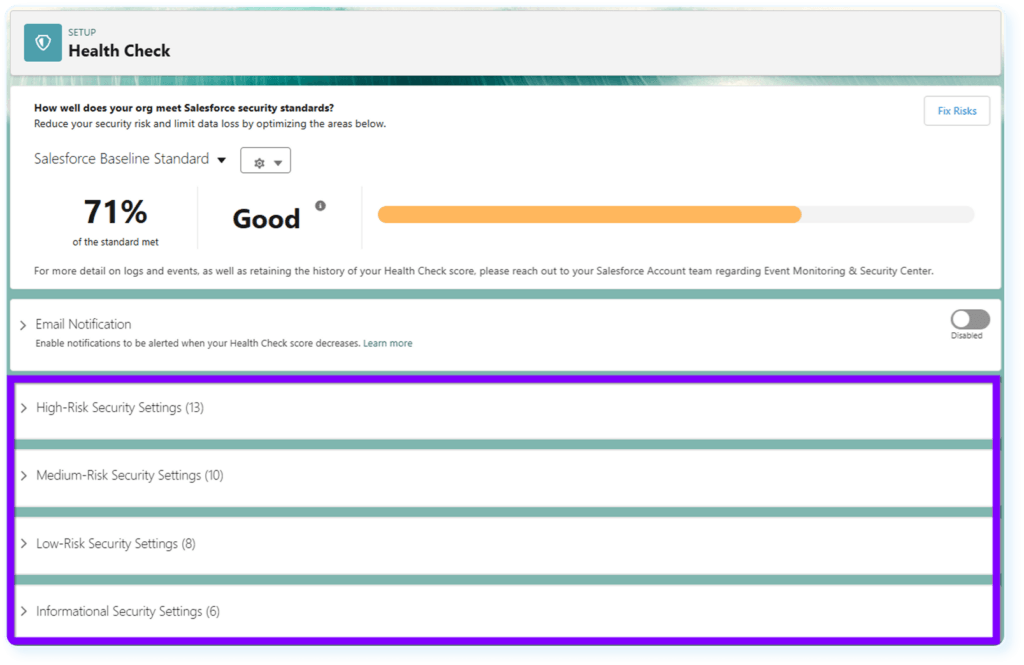
Le score de Salesforce Health Check vous indiquera dans quelle mesure vos paramètres actuels correspondent au référentiel sélectionné, en les classant selon un risque élevé, moyen ou faible. Il existe également des constats informatifs, mais ils n’influencent pas votre score.
Les appréciations officielles sont les suivantes :
Score | Appréciation Salesforce |
90 % et plus | Excellent |
80 % à 89 % | Très bon |
70 % à 79 % | Bon |
55 % à 69 % | Mauvais |
54 % et moins | Très mauvais |
Un score parfait prouve uniquement que chaque paramètre pris en compte correspond au référentiel choisi. L’instance peut toujours contenir des données de mauvaise qualité, des règles d’accès confuses, des flux Flow fragiles et un plan de restauration que personne n’a testé. Examinez les écarts avant de vous réjouir d’un score de 92 %. Un seul contrôle de session présentant un problème sérieux peut peser plus lourd qu’un écran rempli de contrôles mineurs réussis. Salesforce modifie également les indicateurs utilisés dans le calcul, ce qui peut faire évoluer le score après une mise à jour sans qu’aucun administrateur ait changé de paramètre.
Examinez d’abord le score de contrôle des risques élevés fourni par Salesforce, en particulier les constats liés aux points suivants :

Exigences d’authentification insuffisantes.
Possibilités de connexion trop étendues.
Paramètres de session peu sûrs.
Trop d’utilisateurs disposant de droits d’administration.
Contrôles insuffisants des API ou des données.
Avant toute modification du paramètre, analysez ses répercussions. Vérifiez qui l’utilise, quels systèmes y font appel et si vous risquez de commencer la journée de demain avec des comptes verrouillés ou des traitements en échec.
Une restriction de session pourrait affecter les employés à distance. Une politique de connexion pourrait perturber le SSO. Le renforcement d’un contrôle lié aux API pourrait interrompre une synchronisation avec un ERP ou un traitement de facturation nocturne. Health Check inclut désormais un indicateur fondé sur le pourcentage d’utilisateurs internes actifs auxquels le profil System Administrator est attribué, mais il ne vous indiquera toujours pas quel administrateur précis dispose d’accès dont il n’a pas réellement besoin. Cela nécessite un examen distinct des autorisations.
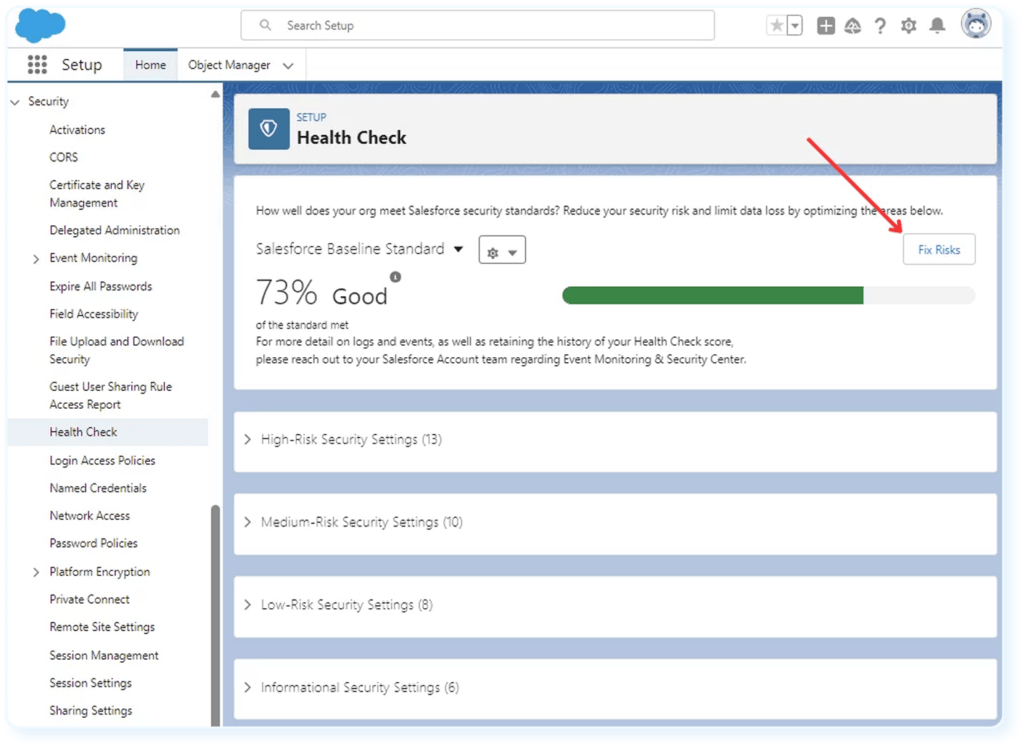
Les outils de contrôle de santé Salesforce offrent deux possibilités aux administrateurs :
Utilisez Edit pour ouvrir la page Setup correspondante et modifier un paramètre.
Utilisez Fix Risks pour appliquer les valeurs prises en charge du référentiel sélectionné sans quitter Health Check.
Fix Risks est pratique, mais faites preuve de prudence.
Avant toute modification importante, vérifiez les points suivants :
Les exigences métier.
Les applications connectées.
Les utilisateurs des API et des intégrations.
Le SSO et les modes d’authentification.
Les accès aux portails et sur mobile.
Les politiques internes de sécurité et de conformité.
La procédure de retour arrière si la modification pose problème.
Certains constats ne peuvent pas être corrigés à l’aide du bouton natif et nécessitent une investigation manuelle. Quelle que soit la méthode choisie, testez si possible les modifications importantes dans une sandbox Salesforce représentative. Consignez d’abord le paramètre actuel, effectuez une sauvegarde appropriée des données et des métadonnées, puis vérifiez à nouveau le fonctionnement pour les utilisateurs et les intégrations après le déploiement. Une sauvegarde facilite la restauration, mais ne remplace pas un véritable plan de retour arrière.
À l’issue de Salesforce Health Check, l’équipe devrait disposer de plus qu’un pourcentage et une capture d’écran. Consignez :
La date de l’évaluation.
Instance Salesforce et environnement.
Référentiel sélectionné et version.
Score actuel.
Risque identifié.
Utilisateurs ou systèmes concernés.
Responsable désigné.
Priorité de correction.
Exigences de test.
Date cible.
Décision finale ou résolution.
Date de la prochaine revue.
Un bon rapport Salesforce Health Check conserve une trace des décisions. Il consigne les raisons pour lesquelles l’équipe a modifié un paramètre, reporté la modification d’un autre et accepté un troisième en l’état. Cela évite bien des conjectures lors des contrôles de conformité, des passations entre administrateurs et des revues ultérieures.
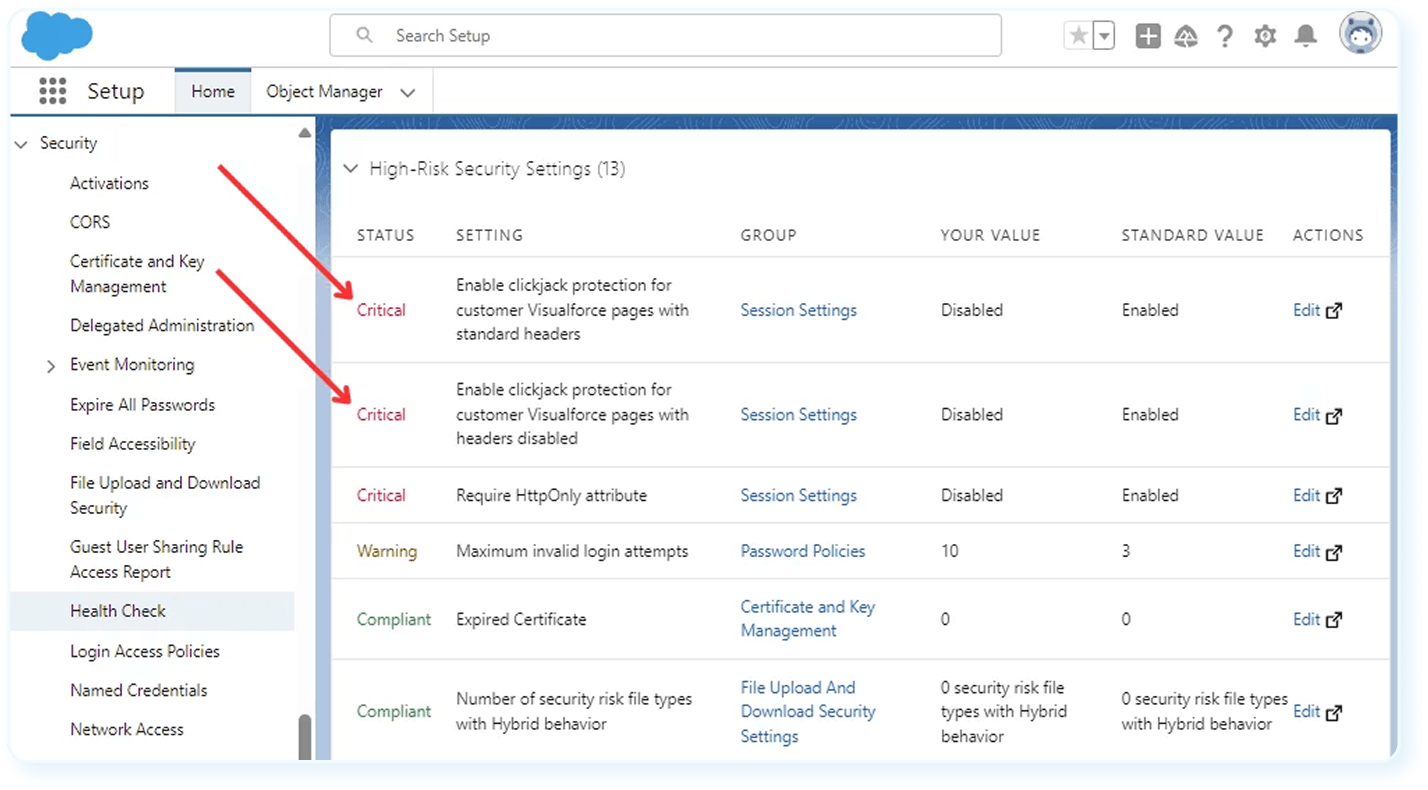
Le score Health Check fourni par Salesforce devrait vous indiquer ce que Salesforce a détecté, pourquoi cela mérite votre attention et quelles mesures doivent suivre. Commencez par examiner cinq éléments dans les résultats de l’outil natif :
La valeur actuelle du paramètre dans l’instance.
La valeur exigée par le référentiel sélectionné.
La catégorie de risque attribuée.
Les répercussions probables sur la sécurité ou les opérations.
La modification nécessaire pour combler l’écart.
La formulation technique peut donner l’impression qu’un problème est moins important qu’il ne l’est. Un délai d’expiration de session trop permissif peut laisser une session authentifiée sans surveillance ouverte plus longtemps que ne l’autorise la politique de l’entreprise, ce qui présente un enjeu sur les ordinateurs partagés, les appareils perdus et les postes situés dans des lieux publics.
Répartissez les constats en trois catégories opérationnelles :
Corriger immédiatement : L’exposition au risque est importante, les dépendances sont comprises et la modification peut être effectuée en toute sécurité.
Examiner et tester : Le paramètre nécessite une attention particulière, mais sa modification pourrait affecter le SSO, les utilisateurs, les intégrations ou les traitements automatisés.
Accepter ou reporter : L’entreprise dispose d’une justification documentée pour conserver le paramètre en l’état, ainsi que d’un responsable et d’une date pour réexaminer cette décision.
Constat | Impact potentiel | Priorité | Action recommandée | Responsable |
Politique de mots de passe insuffisante | Risque accru de compromission des comptes | Élevée | S’aligner sur la politique de sécurité approuvée et tester les modes de connexion | Administrateur Salesforce |
Utilisateur inactif disposant de privilèges élevés | Accès inutile aux enregistrements sensibles et à Setup | Élevée | Confirmer le responsable du compte, geler l’accès, puis désactiver le compte si nécessaire | Administrateur et service informatique |
Paramètre de session obsolète | Les sessions authentifiées restent accessibles plus longtemps que ne l’autorise la politique | Moyenne | Tester la valeur plus restrictive, puis mettre à jour le paramètre | Équipe de sécurité |
Les résultats de l’outil natif ne désignent pas de responsables, n’estiment pas les coûts, ne recensent pas les dépendances métier et ne définissent pas l’ordre des corrections. C’est pourquoi le rapport final doit aller au-delà d’une capture d’écran avec un score entouré en haut.
L’outil natif Salesforce Security Health Check est utile, mais son rôle reste limité. Il compare certains paramètres de sécurité à un référentiel. Un score élevé ne prouve pas que l’instance est bien conçue, facile à maintenir, qu’elle fonctionne correctement, qu’elle utilise les licences à bon escient ou qu’elle est prête à accueillir quelques centaines d’utilisateurs supplémentaires.
Ce pourcentage peut laisser de nombreux problèmes de côté :

Des enregistrements en double, incomplets ou dont la responsabilité est mal attribuée.
Des déclencheurs Apex qui exécutent des requêtes inefficaces ou entrent en conflit avec d’autres portions de code.
Plusieurs flux Flow qui mettent à jour le même champ.
Des intégrations qui transmettent les enregistrements en retard, en double ou pas du tout.
Une utilisation des API qui se rapproche progressivement des limites de l’instance.
Un espace de stockage qui se remplit d’anciens fichiers et enregistrements.
Des objets et des champs personnalisés dont personne ne peut expliquer l’utilité.
Des packages gérés qui conservent des autorisations, mais ne servent plus à grand-chose.
Des licences attribuées à des personnes qui se connectent à peine.
Des rapports reposant sur des champs contestés ou des définitions incohérentes des indicateurs clés de performance.
Des utilisateurs qui gèrent le processus réel dans des feuilles de calcul, Slack ou des e-mails.
Des versions mises en production sans tests fiables ni procédure de retour arrière éprouvée.
Workflow Rules et Process Builder constituent un avertissement utile. Salesforce a mis fin à leur prise en charge le 31 décembre 2025, mais d’anciens processus peuvent continuer à fonctionner en production. Health Check ne vous indiquera pas qu’une approbation essentielle dépend encore d’une automatisation que personne n’a testée récemment ni ne se sent à l’aise de modifier.
Lorsque ces questions se posent, le travail dépasse le cadre d’un tableau de bord de sécurité. Vous avez besoin d’un audit plus large de l’instance elle-même, ce qui pourrait vous amener à rechercher les meilleurs cabinets de conseil Salesforce.
Un bilan de santé Salesforce commence généralement par le sentiment que quelque chose ne va pas. Les rapports semblent peut-être erronés, les mises en production prennent trop de temps ou personne ne sait qui est responsable d’une intégration. Une revue complète suit ces indices en examinant les autorisations, les données, les automatisations, les coûts et les performances.
Critère | Ce que la revue vérifie | Ce qui peut mal tourner |
Sécurité et accès | Profils, ensembles d’autorisations, administrateurs, utilisateurs inactifs, règles de partage, applications connectées, authentification multifacteur et sessions | Certaines personnes ont accès à trop d’informations, tandis que d’autres mettent en place des solutions de contournement parce que leurs accès sont trop restreints |
Données et modèle de données | Doublons, valeurs manquantes, utilisation des champs, attribution des responsabilités, validation, relations, sauvegarde et restauration | Les prévisions deviennent peu fiables, le routage ne fonctionne plus et les automatisations ou l’IA agissent sur le mauvais enregistrement |
Automatisation et code | Flux Flow, anciennes automatisations, Apex, traitements en échec, couverture des tests, requêtes inefficaces et ancien code | Les processus se déclenchent deux fois, échouent lorsque le volume augmente ou deviennent trop risqués à modifier |
Intégrations et API | Authentification, correspondances entre les données, sens de synchronisation, utilisation des API, middleware, erreurs, nouvelles tentatives et supervision | Une connexion reste « active » alors que les enregistrements arrivent en retard, en double ou sans certains champs essentiels |
Performances et limites | Stockage, volumes de données importants, rapports, traitements planifiés, verrouillages d’enregistrements, requêtes et limites de gouvernance | Les pages ralentissent, les traitements échouent et les utilisateurs commencent à travailler en dehors de Salesforce |
Licences et packages | Licences attribuées par rapport aux licences actives, fonctionnalités payantes, licences d’ensembles d’autorisations et packages AppExchange | L’entreprise continue de payer pour des outils inutilisés qui conservent des autorisations et nécessitent toujours de la maintenance |
Rapports et adoption | Définitions des indicateurs clés de performance, données nécessaires, tableaux de bord, utilisation, exportations et retours de chaque équipe | Les dirigeants cessent de faire confiance aux rapports, tandis que les employés déplacent le processus réel vers des feuilles de calcul ou des e-mails |
Dans les environnements comptant de nombreuses intégrations, il peut être utile d’examiner les meilleurs services d’intégration Salesforce pour mieux déterminer si le problème nécessite un travail de configuration, un middleware ou une refonte. Les produits installés méritent le même examen.
Obtenez une vue d’ensemble de votre instance Salesforce
Identifiez les problèmes d’accès, de données, d’automatisation, d’intégration, de performances et de licences que le score natif ne peut pas expliquer, puis repartezz avec un plan de correction hiérarchisé.
Il faut préciser qu’aucun outil de bilan de santé Salesforce ne peut, à lui seul, vous dire si l’ensemble de l’instance est sécurisé, rapide, abordable, restaurable et agréable à maintenir. Chaque option détecte un type de problème différent. Le travail utile consiste à réunir les éléments recueillis, puis à les confronter aux activités réelles de l’entreprise.
Outil ou méthode | Objectif principal | Ce qu’il permet de détecter | Ses limites |
Salesforce Health Check | Configuration de sécurité | Écarts par rapport au référentiel, catégories de risque et score actuel | Il n’examine ni les données, ni le code, ni les intégrations, ni les coûts, ni l’adoption |
Security Center Essentials | Surveillance de la sécurité d’une seule instance | Historique de Health Check et six autres indicateurs de sécurité | Collecte hebdomadaire, historique de Health Check sur 30 jours et aucune vue regroupant plusieurs instances |
Version complète de Security Center | Supervision de la sécurité sur plusieurs instances | Politiques, alertes, authentification, accès des utilisateurs et tendances en matière de sécurité | Des exigences en matière de licences et de produits s’appliquent |
Scale Center | Performances et charge du système | Lenteurs d’Apex, problèmes liés à Flow, requêtes gourmandes en ressources, lenteurs des rapports, limites et verrouillages d’enregistrements | Il peut repérer les freins techniques, mais ne peut pas vous dire si le processus est pertinent |
Lightning Usage App | Activité des utilisateurs et des pages | Utilisateurs actifs, utilisation des licences, pages courantes, pages lentes et passages à Classic | Il n’expliquera pas pourquoi les utilisateurs évitent un écran ou exportent tout vers Excel |
Salesforce Code Analyzer v5 | Analyse statique du code et des métadonnées | Problèmes de sécurité, de qualité et de maintenabilité dans Apex et les autres codes sources pris en charge | Il ne peut pas déterminer si la logique métier est correcte |
Revue manuelle | Évaluation métier et technique | Architecture, responsabilités, données, workflows, dépendances, intégrations et priorités | Elle demande du temps et des personnes qui savent analyser ce qu’elles examinent |
Salesforce Optimizer était aussi une option, mais Salesforce l’a retiré le 1 juin 2026, après des retraits antérieurs pour les instances Hyperforce et les instances hors Hyperforce.
Security Center Essentials est gratuit dans toutes les éditions Salesforce et conserve 30 jours d’historique de Health Check. Scale Center est également gratuit dans les instances de production et les sandbox complètes prises en charge pour les clients Professional, Enterprise, Unlimited, Signature et Scale Test.
Si vous travaillez avec un partenaire comme Routine Automation pour des services de mise en œuvre de Salesforce, ce partenaire peut vous aider à choisir les bons outils de bilan de santé Salesforce. RA ne vend pas son propre outil d’analyse, mais peut sélectionner les outils appropriés, les compléter par les vérifications manuelles qu’ils ne peuvent pas effectuer et transformer les constats en un plan exploitable.
Consultez la page de sécurité native chaque mois ou chaque trimestre. Effectuez une revue plus large de l’instance au moins une fois par an si la configuration est stable, et rapprochez les revues lorsque Salesforce évolue rapidement ou présente davantage de risques. Vous pouvez aussi envisager des vérifications supplémentaires après avoir ajouté les meilleures applications Salesforce à votre système.
Situation | Fréquence adaptée |
Instance stable avec peu de changements | Vérification native chaque trimestre, revue plus large chaque année |
Instance soumise à des exigences réglementaires ou sensible en matière de sécurité | Vérification native chaque mois, revue plus large tous les six mois |
Instance de grande taille avec de nombreux développements personnalisés | Revue après les mises en production majeures et au moins tous les six mois |
Nouvelle mise en œuvre ou refonte | Avant le lancement, puis une fois que les utilisateurs ont travaillé dans l’instance |
Migration ou consolidation d’instances | Avant la planification, puis après le transfert des données et des automatisations |
Ajout d’une intégration majeure | Avant la mise en production et après le premier cycle d’exploitation complet |
Incident de sécurité ou incident lié aux données | Dès que l’incident est maîtrisé |
Baisse de l’adoption ou ralentissement des performances | Dès que la tendance apparaît, sans attendre la revue annuelle |
Modification importante des autorisations ou des automatisations | Avant le déploiement, puis après la mise en production |
Ces échéances ne sont pas des règles Salesforce. Ce sont des intervalles de travail. La bonne fréquence dépend du volume des mises en production, du code personnalisé, des systèmes connectés, des exigences de conformité, de la rotation du personnel et de l’ampleur des conséquences pour l’entreprise si Salesforce cessait de fonctionner correctement.
Les bonnes pratiques de bilan de santé Salesforce comprennent également des revues déclenchées par des événements. Un rappel annuel dans votre agenda ne sera pas très utile si une nouvelle connexion à un ERP, une acquisition, une refonte des autorisations ou une migration en masse modifie l’instance trois semaines plus tard.
La vérification native ne nécessite pas de prestataire externe. Un administrateur Salesforce disposant des autorisations requises peut accéder au tableau de bord, examiner le score, comparer les paramètres actuels au référentiel, corriger les problèmes circonscrits et documenter le résultat.
Un administrateur interne peut généralement se charger des tâches suivantes :
Ouvrir Health Check dans Setup.
Choisir le référentiel standard ou personnalisé.
Examiner les valeurs actuelles et recommandées.
Examiner les paramètres simples de mot de passe, de session ou de connexion.
Tester des modifications circonscrites.
Consigner les constats et les exceptions acceptées.
Le travail se complique lorsque le score conduit à examiner le reste de l’instance. Un volume important de code Apex, plusieurs clouds Salesforce, plusieurs instances, des dizaines d’intégrations ou des règles de conformité strictes nécessitent la participation de davantage de personnes à la revue. Il en va de même lorsque personne n’est responsable de l’ensemble de l’architecture ou qu’un correctif de sécurité pourrait interrompre le SSO, la facturation, le service client ou un autre processus critique.
Le temps compte aussi. Un administrateur compétent peut savoir exactement ce qu’il faut vérifier sans pour autant avoir la disponibilité nécessaire pour examiner des années d’autorisations, de versions de Flow, de journaux d’intégration et de packages abandonnés.
L’aide extérieure n’est pas obligatoire, mais le soutien d’un consultant proposant des services de bilan de santé Salesforce peut être utile lorsque les risques, la charge de travail ou la complexité technique dépassent ce que l’équipe interne peut prendre en charge sans compromettre la sécurité.
Des services professionnels de bilan de santé Salesforce devraient fournir davantage qu’un score automatisé et un long export d’avertissements. Les constats doivent être reliés aux workflows réels, à des responsables désignés, aux dépendances techniques et à un plan de correction que l’entreprise peut financer et planifier.
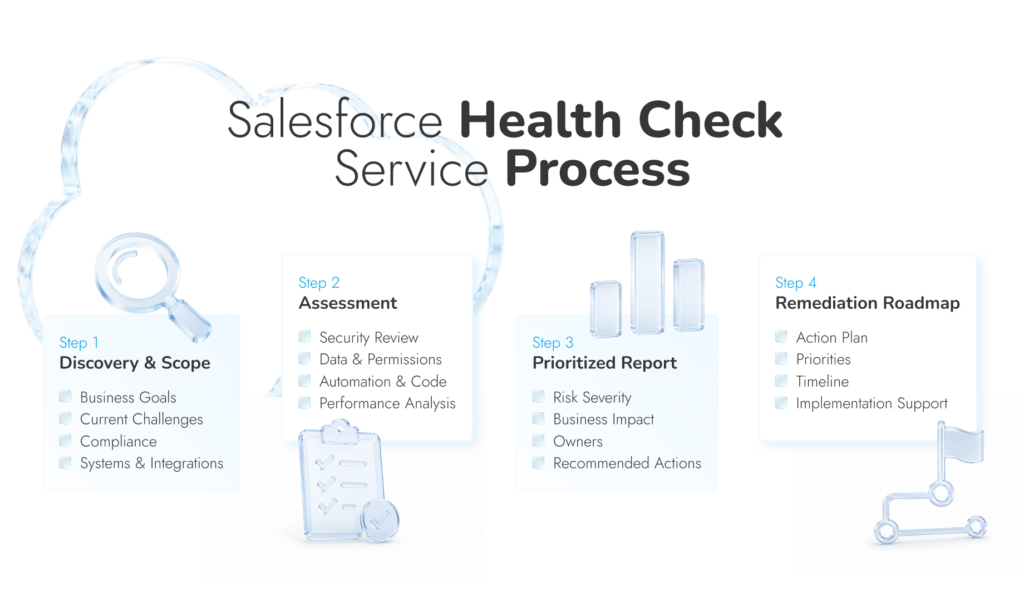
Une mission classique devrait comprendre quatre étapes :
Découverte et périmètre : Le prestataire confirme les objectifs métier, les problèmes actuels, les workflows critiques, les besoins de conformité, les changements Salesforce prévus ainsi que les instances, clouds, intégrations, équipes et environnements inclus dans l’audit.
Évaluation automatisée et manuelle : Les outils natifs et tiers fournissent une partie des éléments probants. La personne chargée de la revue devrait également examiner manuellement les autorisations, les données, les automatisations, le code, l’architecture, les intégrations, l’utilisation, le stockage, les packages et la dette technique.
Rapport hiérarchisé par priorité : Chaque constat du bilan de santé du CRM Salesforce devrait préciser sa gravité, son impact métier, les composants concernés, les dépendances, l’action recommandée, l’effort estimé et le responsable. Les failles de sécurité urgentes ne devraient pas être noyées parmi des constats comme celui d’un champ que personne n’utilise.
Feuille de route de remédiation et accompagnement : La remédiation peut consister à refondre les autorisations, corriger Flow ou Apex, nettoyer les enregistrements, réparer les intégrations, supprimer d’anciens packages, tester les modifications ou clarifier les responsabilités. Assurez-vous que le périmètre précise si ces travaux sont inclus ou s’ils commencent après l’audit.
Vous devriez également savoir qui examine l’instance, comment les éléments probants exportés sont protégés et quels rapports vous recevrez exactement.
Des entreprises comme Routine Automation effectuent un bilan de sécurité dans Salesforce, tandis qu’un bilan plus large de l’instance suit un processus rigoureux, étape par étape. L’équipe associe les diagnostics Salesforce à une analyse manuelle et à des échanges avec les personnes qui savent où le CRM pose problème.
La revue suit sept étapes :
1. Définir ce qui sera examiné : Confirmer le problème métier, les environnements inclus, les processus essentiels, les risques connus et les travaux déjà prévus dans la feuille de route.
2. Écouter les personnes qui utilisent Salesforce : Interroger les administrateurs, les développeurs, les équipes informatiques et de sécurité, les responsables de service et les utilisateurs au quotidien.
3. Examiner l’instance sous toutes ses coutures : Examiner la sécurité, les autorisations, les enregistrements, l’architecture, les automatisations, le code, les intégrations, le stockage, les packages, les licences et les rapports.
4. Déterminer ce qui compte : Distinguer l’encombrement sans conséquence des problèmes qui exposent les données, faussent les rapports, retardent le travail, augmentent les coûts ou menacent les mises en production.
5. Élaborer le rapport de bilan de santé Salesforce : Ajouter les preuves, les responsables, les dépendances, les estimations d’effort, les priorités et les actions recommandées.
6. Planifier les corrections : Distinguer les corrections urgentes des opérations de nettoyage, des modifications du code, des travaux d’architecture et de la gouvernance.
7. Poursuivre l’accompagnement pendant les corrections : Routine Automation peut prendre en charge la configuration, le développement, les tests, le déploiement et les revues ultérieures, selon les besoins.
L’objectif n’est pas d’obtenir un meilleur score dans l’outil natif. C’est de disposer d’une instance qui protège les données pertinentes, accompagne le fonctionnement actuel de l’entreprise et peut évoluer sans que chaque mise en production se transforme en fouilles archéologiques.
Transformez les constats en un plan opérationnel
Obtenez une feuille de route hiérarchisée par priorité pour la sécurité, les données, les automatisations, les intégrations et les corrections que votre équipe doit traiter en premier.
Salesforce Health Check mérite sa place dans les tâches régulières de l’administrateur. Il repère rapidement les paramètres de sécurité insuffisants et donne à l’équipe des éléments concrets à examiner. Ne laissez simplement pas un score de 95 % clore la discussion.
Ce pourcentage en dit très peu sur les enregistrements en double, le code Apex ancien, les flux Flow qui se concurrencent, les passages de relais défaillants, les licences gaspillées ou les rapports auxquels les utilisateurs ne font plus confiance depuis des mois. Utilisez l’outil natif pour une surveillance régulière, puis organisez une revue approfondie lorsque l’instance devient fortement personnalisée, connectée à des systèmes critiques ou étrangement stressante à modifier. Ce dernier signe est généralement révélateur.
Routine Automation peut vous aider à mener cette revue élargie, puis continuer à vous accompagner pour l’atelier, la planification technique, les tests et les travaux Salesforce qui suivent.
Salesforce Health Check se trouve dans Setup et vérifie certains contrôles de sécurité par rapport à un référentiel standard ou à un référentiel importé par votre entreprise. Il vous attribue un score, puis indique les paramètres de mot de passe, de session, de connexion, d’IP, de certificat ou de jeton qui ne correspondent pas au référentiel. C’est ce que la plupart des gens entendent par bilan de sécurité Salesforce.
Dans Salesforce, ouvrez Setup, recherchez Health Check, puis ouvrez la page. Vous verrez le score actuel, le référentiel sur lequel il repose et les paramètres qui font baisser le résultat. Ne vous précipitez pas sur Fix Risks. Commencez par lire ce que chaque modification affecte, en particulier en ce qui concerne le SSO et les intégrations.
Les résultats de l’outil natif vous donnent les chiffres. Le rapport doit apporter le raisonnement. Qui est responsable du problème constaté ? Qu’est-ce qui dépend du paramètre actuel ? Quelle est l’échéance ? Pourquoi l’équipe le corrige-t-elle maintenant, le reporte-t-elle ou accepte-t-elle le risque ?
L’outil natif l’est. Il ne détectera pas deux flux Flow qui modifient le même champ de manière concurrente, des comptes en double qui faussent une prévision ou une intégration qui transmet les données de la veille. Un bilan de santé plus large du CRM Salesforce examine aussi ces problèmes, ainsi que le code, les licences, le stockage, les sauvegardes, les rapports et l’adoption.
Oui. Un administrateur Salesforce peut exécuter la vérification native et traiter les problèmes de configuration circonscrits. La tâche change de nature dès qu’une correction touche du code Apex personnalisé, plusieurs instances, le SSO, des données soumises à une réglementation ou une intégration de facturation qui ne peut absolument pas tomber en panne un mardi après-midi. C’est alors qu’une expertise supplémentaire prend toute sa valeur.
Pour la page de sécurité native, une fréquence mensuelle ou trimestrielle est raisonnable. Un examen plus large une fois par an convient à une organisation stable. J’avancerais cet examen après une migration, une intégration majeure, une refonte des autorisations, un incident de sécurité ou toute version qui laisse l'équipe d'administration dire : « Personne ne touche à ce Flow ».
L’outil natif Health Check est inclus dans les éditions Salesforce prises en charge. Un audit professionnel ne peut pas avoir de tarif forfaitaire pertinent, car le travail peut aller d’une seule organisation bien tenue à plusieurs clouds, des années de code Apex, des dizaines d’intégrations, une documentation insuffisante et des données réglementées. Le périmètre détermine les honoraires.