 English
 Suomi
 Français
 Deutsch

Porozmawiajmy o Twoim środowisku Salesforce
Przyjdź do nas z wynikiem oceny, powracającymi usterkami lub projektem, który jest ciągle odkładany. Pomożemy Ci ustalić, co wymaga audytu, co trzeba przebudować, a co można pozostawić bez zmian.
Przegląd stanu Salesforce może nie być zadaniem, na które zespoły czekają z niecierpliwością, ale zdecydowanie warto go przeprowadzić, zanim użytkownicy zaczną narzekać, a problemy utrudnią pracę. W Salesforce nawet drobne usterki mogą stopniowo podważać zaufanie do całego systemu — błąd po błędzie.
Wbudowane narzędzie Salesforce do oceny stanu zabezpieczeń pozwala administratorom wstępnie ocenić konfigurację zabezpieczeń, porównując wybrane ustawienia ze standardowym lub niestandardowym wzorcem. Jednak ten wynik procentowy pokazuje tylko część obrazu.
Wyjaśnimy tutaj, jak przeprowadzić kontrolę, ustalić, które wykryte problemy rzeczywiście wymagają uwagi, wprowadzać zmiany bez blokowania użytkowników czy zakłócania działania integracji oraz zdecydować, kiedy potrzebny jest szerszy przegląd środowiska Salesforce obejmujący dane, dostęp, automatyzację, kod, licencje, wydajność, integracje, kopie zapasowe i odtwarzanie.
Salesforce Health Check to strona zabezpieczeń w Setup, która porównuje bieżące ustawienia organizacji ze standardem Salesforce lub własnym standardem opracowanym zgodnie z polityką firmy. Zwraca wynik na 100 punktów i wskazuje ustawienia najbardziej odbiegające od wybranego standardu.
Luki o wyższym poziomie ryzyka mają większą wagę, więc jedno słabe zabezpieczenie sesji może obniżyć wynik bardziej niż kilka drobniejszych problemów.
Narzędzie sprawdza reguły dotyczące haseł, ustawienia sesji, mechanizmy kontroli logowania, zaufane zakresy adresów IP, ochronę przed clickjackingiem oraz wybrane ustawienia certyfikatów lub tokenów. Salesforce wprowadza również kontrole obejmujące MFA, SAML, wymuszone zakończenie sesji po zresetowaniu hasła oraz odsetek aktywnych użytkowników wewnętrznych z przypisanym profilem System Administrator. Te nowsze kontrole nie pojawią się we wszystkich środowiskach jednocześnie, ale warto wziąć je pod uwagę.
Niejasności zaczynają się od nazewnictwa. Osoby szukające wskazówek dotyczących przeglądu stanu Salesforce często trafiają na dwie bardzo różne usługi opisywane tak, jakby były tym samym.
Salesforce Security Health Check zazwyczaj oznacza wbudowaną funkcję dostępną w Setup. Przegląd stanu środowiska Salesforce to szersze przedsięwzięcie. Może w nim uczestniczyć certyfikowany partner Salesforce, a jego zakres obejmuje architekturę, uprawnienia, jakość danych, Flow i Apex, integracje, licencje, przestrzeń dyskową, wydajność, kopie zapasowe, raportowanie oraz to, czy użytkownicy nadal prawidłowo korzystają z CRM.
Znajdź problemy, których nie ujawnia wynik
Przyjrzyj się bliżej danym, automatyzacji, dostępowi, integracjom, lukom w odtwarzaniu i długowi technicznemu, których nie obejmuje wbudowane narzędzie Health Check.
Salesforce rzadko staje się trudny w utrzymaniu z powodu jednego fatalnego wydania. Prowadzą do tego kolejne decyzje, które z pozoru wydają się rozsądne. Menedżer potrzebuje dostępu na dwa tygodnie. Integracja otrzymuje dedykowane konto użytkownika. Ktoś instaluje pakiet na potrzeby pilotażu. Ktoś kopiuje Flow, bo edytowanie oryginału wydaje się ryzykowne. Potem nikt już do tego nie wraca.
Regularna analiza raportu z przeglądu stanu Salesforce pozwala wychwycić takie pozostałości:
Co się nawarstwia | Co może pójść nie tak |
Nadmierne uprawnienia dostępu | Pracownicy mogą przeglądać, eksportować lub zmieniać rekordy wykraczające poza zakres ich rzeczywistej roli |
Nieaktywni użytkownicy | Stare konta pozostają dodatkową drogą dostępu do danych klientów lub danych handlowych |
Nieaktualne ustawienia zabezpieczeń | Mechanizmy kontroli sesji, logowania lub haseł przestają odpowiadać polityce firmy |
Nakładające się automatyzacje | Dwa procesy Flow aktualizują to samo pole, uruchamiają te same zadania dwukrotnie lub zawodzą przy większym obciążeniu |
Dług techniczny | Drobne zmiany zajmują więcej czasu, ponieważ nikt nie zna wzajemnych zależności |
Nieużywane licencje, pola i pakiety | Firma płaci za narzędzia, z których nikt nie korzysta, a stare komponenty zwiększają nakład pracy związany z utrzymaniem i ryzyko dotyczące dostępu |
Niska jakość danych | Prognozy, mechanizmy przydzielania, raporty i funkcje AI opierają się na niekompletnych lub sprzecznych rekordach |
Łatwo nie docenić znaczenia ostatniego wiersza. Badanie Salesforce „2026 State of Data and Analytics” wykazało, że liderzy odpowiedzialni za dane uznają 26% danych w swoich organizacjach za niewiarygodne. Z kolei 84% stwierdziło, że ich strategie dotyczące danych wymagają poważnych zmian, zanim plany związane z AI będą mogły zakończyć się sukcesem.
Celem regularnego przeglądu stanu Salesforce jest wykrycie konta, które należało zamknąć, procesu Flow uruchamiającego się dwukrotnie lub pola zniekształcającego raport dla zarządu. Ogranicza to ryzyko ujawnienia danych, zapewnia zespołom ds. zgodności lepszą dokumentację, zwiększa stabilność kolejnych wydań i pomaga użytkownikom zaufać Salesforce na tyle, by przestali odtwarzać jego funkcje w arkuszach kalkulacyjnych.
Salesforce udostępnia swoje wbudowane narzędzie Health Check w Setup. Każdy administrator z odpowiednimi uprawnieniami może uzyskać do niego dostęp bez instalowania czegokolwiek. Otwarcie strony jest proste. Więcej namysłu wymaga ocena, czy zastosowanie zalecenia nie zakłóci działania SSO, nie zablokuje użytkownika lub nie wyłączy integracji.
Nie skupiaj się wyłącznie na pytaniu „ile trwa przegląd stanu Salesforce” — postępuj według właściwej procedury.
Przekształć wynik w plan naprawczy
Skorzystaj z audytu Salesforce, który powiąże wykryte problemy z zabezpieczeniami z ryzykiem biznesowym, zależnościami, osobami odpowiedzialnymi i pracami potrzebnymi do ich bezpiecznego rozwiązania.
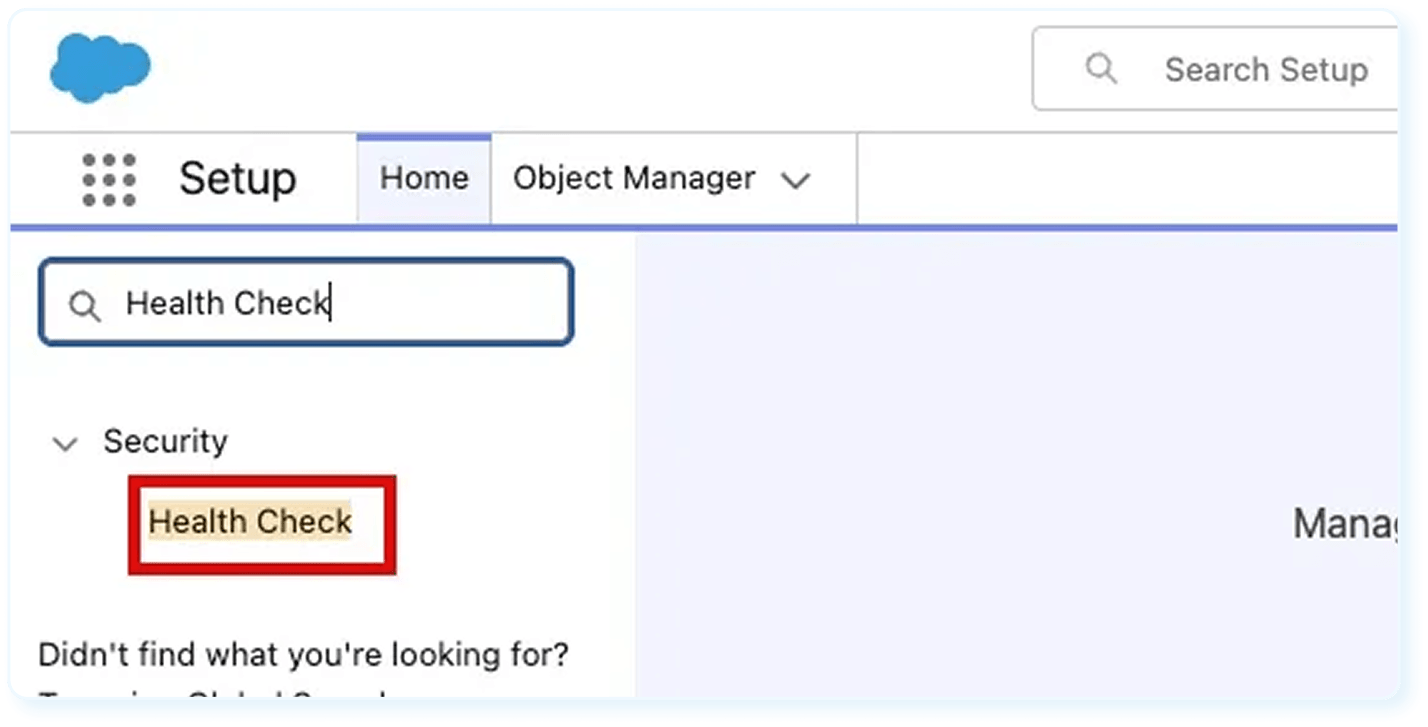
Przejdź następującą ścieżką:
Setup → Quick Find → Health Check
Pulpit pokazuje bieżący wynik, odpowiadającą mu ocenę, wybrany wzorzec oraz ustalenia pogrupowane według poziomu ryzyka. Każdy wiersz porównuje bieżącą wartość w środowisku z wartością wymaganą przez ten wzorzec, dzięki czemu administratorzy nie muszą przeszukiwać kilku menu w Setup, by dowiedzieć się, gdzie występują luki.
Wbudowane narzędzie do kontroli zabezpieczeń Salesforce nie wymaga zewnętrznej aplikacji. Aby przeglądać stronę i eksportować wzorzec, użytkownicy potrzebują uprawnienia View Health Check lub odpowiedniego dostępu w Security Center. Importowanie niestandardowego wzorca wymaga uprawnienia Manage Health Check lub odpowiednich uprawnień w Security Center.
Dostępne są również cotygodniowe alerty o spadku wyniku. Salesforce włączył je domyślnie dla administratorów systemowych środowisk produkcyjnych 15 kwietnia 2026 r. i pozwala zespołom dodać nawet 100 odbiorców. Korzystaj z monitorowanej skrzynki zespołu ds. bezpieczeństwa lub administratorów, aby ostrzeżenie nie czekało przez tydzień w skrzynce osoby przebywającej na urlopie.
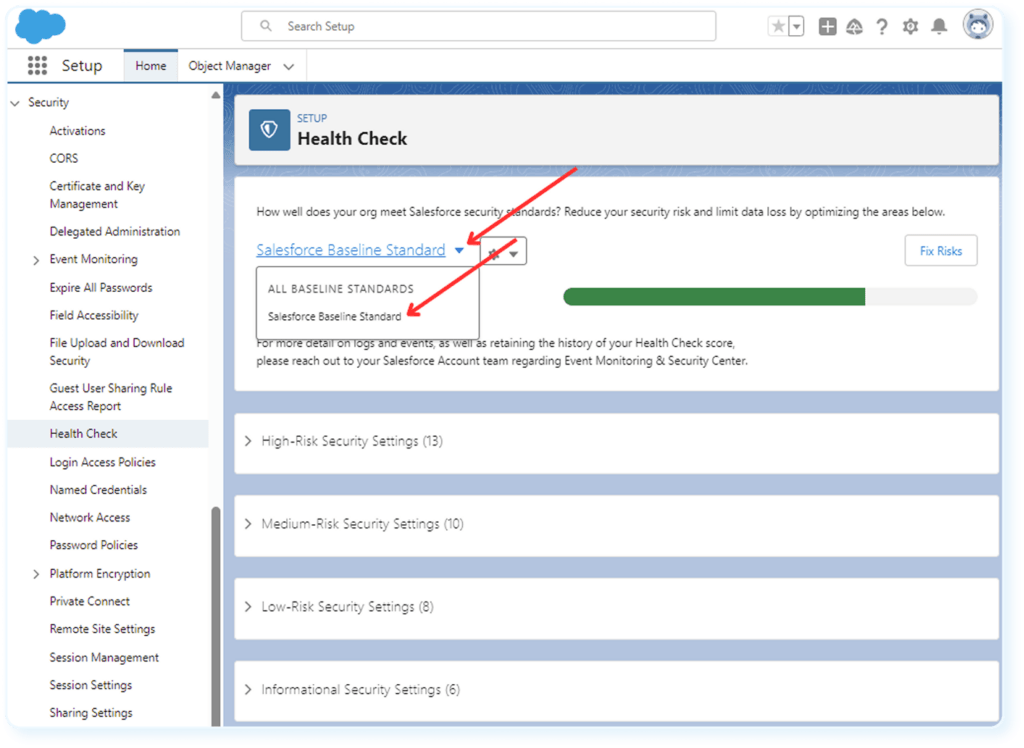
Salesforce daje dwie możliwości:

Salesforce Baseline Standard: wartości i kategorie ryzyka zalecane przez Salesforce.
Niestandardowy wzorzec: zatwierdzony standard firmowy odzwierciedlający wewnętrzną politykę, wymagania umowne lub poziom ryzyka, który firma zgodziła się zaakceptować.
Bank może potrzebować wzorca uwzględniającego mechanizmy kontroli stosowane w sektorze finansowym. Salesforce pozwala utworzyć maksymalnie pięć niestandardowych wzorców. Każdy z nich powstaje na podstawie wyeksportowanej kopii standardowego wzorca, musi zachować wszystkie istniejące ustawienia Health Check i nie może przekraczać 20 KB.
Firma z sektora ochrony zdrowia może ustalić bardziej rygorystyczne reguły dotyczące sesji lub dostępu, ponieważ pracownicy przetwarzają wrażliwe informacje o pacjentach. Taki niestandardowy standard powinien wynikać z rzetelnej dyskusji o polityce firmy z udziałem osób odpowiedzialnych za Salesforce, IT, bezpieczeństwo i zgodność. Jeśli masz wątpliwości, partner konsultingowy Salesforce, taki jak Routine Automation, może przeprowadzić Cię przez najlepsze praktyki przeglądu stanu Salesforce.
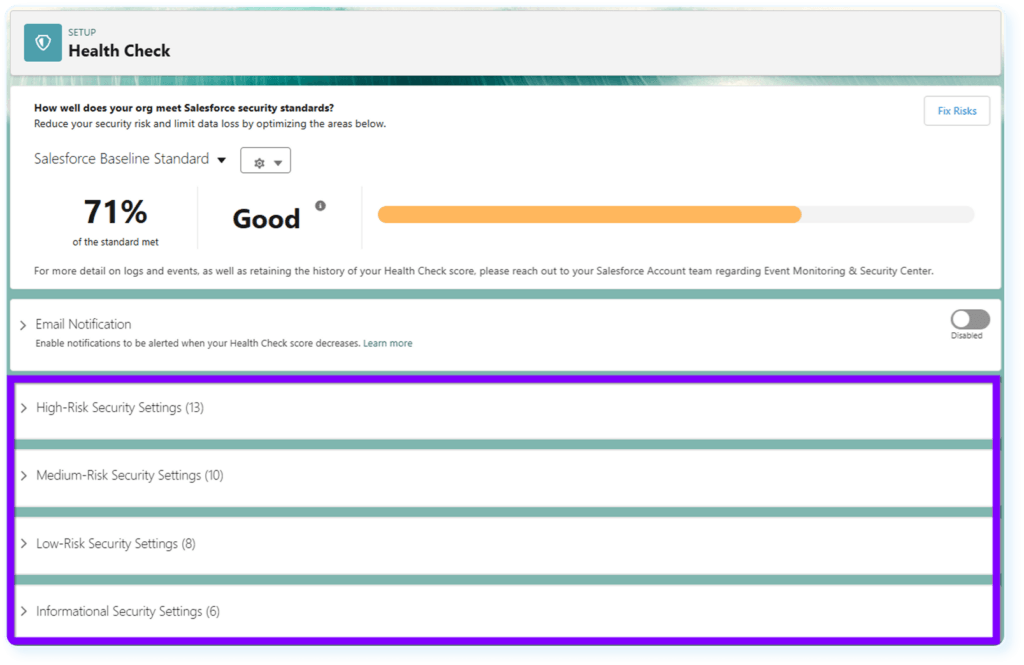
Wynik Salesforce Health Check pokaże, w jakim stopniu bieżące ustawienia odpowiadają wybranemu wzorcowi, dzieląc je na kategorie wysokiego, średniego i niskiego ryzyka. Dostępne są też ustalenia o charakterze informacyjnym, ale nie wpływają one na wynik.
Oficjalne oceny to:
Wynik | Ocena Salesforce |
90% i więcej | Excellent |
Od 80% do 89% | Very Good |
Od 70% do 79% | Good |
Od 55% do 69% | Poor |
54% i mniej | Very Poor |
Idealny wynik dowodzi jedynie, że każde uwzględnione ustawienie odpowiada wybranemu wzorcowi. W środowisku nadal mogą występować błędne dane, niejasne reguły dostępu, zawodne procesy Flow i plan odtwarzania, którego nikt nie przetestował. Zanim zaczniesz świętować wynik 92%, przeanalizuj luki. Jeden poważny problem z zabezpieczeniem sesji może przeważyć nad całym ekranem drobniejszych kontroli zakończonych pomyślnie. Salesforce zmienia też wskaźniki uwzględniane w obliczeniach, co może zmienić wynik po wydaniu nowej wersji, nawet jeśli żaden administrator nie zmienił ustawień.
W pierwszej kolejności przeanalizuj wynik kontroli Salesforce dla kategorii High-Risk, zwłaszcza ustalenia dotyczące:

Słabych wymagań dotyczących uwierzytelniania.
Zbyt szerokich możliwości logowania.
Niebezpiecznych ustawień sesji.
Zbyt dużej liczby użytkowników z dostępem administracyjnym.
Zbyt mało rygorystycznych mechanizmów kontroli API lub danych.
Zanim ktokolwiek zmieni ustawienie, prześledź jego zależności i skutki zmiany. Sprawdź, kto z niego korzysta, które systemy się do niego odwołują i czy następny poranek nie zacznie się od zablokowanych kont lub nieudanych zadań.
Ograniczenie sesji może wpłynąć na pracowników zdalnych. Polityka logowania może zakłócić działanie SSO. Zaostrzenie mechanizmu kontroli związanego z API może zatrzymać synchronizację z ERP lub nocne zadanie rozliczeniowe. Health Check uwzględnia teraz wskaźnik oparty na odsetku aktywnych użytkowników wewnętrznych z przypisanym profilem System Administrator, ale nadal nie wskaże, który konkretny administrator ma dostęp, którego w rzeczywistości nie potrzebuje. Wymaga to osobnego przeglądu uprawnień.
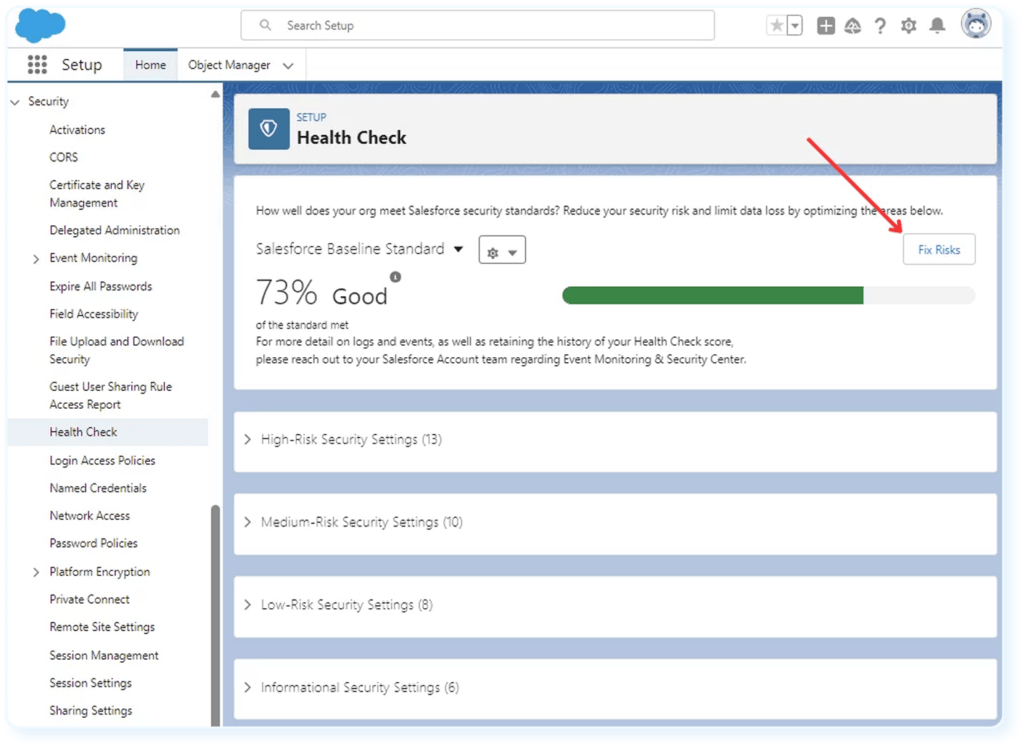
Narzędzia do kontroli stanu Salesforce dają administratorom dwie możliwości:
Użyj Edit, aby otworzyć odpowiednią stronę w Setup i zmienić jedno ustawienie.
Użyj Fix Risks, aby zastosować obsługiwane wartości z wybranego wzorca bez opuszczania Health Check.
Fix Risks to przydatna funkcja, ale korzystaj z niej ostrożnie.
Zanim wprowadzisz istotne zmiany, sprawdź:
Wymagania biznesowe.
Połączone aplikacje.
Użytkowników API i integracji.
SSO i ścieżki uwierzytelniania.
Dostęp przez portal i urządzenia mobilne.
Wewnętrzne zasady bezpieczeństwa i zgodności z wymogami.
Sposób wycofania zmiany, jeśli spowoduje problemy.
Niektórych wykrytych problemów nie da się usunąć za pomocą wbudowanego przycisku i wymagają one ręcznej analizy. Niezależnie od wybranej ścieżki w miarę możliwości testuj istotne zmiany w reprezentatywnym środowisku sandbox. Najpierw zapisz bieżące ustawienie, wykonaj odpowiednią kopię zapasową danych i metadanych, a po wdrożeniu ponownie sprawdź działanie kont użytkowników i integracji. Kopia zapasowa pomaga w przywracaniu stanu sprzed zmiany, ale nie zastąpi właściwego planu jej wycofania.
Po przeprowadzeniu Salesforce Health Check zespół powinien dysponować czymś więcej niż wynikiem procentowym i zrzutem ekranu. Zapisz:
Datę oceny.
Instancję Salesforce i środowisko.
Wybrany wzorzec odniesienia i jego wersję.
Bieżący wynik.
Zidentyfikowane ryzyko.
Użytkowników lub systemy, których dotyczy problem.
Osobę odpowiedzialną.
Priorytet działań naprawczych.
Wymagania dotyczące testów.
Planowany termin.
Ostateczną decyzję lub rozwiązanie.
Datę kolejnego przeglądu.
Dobry raport z Salesforce Health Check zawiera konkretne uzasadnienia. Dokumentuje, dlaczego zespół zmienił jedno ustawienie, odłożył zmianę innego i zaakceptował trzecie. Pozwala to uniknąć wielu domysłów podczas kontroli zgodności z wymogami, przekazywania obowiązków administratora i późniejszych przeglądów.
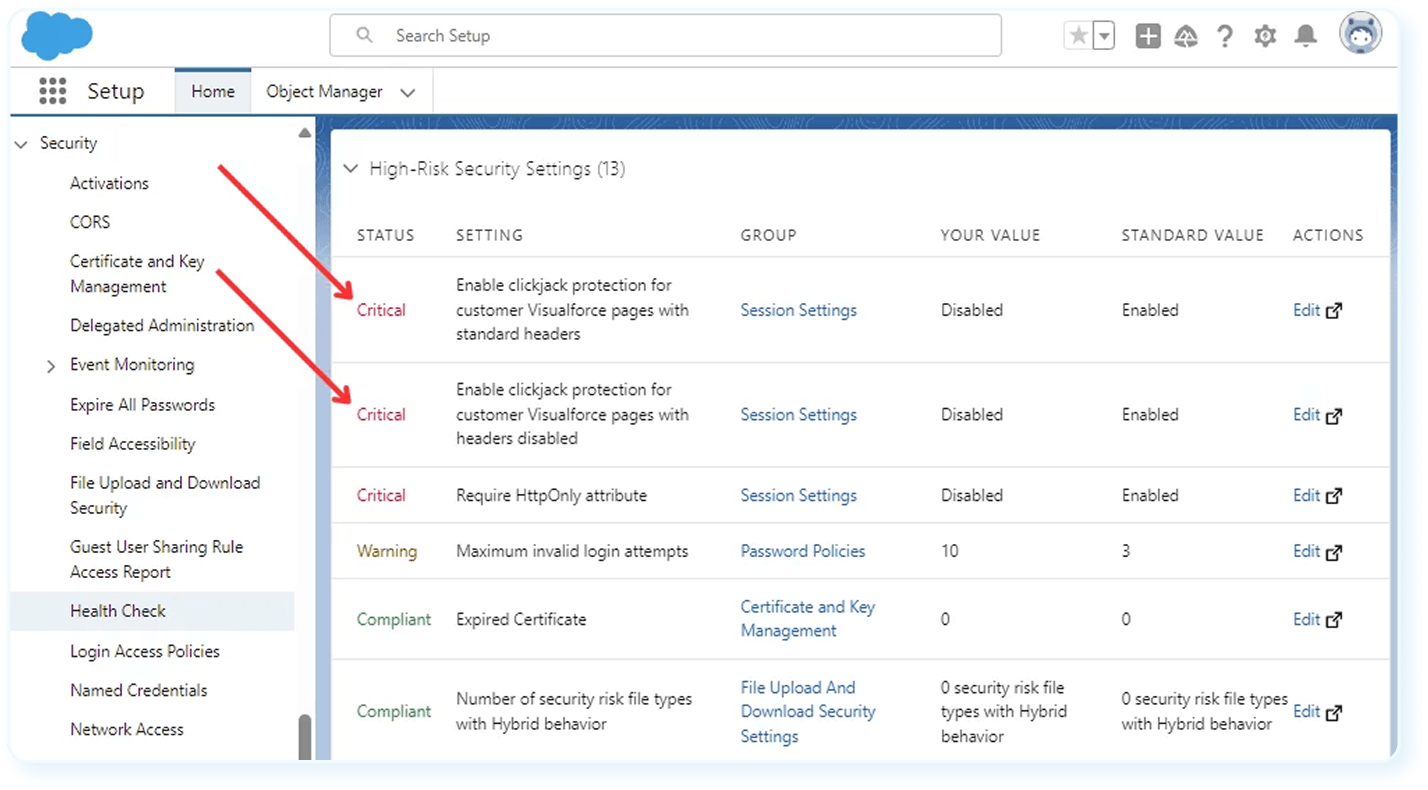
Wynik kontroli Health Check udostępniany przez Salesforce powinien wskazywać, co wykrył Salesforce, dlaczego ma to znaczenie i co należy zrobić dalej. Zacznij od pięciu informacji w wynikach wbudowanego narzędzia:
Bieżące ustawienie w instancji Salesforce.
Wartość wymagana przez wybrany wzorzec odniesienia.
Przypisana kategoria ryzyka.
Prawdopodobny wpływ na bezpieczeństwo lub działanie systemu.
Zmiana potrzebna do usunięcia rozbieżności.
Techniczne sformułowania mogą sprawiać, że wykryty problem wydaje się mniej istotny, niż jest w rzeczywistości. Zbyt łagodne ustawienie limitu czasu sesji może pozostawiać uwierzytelnioną sesję bez nadzoru otwartą dłużej, niż pozwalają na to zasady firmy. Ma to znaczenie na współdzielonych komputerach, zgubionych urządzeniach i komputerach znajdujących się w miejscach publicznych.
Podziel wykryte problemy na trzy kategorie działań:
Napraw natychmiast: Zagrożenie jest poważne, zależności są znane, a zmianę można wprowadzić bezpiecznie.
Zbadaj i przetestuj: Ustawienie wymaga uwagi, ale jego zmiana może wpłynąć na SSO, użytkowników, integracje lub zadania automatyczne.
Zaakceptuj lub odłóż zmianę: Firma ma udokumentowany powód pozostawienia ustawienia bez zmian, a także wyznaczoną osobę odpowiedzialną i termin ponownego przeglądu tej decyzji.
Wykryty problem | Potencjalny wpływ | Priorytet | Zalecane działanie | Osoba odpowiedzialna |
Słaba polityka haseł | Większe ryzyko przejęcia konta | Wysoki | Dostosuj ustawienia do zatwierdzonej polityki bezpieczeństwa i przetestuj ścieżki logowania | Administrator Salesforce |
Nieaktywny użytkownik z podwyższonymi uprawnieniami | Niepotrzebny dostęp do rekordów zawierających dane wrażliwe i do Setup | Wysoki | Potwierdź, do kogo należy konto, zablokuj dostęp, a następnie dezaktywuj konto, jeśli jest to zasadne | Administrator i dział IT |
Nieaktualne ustawienie sesji | Uwierzytelnione sesje pozostają dostępne dłużej, niż pozwalają na to obowiązujące zasady | Średni | Przetestuj bardziej restrykcyjną wartość, a następnie zaktualizuj ustawienie | Zespół ds. bezpieczeństwa |
Wyniki wbudowanego narzędzia nie przypiszą osób odpowiedzialnych, nie oszacują kosztów, nie określą zależności biznesowych ani nie ustalą kolejności działań naprawczych. Dlatego gotowy raport musi być czymś więcej niż zrzutem ekranu z zakreślonym wynikiem u góry.
Wbudowane narzędzie Security Health Check udostępniane przez Salesforce jest przydatne, ale ma wąski zakres działania. Porównuje wybrane ustawienia bezpieczeństwa ze wzorcem odniesienia. Wysoki wynik nie dowodzi, że instancja Salesforce jest dobrze zaprojektowana, łatwa w utrzymaniu, działa bezproblemowo, rozsądnie wykorzystuje licencje ani że jest gotowa na kolejnych kilkuset użytkowników.
Wiele kwestii może pozostawać poza tym wynikiem procentowym:

Zduplikowane lub niekompletne rekordy albo rekordy z niewłaściwie przypisanymi właścicielami.
Wyzwalacze Apex wykonujące niewydajne zapytania lub kolidujące z innym kodem.
Kilka automatyzacji Flow aktualizujących to samo pole.
Integracje dostarczające rekordy z opóźnieniem, dwukrotnie lub wcale.
Wykorzystanie API stopniowo zbliżające się do limitów instancji Salesforce.
Przestrzeń dyskowa zapełniająca się starymi plikami i rekordami.
Obiekty i pola niestandardowe, których przeznaczenia nikt nie potrafi wyjaśnić.
Pakiety zarządzane, które nadal mają uprawnienia, ale są mało przydatne.
Licencje przypisane osobom, które prawie się nie logują.
Raporty oparte na polach budzących wątpliwości lub niespójnych definicjach KPI.
Użytkownicy prowadzący rzeczywisty proces w arkuszach kalkulacyjnych, Slack lub poczcie elektronicznej.
Wersje wdrażane na produkcję bez rzetelnych testów lub procedur wycofania zmian.
Workflow Rules i Process Builder to dobry przykład ostrzegawczy. Salesforce zakończył ich wsparcie 31 grudnia 2025 r., jednak stare procesy mogą nadal działać w środowisku produkcyjnym. Health Check nie poinformuje Cię, że kluczowy proces zatwierdzania nadal zależy od automatyzacji, której nikt ostatnio nie testował i której nikt nie czuje się pewnie zmieniać.
Gdy pojawiają się takie pytania, praca wykracza już poza panel bezpieczeństwa. Potrzebny jest szerszy audyt samej instancji Salesforce, co może oznaczać rozpoczęcie poszukiwań najlepszych firm konsultingowych Salesforce.
Przegląd stanu Salesforce zwykle zaczyna się od poczucia, że coś jest nie tak. Być może raporty wyglądają na błędne, wdrożenia trwają zbyt długo albo nikt nie wie, kto odpowiada za integrację. Pełny przegląd podąża za tymi sygnałami, obejmując uprawnienia, dane, automatyzację, koszty i wydajność.
Obszar | Co sprawdza przegląd | Co może pójść nie tak |
Bezpieczeństwo i dostęp | Profile, zestawy uprawnień, administratorzy, nieaktywni użytkownicy, reguły udostępniania, połączone aplikacje, MFA i sesje | Niektórzy użytkownicy widzą zbyt wiele, podczas gdy inni tworzą obejścia z powodu nadmiernych ograniczeń dostępu |
Dane i model danych | Duplikaty, brakujące wartości, wykorzystanie pól, przypisanie właścicieli, walidacja, relacje, kopie zapasowe i odzyskiwanie danych | Prognozy stają się niewiarygodne, mechanizmy kierowania przestają działać, a automatyzacja lub AI wykonuje działania na niewłaściwym rekordzie |
Automatyzacja i kod | Automatyzacje Flow, starsze mechanizmy automatyzacji, Apex, nieudane zadania, pokrycie kodu testami, niewydajne zapytania i stary kod | Procesy uruchamiają się dwukrotnie, zawodzą przy dużym obciążeniu lub ich zmiana staje się zbyt ryzykowna |
Integracje i API | Uwierzytelnianie, mapowania, kierunek synchronizacji, wykorzystanie API, oprogramowanie pośredniczące, błędy, ponowienia prób i monitorowanie | Połączenie pozostaje „aktywne”, choć rekordy docierają z opóźnieniem, dwukrotnie lub bez kluczowych pól |
Wydajność i limity | Przestrzeń dyskowa, duże ilości danych, raporty, zaplanowane zadania, blokady rekordów, zapytania i limity zasobów platformy | Strony działają wolniej, zadania kończą się niepowodzeniem, a użytkownicy zaczynają pracować poza Salesforce |
Licencje i pakiety | Licencje przypisane w porównaniu z aktywnie wykorzystywanymi, płatne funkcje, licencje zestawów uprawnień i pakiety AppExchange | Firma nadal płaci za nieużywane narzędzia, które wciąż mają uprawnienia i wymagają prac utrzymaniowych |
Raportowanie i wykorzystanie systemu przez użytkowników | Definicje KPI, wymagane dane, pulpity, wykorzystanie systemu, eksporty i opinie każdego zespołu | Kadra zarządzająca przestaje ufać raportom, a pracownicy przenoszą rzeczywisty proces do arkuszy kalkulacyjnych lub poczty elektronicznej |
W rozbudowanych ekosystemach integracji warto rozważyć najlepsze usługi integracji Salesforce, aby ustalić, czy rozwiązanie problemu wymaga zmian konfiguracji, oprogramowania pośredniczącego czy przebudowy. Zainstalowane produkty zasługują na równie wnikliwą analizę.
Przyjrzyj się całej instancji Salesforce
Wykryj problemy z dostępem, danymi, automatyzacją, integracjami, wydajnością i licencjami, których nie wyjaśnia wynik wbudowanego narzędzia, i uzyskaj plan naprawczy z ustalonymi priorytetami.
Warto zaznaczyć, że nie ma jednego narzędzia do oceny kondycji Salesforce, które powie, czy całe środowisko jest bezpieczne, szybkie, niedrogie, możliwe do odtworzenia i wygodne w utrzymaniu. Każde rozwiązanie wychwytuje inny rodzaj problemów. Praktyczna wartość pojawia się wtedy, gdy połączymy zebrane dowody, a następnie odniesiemy je do tego, jak firma faktycznie działa.
Narzędzie lub metoda | Główny cel | Co pozwala wykryć | Ograniczenia |
Salesforce Health Check | Konfiguracja zabezpieczeń | Odstępstwa od konfiguracji bazowej, kategorie ryzyka i bieżący wynik | Nie analizuje danych, kodu, integracji, kosztów ani stopnia wykorzystania systemu przez użytkowników |
Security Center Essentials | Monitorowanie bezpieczeństwa jednego środowiska | Historia Health Check i sześć innych wskaźników bezpieczeństwa | Zbieranie danych co tydzień, 30-dniowa historia Health Check i brak widoku obejmującego wiele środowisk |
Pełna wersja Security Center | Nadzór nad bezpieczeństwem kilku środowisk | Zasady, alerty, uwierzytelnianie, dostęp użytkowników i trendy w zakresie bezpieczeństwa | Obowiązują wymagania dotyczące licencji i produktów |
Scale Center | Wydajność i obciążenie systemu | Wolno działający kod Apex, problemy z Flow, zapytania zużywające dużo zasobów, opóźnienia raportów, limity i blokady rekordów | Może wykryć techniczne przyczyny spowolnień, ale nie oceni, czy proces ma sens |
Lightning Usage App | Aktywność użytkowników i wykorzystanie stron | Aktywni użytkownicy, wykorzystanie licencji, popularne strony, wolno działające strony i przełączanie się do Classic | Nie wyjaśni, dlaczego użytkownicy unikają danego ekranu lub eksportują wszystko do Excela |
Salesforce Code Analyzer v5 | Statyczna analiza kodu i metadanych | Problemy z bezpieczeństwem, jakością i łatwością utrzymania kodu Apex oraz innego obsługiwanego kodu źródłowego | Nie potrafi ocenić poprawności logiki biznesowej |
Przegląd ręczny | Ocena biznesowa i techniczna | Architektura, zakresy odpowiedzialności, dane, przepływy pracy, zależności, integracje i priorytety | Wymaga czasu i osób, które rozumieją analizowane zagadnienia |
Wcześniej dostępny był również Salesforce Optimizer, ale Salesforce wycofał go 1 czerwca 2026 roku, po wcześniejszym usunięciu go ze środowisk Hyperforce i środowisk niekorzystających z Hyperforce.
Security Center Essentials jest bezpłatny we wszystkich edycjach Salesforce i przechowuje historię Health Check z 30 dni. Scale Center jest również bezpłatny w obsługiwanych środowiskach produkcyjnych i pełnych środowiskach sandbox dla klientów Professional, Enterprise, Unlimited, Signature i Scale Test.
Jeśli współpracujesz z partnerem takim jak Routine Automation w zakresie usług wdrażania Salesforce, może on pomóc w wyborze odpowiednich narzędzi do oceny kondycji Salesforce. RA nie sprzedaje własnego skanera, ale może dobrać odpowiednie narzędzia, uzupełnić je o ręczne kontrole, których te narzędzia nie potrafią przeprowadzić, i przekształcić ustalenia w plan możliwy do wykorzystania w praktyce.
Sprawdzaj wbudowaną stronę kontroli bezpieczeństwa co miesiąc lub co kwartał. Szerszy przegląd środowiska przeprowadzaj co najmniej raz w roku, jeśli konfiguracja jest stabilna, i skracaj ten odstęp, gdy Salesforce szybko się zmienia lub wiąże się z większym ryzykiem. Warto też rozważyć dodatkowe kontrole po dodaniu do systemu najlepszych aplikacji Salesforce.
Sytuacja | Rozsądny harmonogram |
Stabilne środowisko z niewielką liczbą zmian | Kontrola wbudowanym narzędziem co kwartał, szerszy przegląd raz w roku |
Środowisko objęte regulacjami lub o szczególnych wymaganiach bezpieczeństwa | Kontrola wbudowanym narzędziem co miesiąc, szerszy przegląd co sześć miesięcy |
Duże środowisko z rozbudowanymi rozwiązaniami niestandardowymi | Przegląd po dużych wydaniach i co najmniej co sześć miesięcy |
Nowe wdrożenie lub przebudowa | Przed uruchomieniem i ponownie po pewnym okresie pracy użytkowników w systemie |
Migracja lub konsolidacja środowisk | Przed planowaniem, a następnie po przeniesieniu danych i automatyzacji |
Dodanie istotnej integracji | Przed uruchomieniem produkcyjnym i po pierwszym pełnym cyklu operacyjnym |
Incydent związany z bezpieczeństwem lub danymi | Gdy tylko incydent zostanie opanowany |
Spadek wykorzystania systemu lub pogorszenie wydajności | Gdy pojawi się taka tendencja, bez czekania na coroczny przegląd |
Duża zmiana uprawnień lub automatyzacji | Przed wdrożeniem i ponownie po udostępnieniu zmiany |
Te terminy nie są zasadami Salesforce. To praktyczne odstępy między kontrolami. Właściwa częstotliwość zależy od liczby wdrażanych zmian, niestandardowego kodu, połączonych systemów, wymogów zgodności, rotacji pracowników i tego, jak dotkliwie firma odczułaby nieprawidłowe działanie Salesforce.
Dobre praktyki oceny kondycji Salesforce obejmują również przeglądy wywoływane konkretnymi zdarzeniami. Coroczne przypomnienie w kalendarzu niewiele pomoże, jeśli trzy tygodnie później nowe połączenie z ERP, przejęcie firmy, przebudowa uprawnień lub masowa migracja zmienią środowisko.
Do przeprowadzenia kontroli wbudowanym narzędziem nie jest potrzebny zewnętrzny usługodawca. Administrator Salesforce z odpowiednimi uprawnieniami może otworzyć pulpit, sprawdzić wynik, porównać bieżące ustawienia z konfiguracją bazową, rozwiązać problemy o ograniczonym zakresie i udokumentować rezultat.
Wewnętrzny administrator zwykle może zająć się następującymi zadaniami:
Otwieranie Health Check w Setup.
Wybór standardowej lub niestandardowej konfiguracji bazowej.
Przegląd bieżących i zalecanych wartości.
Analiza prostych ustawień haseł, sesji lub logowania.
Testowanie zmian o ograniczonym zakresie.
Dokumentowanie ustaleń i zaakceptowanych wyjątków.
Praca staje się trudniejsza, gdy analiza wyniku prowadzi do pozostałych obszarów środowiska. Rozbudowany kod Apex, kilka rozwiązań chmurowych Salesforce, wiele środowisk, dziesiątki integracji lub rygorystyczne wymogi zgodności wymagają zaangażowania w przegląd większej liczby osób. To samo dotyczy sytuacji, w której nikt nie odpowiada za całą architekturę lub poprawka bezpieczeństwa mogłaby zakłócić SSO, rozliczenia, obsługę klienta albo inny krytyczny proces.
Znaczenie ma również czas. Kompetentny administrator może dokładnie wiedzieć, co należy sprawdzić, a mimo to nie mieć czasu na przeanalizowanie uprawnień, wersji Flow, dzienników integracji i porzuconych pakietów nagromadzonych przez lata.
Pomoc z zewnątrz nie jest obowiązkowa, ale wsparcie konsultanta oferującego usługi oceny kondycji Salesforce może się przydać, gdy ryzyko, nakład pracy lub stopień złożoności technicznej przekraczają możliwości, z którymi wewnętrzny zespół może bezpiecznie sobie poradzić.
Profesjonalne usługi oceny kondycji Salesforce powinny zapewniać więcej niż automatycznie wyliczony wynik i długi wyeksportowany wykaz ostrzeżeń. Ustalenia muszą odnosić się do rzeczywistych przepływów pracy, konkretnych osób odpowiedzialnych, zależności technicznych i planu naprawczego, który firma może sfinansować i uwzględnić w harmonogramie.
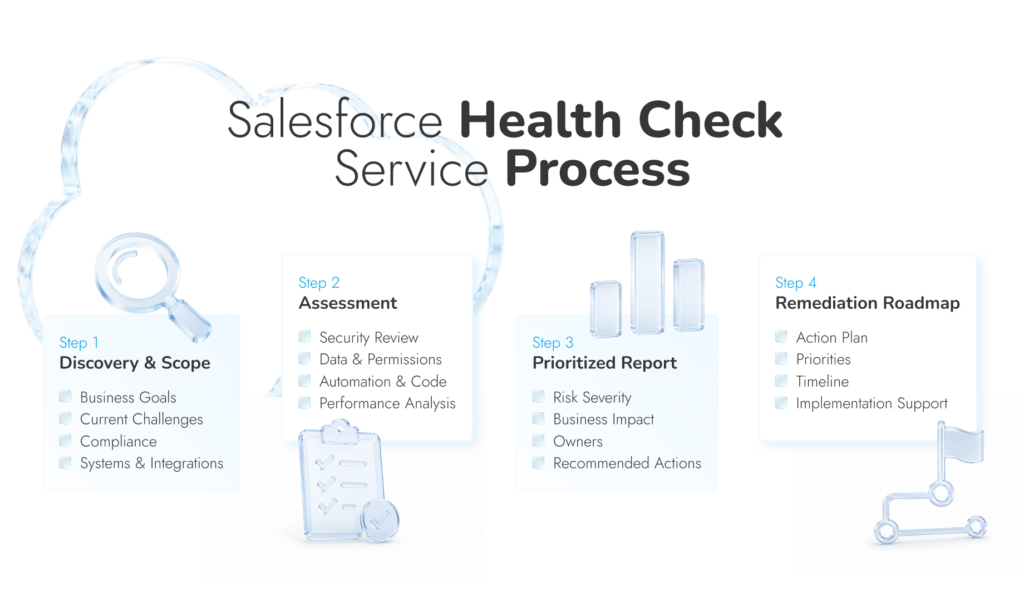
Standardowe zlecenie powinno obejmować cztery etapy:
Rozpoznanie i ustalenie zakresu: Usługodawca potwierdza cele biznesowe, bieżące problemy, krytyczne przepływy pracy, wymogi zgodności, planowane zmiany w Salesforce oraz środowiska Salesforce, rozwiązania chmurowe, integracje, zespoły i środowiska pracy objęte audytem.
Ocena automatyczna i ręczna: Narzędzia wbudowane i rozwiązania innych dostawców dostarczają części dowodów. Osoba przeprowadzająca przegląd powinna również ręcznie sprawdzić uprawnienia, dane, automatyzacje, kod, architekturę, integracje, wykorzystanie systemu, przestrzeń dyskową, pakiety i dług techniczny.
Raport z priorytetami: Każde ustalenie z oceny kondycji systemu CRM Salesforce powinno zawierać poziom istotności, wpływ na działalność, komponenty, których dotyczy, zależności, zalecane działanie, szacowany nakład pracy i osobę odpowiedzialną. Pilne luki w zabezpieczeniach nie powinny ginąć obok informacji o polu, którego nikt nie używa.
Plan działań naprawczych i wsparcie: Działania naprawcze mogą obejmować przebudowę uprawnień, naprawę Flow lub kodu Apex, porządkowanie rekordów, poprawianie integracji, usuwanie starych pakietów, testowanie zmian lub doprecyzowanie odpowiedzialności. Upewnij się, że zakres zlecenia określa, czy te prace są nim objęte, czy rozpoczynają się po audycie.
Warto też wiedzieć, kto przeprowadza przegląd środowiska, jak chronione są eksportowane materiały dowodowe i jakie dokładnie raporty otrzymasz.
Firmy takie jak Routine Automation przeprowadzają kontrole bezpieczeństwa w Salesforce, a szerszy przegląd środowiska odbywa się według starannie zaplanowanego procesu, krok po kroku. Zespół łączy diagnostykę Salesforce z ręczną analizą i rozmowami z osobami, które wiedzą, gdzie CRM sprawia problemy.
Przegląd obejmuje siedem etapów:
1. Określenie przedmiotu przeglądu: Potwierdzenie problemu biznesowego, objętych przeglądem środowisk, kluczowych procesów, znanych zagrożeń i prac już uwzględnionych w planie działań.
2. Wysłuchanie osób korzystających z Salesforce: Rozmowy z administratorami, programistami, zespołami IT i bezpieczeństwa, kierownikami działów oraz osobami korzystającymi z systemu na co dzień.
3. Rozłożenie środowiska na czynniki pierwsze: Analiza zabezpieczeń, uprawnień, rekordów, architektury, automatyzacji, kodu, integracji, przestrzeni dyskowej, pakietów, licencji i raportowania.
4. Ustalenie, co ma znaczenie: Oddzielenie nieszkodliwego nieporządku od problemów, które narażają dane, obniżają jakość raportów, opóźniają pracę, podnoszą koszty lub zagrażają wdrażaniu nowych wersji.
5. Przygotowanie raportu z oceny kondycji Salesforce: Dodanie dowodów, osób odpowiedzialnych, zależności, szacunków nakładu pracy, priorytetów i zalecanych działań.
6. Zaplanowanie poprawek: Oddzielenie pilnych napraw od porządkowania, zmian w kodzie, prac nad architekturą i zarządzania środowiskiem.
7. Dalsze wsparcie przy naprawach: Routine Automation może zająć się konfiguracją, programowaniem, testowaniem, wdrożeniem i późniejszymi przeglądami, gdy będzie to potrzebne.
Celem nie jest lepszy wynik we wbudowanym narzędziu. Chodzi o środowisko, które chroni właściwe dane, wspiera obecny sposób działania firmy i pozwala wprowadzać zmiany bez zamieniania każdego wdrożenia w wykopaliska archeologiczne.
Przekształć ustalenia w praktyczny plan
Uzyskaj plan działań z priorytetami w zakresie bezpieczeństwa, danych, automatyzacji, integracji i poprawek, którymi Twój zespół powinien zająć się w pierwszej kolejności.
Warto uwzględnić Salesforce Health Check w rutynowych zadaniach administratora. Szybko wykrywa słabe ustawienia zabezpieczeń i daje zespołowi konkretny punkt wyjścia do analizy. Nie pozwól jednak, by wynik 95% zakończył rozmowę.
Ten procent mówi bardzo niewiele o zduplikowanych rekordach, starym kodzie Apex, kolidujących ze sobą automatyzacjach Flow, problemach z przekazywaniem zadań, marnowanych licencjach czy raportach, którym użytkownicy przestali ufać wiele miesięcy temu. Korzystaj z wbudowanego narzędzia do regularnego monitorowania, a następnie zorganizuj dogłębny przegląd, gdy środowisko zostanie mocno dostosowane, połączone z krytycznymi systemami lub wprowadzanie w nim zmian zacznie wywoływać zaskakująco duży stres. To ostatnie zwykle zdradza problem.
Routine Automation może pomóc w szerszym przeglądzie, a następnie kontynuować współpracę przy warsztatach, planowaniu technicznym, testowaniu i dalszych pracach w Salesforce.
Salesforce Health Check znajduje się w Setup i porównuje wybrane mechanizmy zabezpieczeń ze standardową konfiguracją bazową lub konfiguracją zaimportowaną przez Twoją firmę. Wylicza wynik, a następnie pokazuje, które ustawienia haseł, sesji, logowania, adresów IP, certyfikatów lub tokenów są z nią niezgodne. To właśnie większość osób ma na myśli, mówiąc o kontroli bezpieczeństwa Salesforce.
W Salesforce otwórz Setup, wyszukaj Health Check, a następnie otwórz tę stronę. Zobaczysz bieżący wynik, konfigurację bazową, na której się opiera, oraz ustawienia, które go obniżają. Nie przechodź od razu do Fix Risks. Najpierw przeczytaj, na co wpływa każda zmiana, zwłaszcza w kontekście SSO i integracji.
Wyniki wbudowanego narzędzia dostarczają liczb. Raport wymaga uzasadnienia. Kto odpowiada za wykryty problem? Co zależy od obecnego ustawienia? Jaki jest termin? Dlaczego zespół naprawia problem teraz, odkłada go na później lub akceptuje ryzyko?
Wbudowane narzędzie — tak. Nie wykryje dwóch automatyzacji Flow, które wzajemnie nadpisują to samo pole, zduplikowanych kont zaburzających prognozę ani integracji przesyłającej wczorajsze dane. Szerszy przegląd kondycji systemu CRM Salesforce obejmuje również te problemy, a także kod, licencje, przestrzeń dyskową, kopie zapasowe, raporty i stopień wykorzystania systemu przez użytkowników.
Tak. Administrator Salesforce może uruchomić wbudowaną kontrolę i rozwiązać problemy ograniczone do konfiguracji. Charakter pracy zmienia się, gdy poprawka dotyczy niestandardowego kodu Apex, kilku środowisk Salesforce, SSO, danych objętych regulacjami lub integracji z systemem rozliczeniowym, która absolutnie nie może przestać działać we wtorkowe popołudnie. Wtedy dodatkowa wiedza ekspercka okazuje się warta swojej ceny.
W przypadku wbudowanej strony kontroli bezpieczeństwa rozsądna częstotliwość to raz w miesiącu lub raz na kwartał. W stabilnym środowisku Salesforce wystarczy szerszy przegląd raz w roku. Przyspieszyłbym go po migracji, wdrożeniu dużej integracji, gruntownej zmianie uprawnień, incydencie bezpieczeństwa lub każdym wydaniu, po którym zespół administratorów mówi: „Niech nikt nie rusza tego Flow”.
Wbudowane narzędzie Health Check jest dostępne w obsługiwanych edycjach Salesforce. Profesjonalny przegląd nie ma jednej sensownej stałej ceny, ponieważ zakres prac może obejmować zarówno jedną uporządkowaną organizację, jak i kilka produktów chmurowych, kod Apex rozwijany przez lata, dziesiątki integracji, słabą dokumentację oraz dane podlegające regulacjom. O cenie decyduje zakres.