 English
 Suomi
 Français
 Polski

Sprechen wir über Ihre Salesforce-Umgebung
Bringen Sie Ihren Score, die wiederkehrenden Fehler oder das Projekt mit, das immer wieder verschoben wird. Wir helfen Ihnen herauszufinden, was geprüft, was neu aufgebaut und was so belassen werden kann.
Ein Salesforce Health Check ist vielleicht nicht gerade etwas, worauf sich die meisten Teams freuen, aber es lohnt sich auf jeden Fall, ihn durchzuführen, bevor sich Benutzer beschweren und Probleme die Arbeit der Teams behindern. In Salesforce können selbst kleine Probleme das Vertrauen in das gesamte System schrittweise untergraben.
Der native Salesforce Security Health Check gibt Administratoren eine fundierte erste Einschätzung der Sicherheitskonfiguration, indem er ausgewählte Einstellungen mit einer standardmäßigen oder benutzerdefinierten Baseline vergleicht. Dieser Prozentwert zeigt allerdings nur einen Teil des Gesamtbilds.
Hier erklären wir, wie Sie die Prüfung durchführen, feststellen, welche Ergebnisse tatsächlich Aufmerksamkeit erfordern, Änderungen vornehmen, ohne Nutzer oder Integrationen auszuschließen, und entscheiden, wann ein umfassenderer Health Check Ihrer Salesforce-Umgebung nötig ist, um Daten, Zugriffe, Automatisierungen, Code, Lizenzen, Leistung, Integrationen, Backups und Wiederherstellung zu untersuchen.
Salesforce Health Check ist die Sicherheitsseite innerhalb von Setup, die die aktuellen Einstellungen einer Organisation entweder mit der eigenen Baseline von Salesforce oder einer benutzerdefinierten Baseline vergleicht, die auf Unternehmensrichtlinien basiert. Der Check liefert eine Bewertung auf einer Skala bis 100 und zeigt dann auf die Einstellungen, die am weitesten von dem von Ihnen ausgewählten Standard entfernt sind.
Lücken mit höherem Risiko werden stärker gewichtet. Eine einzige unzureichende Sitzungskontrolle kann das Ergebnis daher stärker verschlechtern als mehrere kleinere Probleme.
Das Tool prüft Kennwortregeln, Sitzungseinstellungen, Anmeldekontrollen, vertrauenswürdige IP-Bereiche, den Schutz vor Clickjacking und ausgewählte Zertifikats- oder Token-Einstellungen. Salesforce führt außerdem schrittweise Prüfungen für MFA, SAML, das erzwungene Beenden von Sitzungen nach dem Zurücksetzen eines Kennworts und den Anteil aktiver interner Nutzer mit dem Profil System Administrator ein. Diese neueren Prüfungen erscheinen nicht in jeder Salesforce-Umgebung gleichzeitig, sollten aber berücksichtigt werden.
Bei den Begriffen wird es unübersichtlich. Wer nach einer Anleitung zum Salesforce Health Check sucht, findet häufig zwei sehr unterschiedliche Leistungen, die beschrieben werden, als wären sie dasselbe.
Mit Salesforce Security Health Check ist in der Regel die native Funktion in Setup gemeint. Ein Health Check der Salesforce-Umgebung ist die umfassendere Aufgabe. Dabei kann ein zertifizierter Salesforce-Partner eingebunden werden. Die Prüfung umfasst Architektur, Berechtigungen, Datenqualität, Flow und Apex, Integrationen, Lizenzen, Speicherplatz, Leistung, Backups, Berichtswesen und die Frage, ob die Nutzer das CRM weiterhin richtig verwenden.
Finden Sie die Probleme, die der Punktwert nicht erfasst
Untersuchen Sie Daten, Automatisierungen, Zugriffe, Integrationen, Lücken bei der Wiederherstellung und technische Schulden genauer, die der native Health Check nicht abdeckt.
Salesforce wird selten durch eine einzige misslungene Veröffentlichung schwer handhabbar. Dazu kommt es durch viele einzelne Entscheidungen, die vernünftig erscheinen. Eine Führungskraft benötigt für zwei Wochen Zugriff. Eine Integration erhält ein eigenes Benutzerkonto. Jemand installiert ein Paket für ein Pilotprojekt. Ein Flow wird kopiert, weil eine Änderung am Original riskant erscheint. Danach kümmert sich niemand mehr darum.
Eine regelmäßige Durchsicht eines Salesforce-Health-Check-Berichts deckt diese Altlasten auf:
Was sich ansammelt | Was schiefgehen kann |
Übermäßige Zugriffsrechte | Mitarbeitende können Datensätze außerhalb ihres eigentlichen Aufgabenbereichs einsehen, exportieren oder ändern |
Inaktive Nutzer | Alte Benutzerkonten bleiben ein weiterer Zugangsweg zu Kunden- oder Geschäftsdaten |
Veraltete Sicherheitseinstellungen | Sitzungs-, Anmelde- oder Kennwortkontrollen entsprechen nicht mehr den Unternehmensrichtlinien |
Sich überschneidende Automatisierungen | Zwei Flows aktualisieren dasselbe Feld, lösen doppelte Arbeit aus oder schlagen bei höherem Volumen fehl |
Technische Schulden | Kleine Änderungen dauern länger, weil niemand die Abhängigkeiten kennt |
Ungenutzte Lizenzen, Felder und Pakete | Das Unternehmen bezahlt für Tools, die niemand nutzt, während alte Komponenten zusätzlichen Wartungsaufwand und Zugriffsrisiken verursachen |
Schlechte Datenqualität | Prognosen, Routing, Berichte und KI-Funktionen arbeiten mit unvollständigen oder widersprüchlichen Datensätzen |
Die letzte Zeile wird leicht unterschätzt. Die Salesforce-Studie „2026 State of Data and Analytics“ ergab, dass Datenverantwortliche 26 % der Daten ihres Unternehmens für nicht vertrauenswürdig halten. Weitere 84 % gaben an, dass ihre Datenstrategien grundlegend überarbeitet werden müssen, bevor ihre KI-Pläne erfolgreich sein können.
Ein regelmäßiger Health Check für Salesforce soll das Benutzerkonto aufspüren, das längst hätte geschlossen werden müssen, den Flow, der zweimal ausgelöst wird, oder das Feld, das einen Bericht für die Unternehmensleitung verfälscht. Das verringert die Offenlegung von Daten, liefert Compliance-Teams bessere Nachweise, sorgt für stabilere Veröffentlichungen und hilft Nutzern, Salesforce so weit zu vertrauen, dass sie aufhören, es in Tabellen nachzubauen.
Salesforce stellt seinen nativen Health Check in Setup bereit. Alle Administratoren mit den entsprechenden Berechtigungen können darauf zugreifen, ohne etwas installieren zu müssen. Die Seite zu öffnen ist einfach. Ob eine Empfehlung SSO beeinträchtigt, einen Nutzer blockiert oder eine Integration außer Betrieb setzt, muss sorgfältiger abgewogen werden.
Halten Sie sich nicht mit der Frage „Wie lange dauert ein Salesforce Health Check?“ auf, sondern gehen Sie richtig vor.
Machen Sie aus dem Punktwert einen Maßnahmenplan
Lassen Sie ein Salesforce-Audit durchführen, das Sicherheitsbefunde mit Geschäftsrisiken, Abhängigkeiten, Verantwortlichen und den erforderlichen Arbeiten zur sicheren Behebung verknüpft.
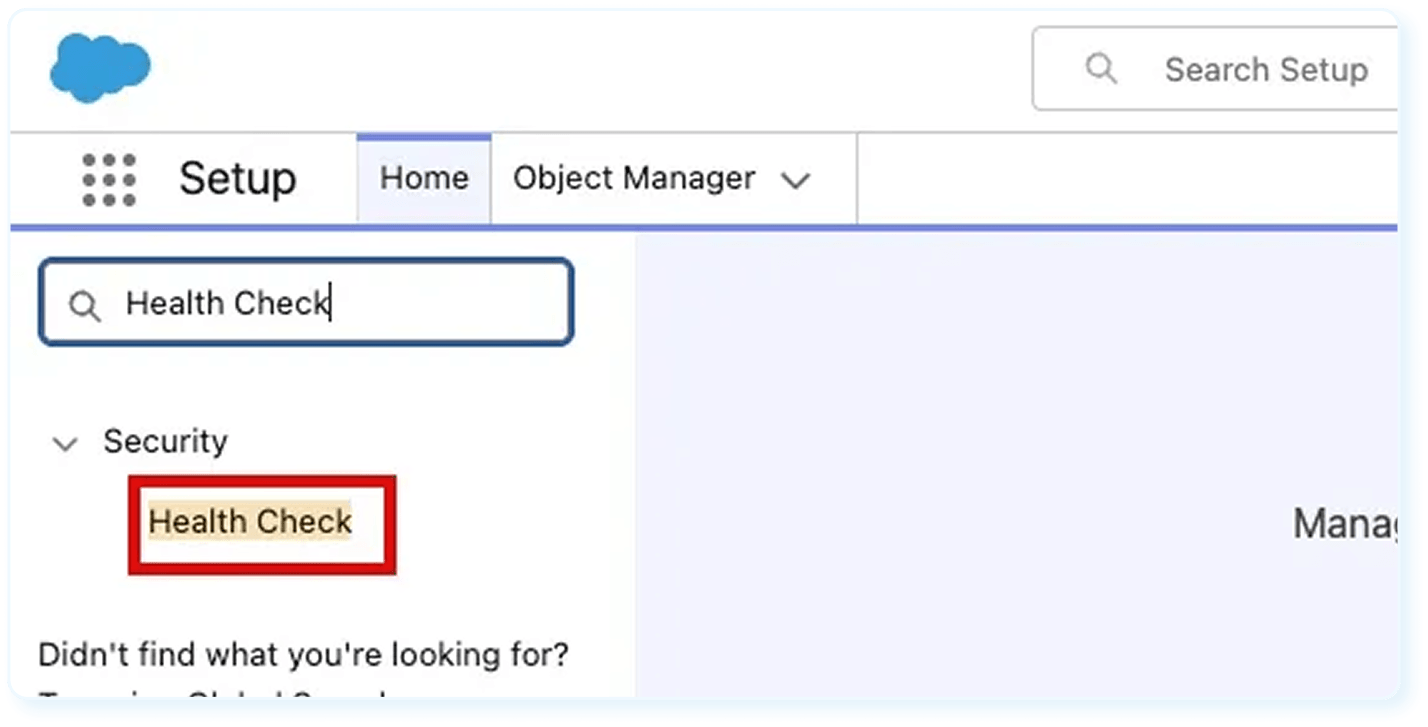
Verwenden Sie diesen Pfad:
Setup → Quick Find → Health Check
Das Dashboard zeigt den aktuellen Punktestand, die zugehörige Bewertung, die ausgewählte Baseline und die nach Risiko gruppierten Befunde. Jede Zeile vergleicht den aktuellen Wert der Salesforce-Instanz mit dem von dieser Baseline erwarteten Wert. So müssen Administratoren nicht erst mehrere Setup-Menüs durchsuchen, um zu erkennen, wo die Lücken liegen.
Für den integrierten Security Health Check in Salesforce ist keine externe Anwendung erforderlich. Benutzer benötigen die Berechtigung View Health Check oder den entsprechenden Zugriff auf Security Center, um die Seite aufzurufen und eine Baseline zu exportieren. Zum Importieren einer benutzerdefinierten Baseline ist Manage Health Check oder eine geeignete Berechtigung in Security Center erforderlich.
Auch wöchentliche Benachrichtigungen bei einem Rückgang des Punktestands sind verfügbar. Salesforce hat sie standardmäßig aktiviert – am 15. April 2026 für Systemadministratoren von Produktionsumgebungen – und ermöglicht Teams, bis zu 100 Empfänger hinzuzufügen. Verwenden Sie ein regelmäßig überwachtes Sicherheits- oder Administratorpostfach, damit die Warnung nicht eine Woche lang im Posteingang einer Person liegt, die gerade im Urlaub ist.
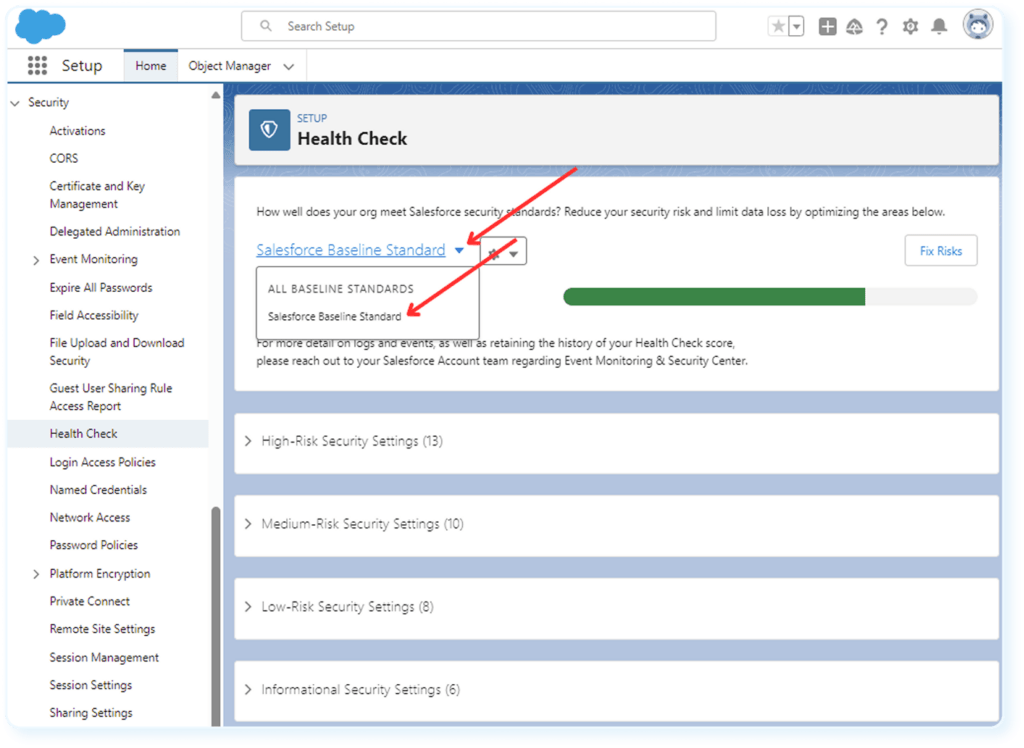
Salesforce bietet Ihnen zwei Möglichkeiten:

Salesforce-Standardbaseline: Die von Salesforce empfohlenen Werte und Risikokategorien.
Benutzerdefinierte Baseline: Ein genehmigter Unternehmensstandard, der interne Richtlinien, vertragliche Anforderungen oder das vom Unternehmen akzeptierte Risikoniveau widerspiegelt.
Eine Bank benötigt möglicherweise eine Baseline, die auf die Kontrollanforderungen des Finanzsektors zugeschnitten ist. Salesforce erlaubt bis zu fünf benutzerdefinierte Baselines. Jede basiert auf einer exportierten Kopie der Standardbaseline, muss alle vorhandenen Health Check-Einstellungen beibehalten und darf 20 KB nicht überschreiten.
Ein Unternehmen im Gesundheitswesen legt möglicherweise strengere Sitzungs- oder Zugriffsregeln fest, weil die Beschäftigten mit sensiblen Patientendaten arbeiten. Dieser benutzerdefinierte Standard sollte aus einer fundierten Abstimmung über Richtlinien hervorgehen, an der die Verantwortlichen für Salesforce, IT, Sicherheit und Compliance beteiligt sind. Wenn Sie unsicher sind, kann ein Salesforce-Beratungspartner wie Routine Automation Sie durch die bewährten Vorgehensweisen für Salesforce Health Check führen.
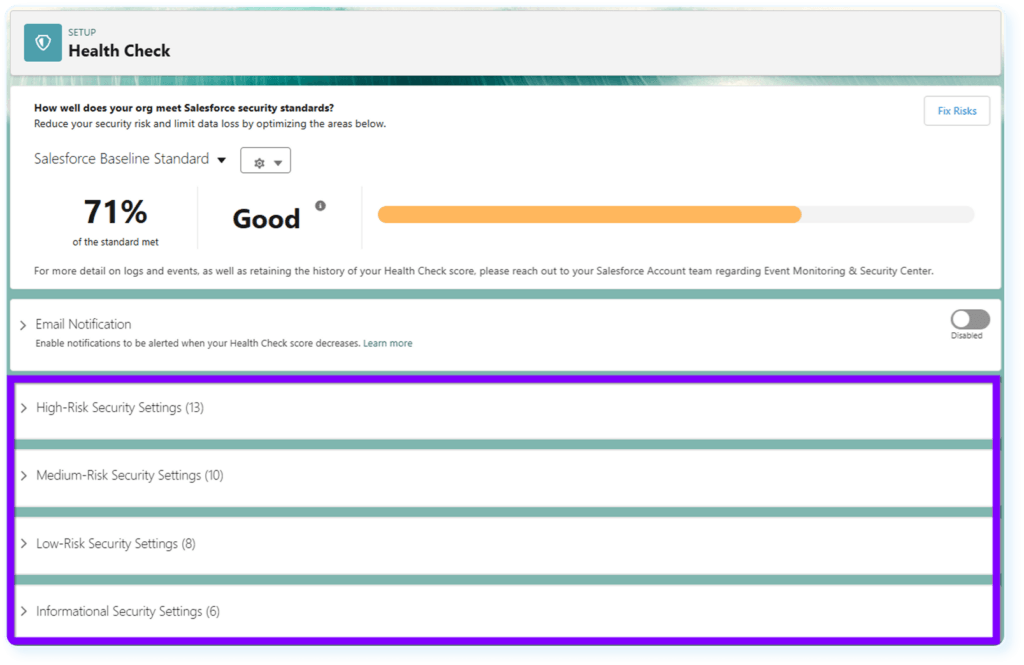
Der Salesforce Health Check-Punktestand zeigt Ihnen, wie nah Ihre aktuellen Einstellungen an der ausgewählten Baseline liegen. Dabei werden die Einstellungen nach hohem, mittlerem und geringem Risiko eingestuft. Es gibt auch informative Befunde, die Ihren Punktestand jedoch nicht beeinflussen.
Die offiziellen Bewertungen lauten:
Punktestand | Salesforce-Bewertung |
90 % und höher | Ausgezeichnet |
80 % bis 89 % | Sehr gut |
70 % bis 79 % | Gut |
55 % bis 69 % | Schlecht |
54 % und niedriger | Sehr schlecht |
Ein perfekter Punktestand belegt lediglich, dass jede berücksichtigte Einstellung der gewählten Baseline entspricht. Die Salesforce-Instanz kann dennoch mangelhafte Daten, unklare Zugriffsregeln, störanfällige Flows und einen Wiederherstellungsplan haben, den noch niemand ausprobiert hat. Prüfen Sie die Lücken, bevor Sie 92 % feiern. Eine einzige Sitzungskontrolle mit gravierenden Sicherheitsfolgen kann schwerer wiegen als ein Bildschirm voller kleinerer bestandener Prüfungen. Salesforce ändert außerdem die der Berechnung zugrunde liegenden Indikatoren. Dadurch kann sich der Punktestand nach einem Release verändern, ohne dass ein Administrator eine Einstellung geändert hat.
Prüfen Sie zuerst die von Salesforce im Health Check als hohes Risiko eingestuften Ergebnisse, insbesondere Befunde zu folgenden Punkten:

Schwache Authentifizierungsanforderungen.
Weitreichende Anmeldemöglichkeiten.
Unsichere Sitzungseinstellungen.
Zu viele Benutzer mit Administratorzugriff.
Zu lockere API- oder Datenkontrollen.
Bevor jemand die Einstellung ändert, sollten Sie ihre Auswirkungen nachvollziehen. Prüfen Sie, wer sie nutzt, welche Systeme darauf zugreifen und ob am nächsten Morgen gesperrte Benutzerkonten oder fehlgeschlagene Jobs drohen.
Eine Sitzungseinschränkung könnte Beschäftigte betreffen, die remote arbeiten. Eine Anmelderichtlinie könnte SSO beeinträchtigen. Eine strengere API-bezogene Kontrolle könnte eine ERP-Synchronisierung oder einen nächtlichen Abrechnungsjob stoppen. Health Check enthält inzwischen einen Indikator, der auf dem Prozentsatz aktiver interner Benutzer basiert, denen das Profil System Administrator zugewiesen ist. Er zeigt Ihnen aber weiterhin nicht, welcher konkrete Administrator Zugriffsrechte hat, die er eigentlich nicht benötigt. Dafür ist eine gesonderte Berechtigungsprüfung erforderlich.
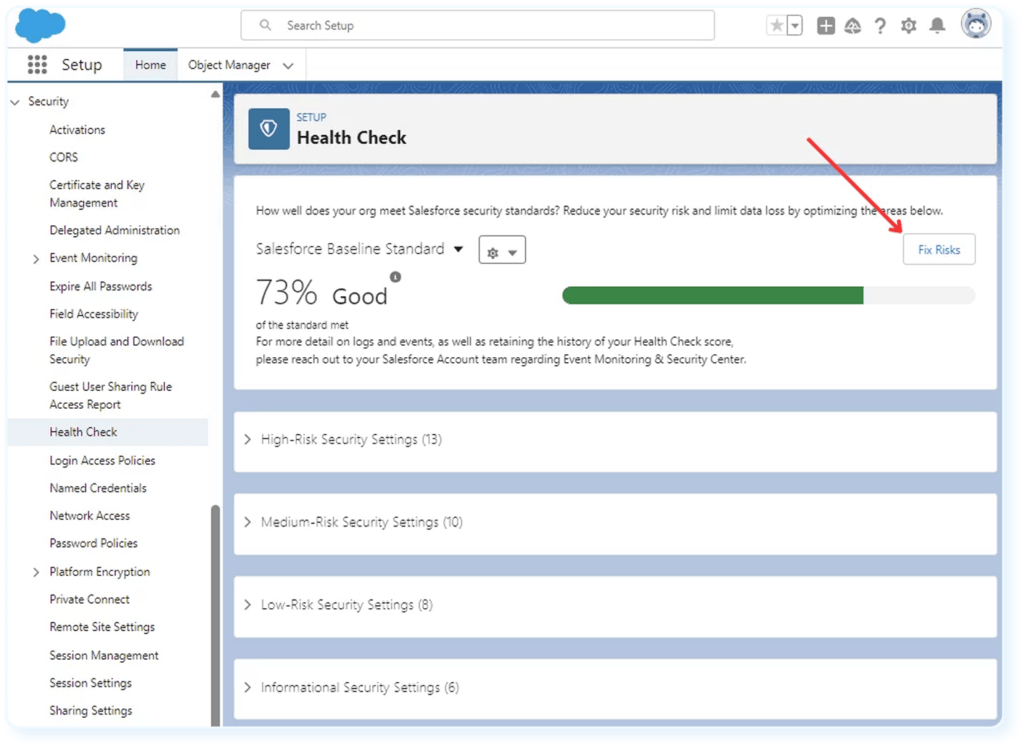
Die Salesforce Health Check-Tools bieten Administratoren zwei Wege:
Verwenden Sie Edit, um die entsprechende Setup-Seite zu öffnen und eine einzelne Einstellung zu ändern.
Verwenden Sie Fix Risks, um unterstützte Werte aus der ausgewählten Baseline zu übernehmen, ohne Health Check zu verlassen.
Fix Risks ist praktisch, erfordert aber Vorsicht.
Prüfen Sie vor wesentlichen Änderungen folgende Punkte:
Geschäftliche Anforderungen.
Verbundene Anwendungen.
API- und Integrationsbenutzer.
SSO und Authentifizierungswege.
Portalzugriff und mobiler Zugriff.
Interne Sicherheits- und Compliance-Richtlinien.
Das Vorgehen zum Zurücksetzen, falls die Änderung Probleme verursacht.
Einige Befunde lassen sich nicht über die integrierte Schaltfläche beheben und erfordern eine manuelle Untersuchung. Unabhängig vom gewählten Weg sollten Sie wesentliche Änderungen nach Möglichkeit in einer repräsentativen Sandbox testen. Dokumentieren Sie zunächst die aktuelle Einstellung, erstellen Sie eine geeignete Sicherung der Daten und Metadaten und überprüfen Sie Benutzer und Integrationen nach der Bereitstellung erneut. Eine Sicherung hilft bei der Wiederherstellung, ersetzt aber keinen durchdachten Rücksetzungsplan.
Das Team sollte aus Salesforce Health Check mehr mitnehmen als einen Prozentwert und einen Screenshot. Halten Sie Folgendes fest:
Datum der Bewertung.
Salesforce-Instanz und Umgebung.
Ausgewählte Baseline und Version.
Aktueller Punktestand.
Identifiziertes Risiko.
Betroffene Benutzer oder Systeme.
Verantwortliche Person.
Priorität der Behebung.
Testanforderungen.
Zieltermin.
Abschließende Entscheidung oder Lösung.
Termin für die nächste Überprüfung.
Ein guter Salesforce Health Check-Bericht liefert nachvollziehbare Belege. Er hält fest, warum das Team eine Einstellung geändert, die Änderung einer anderen verschoben und eine dritte akzeptiert hat. Das erspart bei Compliance-Prüfungen, der Übergabe an andere Administratoren und späteren Überprüfungen viel Rätselraten.
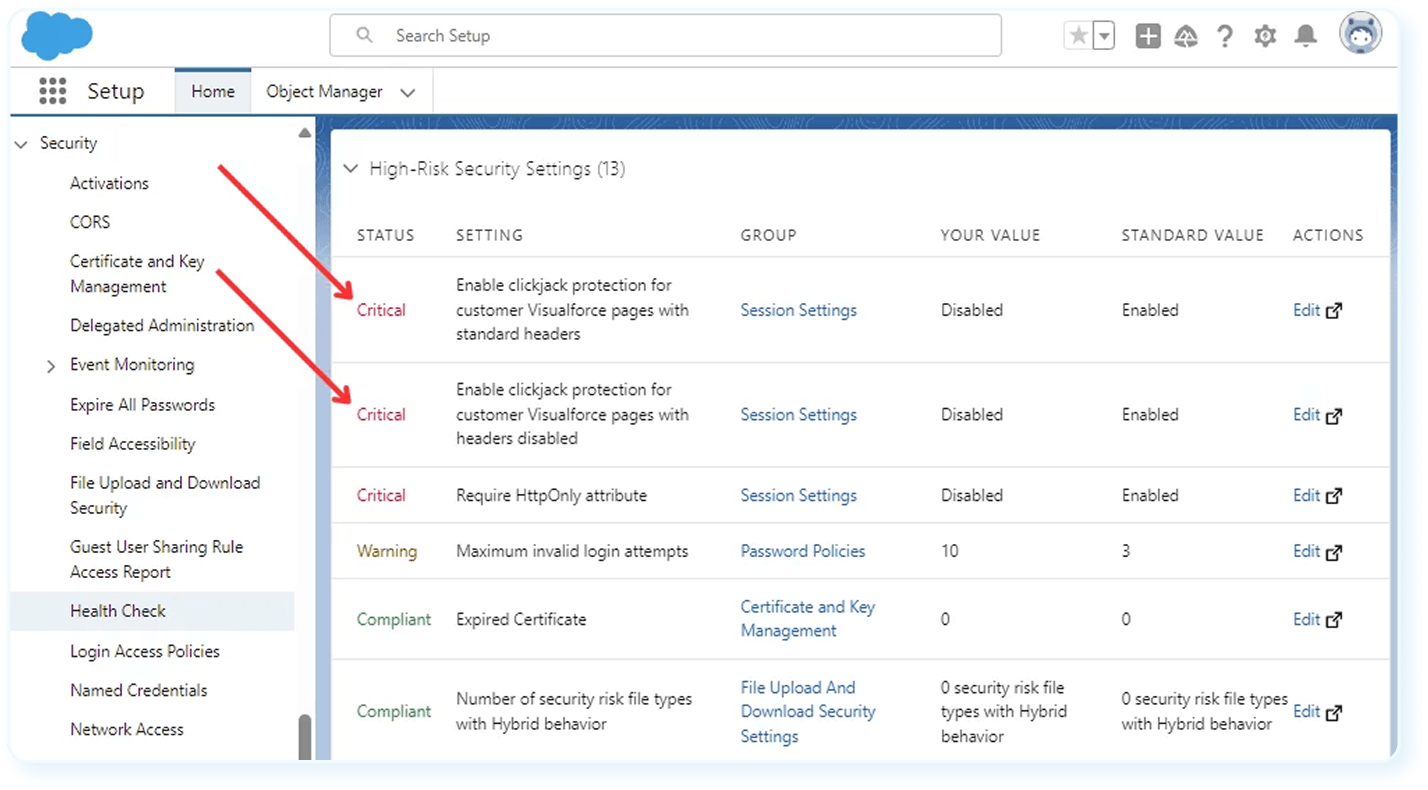
Der von Salesforce ermittelte Health Check-Punktestand sollte Ihnen zeigen, was Salesforce festgestellt hat, warum das relevant ist und was als Nächstes geschehen muss. Beginnen Sie mit fünf Details in den integrierten Ergebnissen:
Die aktuelle Einstellung der Salesforce-Instanz.
Der von der ausgewählten Baseline geforderte Wert.
Die zugewiesene Risikokategorie.
Die wahrscheinlichen Auswirkungen auf Sicherheit oder Betrieb.
Die erforderliche Änderung, um die Lücke zu schließen.
Die technische Formulierung kann einen Befund weniger gravierend erscheinen lassen, als er ist. Ein zu großzügiges Sitzungstimeout kann dazu führen, dass eine unbeaufsichtigte, authentifizierte Sitzung länger geöffnet bleibt, als es die Unternehmensrichtlinie erlaubt. Das ist bei gemeinsam genutzten Computern, verlorenen Geräten und Rechnern in öffentlich zugänglichen Bereichen relevant.
Ordnen Sie die Befunde drei Bearbeitungskategorien zu:
Sofort beheben: Die Gefährdung ist erheblich, die Abhängigkeiten sind bekannt und die Änderung lässt sich sicher umsetzen.
Untersuchen und testen: Die Einstellung erfordert Aufmerksamkeit, doch eine Änderung könnte SSO, Benutzer, Integrationen oder automatisierte Jobs beeinträchtigen.
Akzeptieren oder verschieben: Das Unternehmen hat einen dokumentierten Grund, die Einstellung unverändert zu lassen, sowie eine verantwortliche Person und einen Termin zur Überprüfung dieser Entscheidung festgelegt.
Befund | Mögliche Auswirkungen | Priorität | Empfohlene Maßnahme | Verantwortliche Person |
Schwache Passwortrichtlinie | Höheres Risiko einer Kompromittierung von Benutzerkonten | Hoch | An die genehmigte Sicherheitsrichtlinie anpassen und Anmeldewege testen | Salesforce-Administrator |
Inaktiver Benutzer mit privilegierten Berechtigungen | Unnötiger Zugriff auf sensible Datensätze und Setup | Hoch | Zuständigkeit bestätigen, Zugriff sperren und anschließend gegebenenfalls deaktivieren | Administrator und IT |
Veraltete Sitzungseinstellung | Authentifizierte Sitzungen bleiben länger verfügbar, als es die Richtlinie erlaubt | Mittel | Den strengeren Wert testen und anschließend die Einstellung aktualisieren | Sicherheitsteam |
Die integrierten Ergebnisse weisen keine Verantwortlichkeiten zu, schätzen keine Kosten, bilden keine geschäftlichen Abhängigkeiten ab und legen keine Reihenfolge für die Behebungsmaßnahmen fest. Deshalb muss der fertige Bericht mehr bieten als einen Screenshot, auf dem oben der Punktestand eingekreist ist.
Der integrierte Security Health Check von Salesforce ist nützlich, hat aber weiterhin einen eng begrenzten Aufgabenbereich. Er vergleicht ausgewählte Sicherheitseinstellungen mit einer Baseline. Ein hoher Punktestand belegt nicht, dass die Salesforce-Instanz gut aufgebaut und leicht zu warten ist, reibungslos läuft, Lizenzen sinnvoll nutzt oder für einige Hundert zusätzliche Benutzer bereit ist.
Vieles kann außerhalb dieses Prozentwerts liegen:

Doppelte oder unvollständige Datensätze oder Datensätze mit unpassend zugewiesenen Inhabern.
Apex-Trigger, die ineffiziente Abfragen ausführen oder mit anderem Code in Konflikt geraten.
Mehrere Flows, die dasselbe Feld aktualisieren.
Integrationen, die Datensätze verspätet, doppelt oder gar nicht liefern.
API-Nutzung, die sich schleichend den Limits der Org nähert.
Speicher, der sich mit alten Dateien und Datensätzen füllt.
Benutzerdefinierte Objekte und Felder, deren Zweck niemand erklären kann.
Verwaltete Pakete, die weiterhin Berechtigungen besitzen, aber kaum noch einen Zweck erfüllen.
Lizenzen, die Personen zugewiesen sind, die sich kaum anmelden.
Berichte, die auf umstrittenen Feldern oder uneinheitlichen KPI-Definitionen basieren.
Benutzer, die den eigentlichen Prozess in Tabellen, Slack oder E-Mails abwickeln.
Releases, die ohne verlässliche Tests oder Schritte zum Zurücksetzen in die Produktion gelangen.
Workflow Rules und Process Builder sind ein hilfreiches Warnsignal. Salesforce hat den Support am 31. Dezember 2025 eingestellt, doch alte Prozesse können in der Produktionsumgebung weiterlaufen. Health Check zeigt Ihnen nicht, dass eine wichtige Genehmigung noch immer von einer Automatisierung abhängt, die seit Längerem niemand getestet hat oder an die sich niemand mit gutem Gefühl herantraut.
Sobald solche Fragen auftauchen, geht die Arbeit über ein Sicherheitsdashboard hinaus. Sie benötigen eine umfassendere Prüfung der Org selbst. Das könnte bedeuten, zunächst nach den besten Salesforce-Beratungsunternehmen zu suchen.
Ein Health Check für Salesforce beginnt meist damit, dass etwas nicht zu stimmen scheint. Vielleicht wirken Berichte fehlerhaft, Releases dauern zu lange oder niemand weiß, wer für eine Integration verantwortlich ist. Eine vollständige Prüfung geht diesen Hinweisen in den Bereichen Berechtigungen, Daten, Automatisierung, Kosten und Leistung nach.
Bereich | Was die Prüfung untersucht | Was schiefgehen kann |
Sicherheit und Zugriff | Profile, Berechtigungssätze, Administratoren, inaktive Benutzer, Freigaberegeln, verbundene Apps, MFA und Sitzungen | Manche Personen können zu viel einsehen, während andere Umgehungslösungen entwickeln, weil ihre Zugriffsrechte zu stark eingeschränkt sind |
Daten und Datenmodell | Duplikate, fehlende Werte, Feldnutzung, Datensatzinhaberschaft, Validierung, Beziehungen, Sicherung und Wiederherstellung | Prognosen werden unzuverlässig, die Weiterleitung funktioniert nicht mehr und Automatisierungen oder KI greifen auf den falschen Datensatz zu |
Automatisierung und Code | Flows, ältere Automatisierungen, Apex, fehlgeschlagene Jobs, Testabdeckung, ineffiziente Abfragen und alter Code | Prozesse werden doppelt ausgelöst, scheitern bei hohem Datenvolumen oder lassen sich nur noch mit zu hohem Risiko ändern |
Integrationen und APIs | Authentifizierung, Zuordnungen, Synchronisierungsrichtung, API-Nutzung, Middleware, Fehler, Wiederholungsversuche und Überwachung | Eine Verbindung bleibt „aktiv“, während Datensätze verspätet, doppelt oder ohne wichtige Felder ankommen |
Leistung und Limits | Speicher, große Datenmengen, Berichte, geplante Jobs, Datensatzsperren, Abfragen und Governor Limits | Seiten werden langsamer, Jobs schlagen fehl und Benutzer beginnen, außerhalb von Salesforce zu arbeiten |
Lizenzen und Pakete | Zugewiesene im Vergleich zu aktiv genutzten Lizenzen, kostenpflichtige Funktionen, Berechtigungssatzlizenzen und AppExchange-Pakete | Das Unternehmen bezahlt weiterhin für ungenutzte Tools, die nach wie vor Berechtigungen besitzen und Wartungsaufwand verursachen |
Berichtswesen und Nutzerakzeptanz | KPI-Definitionen, erforderliche Daten, Dashboards, Nutzung, Exporte und Rückmeldungen aus jedem Team | Führungskräfte vertrauen den Berichten nicht mehr, während Mitarbeiter den eigentlichen Prozess in Tabellen oder E-Mails verlagern |
Bei umfangreichen Integrationslandschaften kann es sich lohnen, die besten Salesforce-Integrationsdienstleistungen genauer anzusehen, um einzugrenzen, ob das Problem Konfigurationsarbeiten, Middleware oder einen Neuaufbau erfordert. Installierte Produkte verdienen dieselbe kritische Prüfung.
Die gesamte Salesforce-Org im Blick
Finden Sie die Probleme bei Zugriff, Daten, Automatisierung, Integration, Leistung und Lizenzierung, die der systemeigene Score nicht erklären kann, und erhalten Sie anschließend einen nach Prioritäten geordneten Maßnahmenplan.
Eines sollte klar sein: Es gibt kein einzelnes Salesforce-Health-Check-Tool, das Ihnen sagen kann, ob die gesamte Org sicher, schnell, bezahlbar, wiederherstellbar und angenehm zu warten ist. Jede Option erkennt eine andere Art von Problemen. Der eigentliche Nutzen entsteht, wenn man die Erkenntnisse zusammenführt und sie anschließend mit den tatsächlichen Abläufen im Unternehmen abgleicht.
Tool oder Methode | Hauptzweck | Was sich damit erkennen lässt | Wo die Grenzen liegen |
Salesforce Health Check | Sicherheitskonfiguration | Abweichungen vom Basisstandard, Risikokategorien und der aktuelle Score | Prüft weder Daten noch Code, Integrationen, Kosten oder Nutzerakzeptanz |
Security Center Essentials | Sicherheitsüberwachung für eine einzelne Org | Health-Check-Verlauf sowie sechs weitere Sicherheitskennzahlen | Wöchentliche Erfassung, Health-Check-Verlauf über 30 Tage und keine orgübergreifende Ansicht |
Vollständiges Security Center | Sicherheitsüberwachung über mehrere Orgs hinweg | Richtlinien, Warnmeldungen, Authentifizierung, Benutzerzugriff und Sicherheitstrends | Es gelten Lizenz- und Produktvoraussetzungen |
Scale Center | Leistung und Systembelastung | Langsamer Apex-Code, Flow-Probleme, ressourcenintensive Abfragen, Berichtsverzögerungen, Limits und Datensatzsperren | Kann technische Leistungsbremsen erkennen, aber nicht beurteilen, ob der Prozess sinnvoll ist |
Lightning Usage App | Benutzer- und Seitenaktivität | Aktive Benutzer, Lizenznutzung, häufig genutzte Seiten, langsame Seiten und Wechsel zu Classic | Erklärt nicht, warum Personen eine Ansicht meiden oder alles nach Excel exportieren |
Salesforce Code Analyzer v5 | Statische Analyse von Code und Metadaten | Sicherheits-, Qualitäts- und Wartbarkeitsprobleme in Apex und anderem unterstütztem Quellcode | Kann nicht beurteilen, ob die Geschäftslogik korrekt ist |
Manuelle Prüfung | Fachliche und technische Bewertung | Architektur, Verantwortlichkeiten, Daten, Workflows, Abhängigkeiten, Integrationen und Prioritäten | Erfordert Zeit und Personen, die verstehen, was sie prüfen |
Salesforce Optimizer war früher ebenfalls eine Option, doch Salesforce hat das Tool am 1. Juni 2026 eingestellt, nachdem es zuvor bereits für Hyperforce- und Nicht-Hyperforce-Orgs entfernt worden war.
Security Center Essentials ist in allen Salesforce-Editionen kostenlos und speichert den Health-Check-Verlauf für 30 Tage. Scale Center ist für Kunden mit Professional, Enterprise, Unlimited, Signature und Scale Test in unterstützten Produktions-Orgs und vollständigen Sandboxes ebenfalls kostenlos.
Wenn Sie bereits mit einem Partner wie Routine Automation bei Salesforce-Implementierungsdienstleistungen zusammenarbeiten, kann dieser Ihnen bei der Auswahl der richtigen Salesforce-Health-Check-Tools helfen. RA verkauft keinen eigenen Scanner, kann aber geeignete Tools auswählen, die manuellen Prüfungen ergänzen, die diese Tools nicht durchführen können, und aus den Ergebnissen einen praktisch nutzbaren Plan erstellen.
Prüfen Sie die systemeigene Sicherheitsseite monatlich oder vierteljährlich. Führen Sie bei einer stabilen Konfiguration mindestens einmal pro Jahr eine umfassendere Prüfung der Org durch und verkürzen Sie diesen Abstand, wenn sich Salesforce schnell verändert oder höhere Risiken birgt. Zusätzliche Prüfungen können auch sinnvoll sein, nachdem Sie die besten Salesforce-Apps zu Ihrem System hinzugefügt haben.
Situation | Sinnvoller Zeitpunkt oder Abstand |
Stabile Org mit wenigen Änderungen | Systemeigene Prüfung vierteljährlich, umfassendere Prüfung jährlich |
Regulierte oder sicherheitssensible Org | Systemeigene Prüfung monatlich, umfassendere Prüfung alle sechs Monate |
Große Org mit umfangreichen individuellen Anpassungen | Prüfung nach größeren Releases und mindestens alle sechs Monate |
Neue Implementierung oder Neuaufbau | Vor dem Produktivstart und erneut, nachdem Benutzer damit gearbeitet haben |
Migration oder Zusammenführung von Orgs | Vor der Planung und dann nach der Übertragung von Daten und Automatisierungen |
Hinzufügen einer größeren Integration | Vor dem Produktivbetrieb und nach dem ersten vollständigen Betriebszyklus |
Sicherheits- oder Datenvorfall | Sobald der Vorfall eingedämmt ist |
Sinkende Nutzerakzeptanz oder nachlassende Leistung | Sobald sich das Muster zeigt, statt auf die jährliche Prüfung zu warten |
Umfangreiche Änderung an Berechtigungen oder Automatisierungen | Vor der Bereitstellung und erneut nach dem Release |
Diese Zeitpunkte sind keine Salesforce-Vorgaben. Es sind praxistaugliche Prüfintervalle. Der richtige Rhythmus hängt vom Umfang der Releases, benutzerdefiniertem Code, angebundenen Systemen, Compliance-Anforderungen, Personalfluktuation und davon ab, wie stark das Unternehmen darunter leiden würde, wenn Salesforce nicht mehr wie vorgesehen funktioniert.
Zu bewährten Vorgehensweisen für Salesforce Health Checks gehören auch anlassbezogene Prüfungen. Eine jährliche Kalendererinnerung hilft wenig, wenn eine neue ERP-Anbindung, eine Übernahme, eine Neugestaltung der Berechtigungen oder eine Massenmigration die Org drei Wochen später verändert.
Für die integrierte Prüfung ist kein externer Anbieter erforderlich. Ein autorisierter Salesforce-Administrator kann das Dashboard aufrufen, den Bewertungswert prüfen, die aktuellen Einstellungen mit der Baseline vergleichen, klar abgegrenzte Probleme beheben und das Ergebnis dokumentieren.
Ein interner Administrator kann in der Regel folgende Aufgaben übernehmen:
Health Check in Setup öffnen.
Die Standard-Baseline oder eine benutzerdefinierte Baseline auswählen.
Aktuelle und empfohlene Werte prüfen.
Einfache Passwort-, Sitzungs- oder Anmeldeeinstellungen untersuchen.
Klar abgegrenzte Änderungen testen.
Ergebnisse und akzeptierte Ausnahmen dokumentieren.
Die Arbeit wird anspruchsvoller, sobald der Bewertungswert Anlass gibt, den Rest der Salesforce-Umgebung genauer zu untersuchen. Umfangreicher Apex-Code, mehrere Salesforce-Clouds, mehrere Salesforce-Umgebungen, Dutzende Integrationen oder strenge Compliance-Vorgaben erfordern, dass weitere Personen in die Prüfung einbezogen werden. Das gilt auch, wenn niemand die Verantwortung für die gesamte Architektur trägt oder eine Sicherheitskorrektur SSO, Abrechnung, Kundenservice oder einen anderen kritischen Prozess unterbrechen könnte.
Auch Zeit spielt eine Rolle. Ein kompetenter Administrator weiß möglicherweise genau, was geprüft werden muss, hat aber trotzdem keine Kapazitäten, um über Jahre angesammelte Berechtigungen, Flow-Versionen, Integrationsprotokolle und nicht mehr gepflegte Pakete zu untersuchen.
Externe Hilfe ist keine Pflicht. Die Unterstützung durch einen Berater, der Salesforce Health Checks anbietet, kann jedoch hilfreich sein, wenn Risiko, Arbeitsaufwand oder technische Komplexität das übersteigen, was das interne Team sicher bewältigen kann.
Professionelle Dienstleistungen für Salesforce Health Checks sollten mehr liefern als einen automatisch ermittelten Bewertungswert und eine lange Exportdatei mit Warnmeldungen. Die Ergebnisse müssen einen Bezug zu tatsächlichen Arbeitsabläufen, namentlich benannten Verantwortlichen und technischen Abhängigkeiten haben und in einen Maßnahmenplan münden, den das Unternehmen finanzieren und zeitlich einplanen kann.
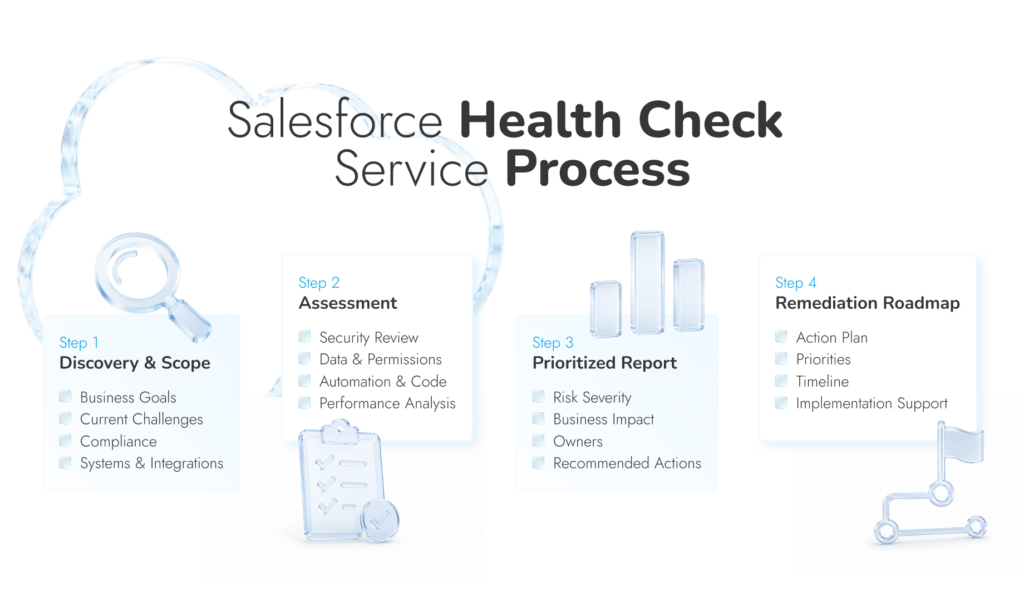
Ein üblicher Auftrag sollte vier Phasen umfassen:
Bestandsaufnahme und Prüfumfang: Der Anbieter bestätigt die Geschäftsziele, aktuellen Probleme, kritischen Arbeitsabläufe, Compliance-Anforderungen, geplanten Salesforce-Änderungen sowie die Salesforce-Instanzen, Clouds, Integrationen, Teams und Umgebungen, die in das Audit einbezogen werden.
Automatisierte und manuelle Bewertung: Integrierte Tools und Drittanbietertools liefern einen Teil der Nachweise. Die prüfende Person sollte außerdem Berechtigungen, Daten, Automatisierung, Code, Architektur, Integrationen, Nutzung, Speicher, Pakete und technische Schulden manuell untersuchen.
Priorisierter Bericht: Jeder Befund aus einem Health Check des Salesforce-CRM sollte Angaben zu Schweregrad, geschäftlichen Auswirkungen, betroffenen Komponenten, Abhängigkeiten, empfohlenen Maßnahmen, geschätztem Aufwand und Verantwortlichen enthalten. Dringende Sicherheitslücken dürfen nicht neben einem Feld untergehen, das niemand nutzt.
Maßnahmenplan und Unterstützung: Die Behebung kann bedeuten, Berechtigungen neu aufzubauen, Flow oder Apex zu reparieren, Datensätze zu bereinigen, Integrationen zu korrigieren, alte Pakete zu entfernen, Änderungen zu testen oder Zuständigkeiten klarer zu regeln. Achten Sie darauf, dass der Leistungsumfang festlegt, ob diese Arbeiten enthalten sind oder erst nach dem Audit beginnen.
Sie sollten außerdem wissen, wer die Salesforce-Umgebung prüft, wie exportierte Nachweise geschützt werden und welche Berichte Sie genau erhalten.
Unternehmen wie Routine Automation führen einen Sicherheits-Health-Check in Salesforce durch; eine umfassendere Prüfung der Salesforce-Umgebung folgt einem sorgfältigen schrittweisen Prozess. Das Team kombiniert Salesforce-Diagnosen mit manuellen Analysen und Gesprächen mit den Menschen, die wissen, wo das CRM Probleme verursacht.
Die Prüfung erfolgt in sieben Phasen:
1. Festlegen, was geprüft wird: Bestätigen Sie das geschäftliche Problem, die einbezogenen Umgebungen, wesentlichen Prozesse, bekannten Risiken und bereits auf der Roadmap vorgesehenen Arbeiten.
2. Die Menschen anhören, die Salesforce nutzen: Befragen Sie Administratoren, Entwickler, IT- und Sicherheitsverantwortliche, Abteilungsleitungen und Anwender, die täglich mit dem System arbeiten.
3. Die Salesforce-Umgebung genau unter die Lupe nehmen: Untersuchen Sie Sicherheit, Berechtigungen, Datensätze, Architektur, Automatisierung, Code, Integrationen, Speicher, Pakete, Lizenzen und Berichtswesen.
4. Ermitteln, worauf es ankommt: Unterscheiden Sie harmlose Altlasten von Befunden, die Daten offenlegen, Berichte beeinträchtigen, die Arbeit verzögern, Kosten erhöhen oder Releases gefährden.
5. Den Bericht zum Salesforce Health Check erstellen: Ergänzen Sie Nachweise, Verantwortliche, Abhängigkeiten, Aufwandsschätzungen, Prioritäten und empfohlene Maßnahmen.
6. Die Behebung planen: Trennen Sie dringende Korrekturen von Bereinigungen, Codeänderungen, Architekturarbeiten und Governance-Maßnahmen.
7. Bei der Behebung weiter unterstützen: Routine Automation kann bei Bedarf Konfiguration, Entwicklung, Tests, Bereitstellung und spätere Prüfungen übernehmen.
Das Ziel ist kein besserer Bewertungswert im integrierten Tool. Es ist eine Salesforce-Umgebung, die die richtigen Daten schützt, die heutige Arbeitsweise des Unternehmens unterstützt und sich ändern lässt, ohne dass jedes Release zur archäologischen Ausgrabung wird.
Aus Befunden einen umsetzbaren Plan machen
Erhalten Sie eine priorisierte Roadmap für Sicherheit, Daten, Automatisierung, Integrationen und die Probleme, die Ihr Team zuerst angehen muss.
Es lohnt sich, Salesforce Health Check fest in die Administrationsroutine aufzunehmen. Das Tool erkennt schwache Sicherheitseinstellungen schnell und gibt dem Team konkrete Anhaltspunkte für weitere Untersuchungen. Lassen Sie nur nicht zu, dass ein Bewertungswert von 95 % die Diskussion beendet.
Der Prozentwert sagt sehr wenig über doppelte Datensätze, alten Apex-Code, konkurrierende Flows, fehlerhafte Übergaben, verschwendete Lizenzen oder Berichte aus, denen die Nutzer schon seit Monaten nicht mehr vertrauen. Nutzen Sie das integrierte Tool für regelmäßige Kontrollen und veranlassen Sie eine gründlichere Prüfung, wenn die Salesforce-Umgebung stark angepasst wird, an kritische Systeme angebunden ist oder Änderungen daran ungewöhnlich viel Stress verursachen. Letzteres ist meist das deutlichste Anzeichen.
Routine Automation kann Sie bei der umfassenderen Prüfung unterstützen und anschließend auch den Workshop, die technische Planung, Tests und die darauffolgenden Arbeiten an Salesforce begleiten.
Salesforce Health Check befindet sich in Setup und prüft ausgewählte Sicherheitskontrollen anhand einer Standard-Baseline oder einer von Ihrem Unternehmen importierten Baseline. Das Tool ermittelt einen Bewertungswert und zeigt anschließend, welche Passwort-, Sitzungs-, Anmelde-, IP-, Zertifikats- oder Token-Einstellungen davon abweichen. Das meinen die meisten Menschen mit einem Sicherheits-Health-Check in Salesforce.
Öffnen Sie in Salesforce Setup, suchen Sie nach Health Check und öffnen Sie dann die Seite. Sie sehen den aktuellen Bewertungswert, die zugrunde liegende Baseline und die Einstellungen, die das Ergebnis verschlechtern. Klicken Sie nicht vorschnell auf Fix Risks. Lesen Sie zuerst, worauf sich jede Änderung auswirkt, insbesondere im Zusammenhang mit SSO und Integrationen.
Die Ergebnisse des integrierten Tools liefern Ihnen die Zahlen. Der Bericht muss die Begründungen enthalten. Wer ist für den Befund verantwortlich? Was hängt von der aktuellen Einstellung ab? Welche Frist gilt? Warum behebt das Team das Problem jetzt, stellt es zurück oder akzeptiert das Risiko?
Das integrierte Tool schon. Es erkennt weder zwei Flows, die um dasselbe Feld konkurrieren, noch doppelte Accounts, die eine Prognose verfälschen, oder eine Integration, die Daten von gestern sendet. Eine umfassendere Health-Check-Prüfung des Salesforce-CRM untersucht auch diese Probleme sowie Code, Lizenzen, Speicher, Backups, Berichte und die Nutzerakzeptanz.
Ja. Ein Salesforce-Administrator kann die integrierte Prüfung durchführen und klar abgegrenzte Konfigurationsprobleme beheben. Die Aufgabe verändert sich, sobald eine Korrektur benutzerdefinierten Apex-Code, mehrere Salesforce-Umgebungen, SSO, regulierte Daten oder eine Abrechnungsintegration betrifft, die an einem Dienstagnachmittag auf keinen Fall ausfallen darf. Dann zahlt sich zusätzliche Expertise aus.
Für die integrierte Sicherheitsseite ist eine monatliche oder vierteljährliche Prüfung angemessen. Bei einer stabilen Salesforce-Umgebung bietet sich einmal jährlich eine umfassendere Prüfung an. Ich würde sie nach einer Migration, einer größeren Integration, einer grundlegenden Überarbeitung der Berechtigungen, einem Sicherheitsvorfall oder jedem Release vorziehen, nach dem das Administrationsteam sagt: „Niemand fasst diesen Flow an.“
Der native Health Check ist in den unterstützten Salesforce-Editionen enthalten. Für eine professionelle Überprüfung lässt sich kein sinnvoller Pauschalpreis nennen: Der Aufwand kann von einer einzigen aufgeräumten Org bis hin zu mehreren Clouds, über Jahre entstandenem Apex-Code, Dutzenden Integrationen, mangelhafter Dokumentation und regulierten Daten reichen. Der Umfang bestimmt den Preis.