 English
 Français
 Deutsch
 Polski

Keskustellaan Salesforce-ympäristöstäsi
Tuo meille pistemäärä, toistuvat viat tai projekti, joka lykkääntyy kerta toisensa jälkeen. Autamme selvittämään, mikä vaatii auditointia, mikä uudelleenrakentamista ja minkä voi jättää ennalleen.
Useimmat tiimit eivät ehkä odota innolla Salesforcen kuntotarkastusta. Se kannattaa silti tehdä ennen kuin käyttäjät alkavat valittaa ja ongelmat hidastaa työtä. Pienetkin ongelmat voivat heikentää luottamusta koko Salesforce-järjestelmään virhe kerrallaan.
Salesforcen oma tietoturvan kuntotarkastus antaa ylläpitäjille hyvän ensikuvan tietoturvamäärityksistä vertaamalla valittuja asetuksia vakioituun tai mukautettuun vertailutasoon. Prosenttiluku kertoo silti vain osan kokonaisuudesta.
Tässä kerromme, miten tarkastus suoritetaan, miten tunnistetaan aidosti huomiota vaativat havainnot, miten muutoksia tehdään katkaisematta käyttäjien pääsyä tai integraatioiden toimintaa ja milloin tarvitaan laajempi Salesforce-ympäristön kuntotarkastus. Siinä tarkastellaan tietoja, käyttöoikeuksia, automaatiota, koodia, lisenssejä, suorituskykyä, integraatioita, varmuuskopiointia ja palautumista.
Salesforce Health Check on Setup-asetuksissa oleva tietoturvasivu, joka vertaa organisaation nykyisiä asetuksia joko Salesforcen omaan perustasoon tai mukautettuun, joka perustuu yrityksen käytäntöön. Se palauttaa pistemäärän 100:sta ja näyttää sitten asetukset, jotka poikkeavat eniten valitsemastasi standardista.
Suuremman riskin puutteilla on enemmän painoarvoa, joten yksi heikko istunnon suojausasetus voi laskea tulosta enemmän kuin useat pienemmät ongelmat.
Työkalu tarkastaa salasanasäännöt, istuntoasetukset, kirjautumisen hallinnan, luotetut IP-osoitealueet, suojauksen napsautuskaappauksilta sekä valitut varmenne- tai tunnisteasetukset. Salesforce ottaa myös vaiheittain käyttöön tarkastuksia, jotka koskevat monivaiheista tunnistautumista (MFA), SAML:ää, istunnon pakotettua päättämistä salasanan nollauksen jälkeen sekä niiden aktiivisten sisäisten käyttäjien osuutta, joille on määritetty System Administrator -profiili. Nämä uudemmat tarkastukset eivät tule näkyviin kaikissa ympäristöissä samaan aikaan, mutta ne kannattaa ottaa huomioon.
Epäselvyydet alkavat sanavalinnoista. Salesforcen kuntotarkastusohjeita etsivät löytävät usein kaksi hyvin erilaista palvelua, joita kuvataan kuin ne olisivat sama asia.
Salesforce Security Health Check tarkoittaa yleensä Setupissa olevaa sisäänrakennettua toimintoa. Salesforce-ympäristön kuntotarkastus on laajempi työ. Siihen voi osallistua sertifioitu Salesforce-kumppani, ja se kattaa arkkitehtuurin, käyttöoikeudet, tiedon laadun, Flow-työnkulut ja Apexin, integraatiot, lisenssit, tallennustilan, suorituskyvyn, varmuuskopioinnin, raportoinnin sekä sen, käyttävätkö ihmiset CRM:ää edelleen asianmukaisesti.
Löydä ongelmat, joita pistemäärä ei paljasta
Tutustu tarkemmin tietoihin, automaatioon, käyttöoikeuksiin, integraatioihin, palautumisen puutteisiin ja tekniseen velkaan, jotka jäävät sisäänrakennetun Health Checkin ulkopuolelle.
Salesforcen käyttö muuttuu harvoin hankalaksi yhden surkean julkaisun vuoksi. Näin käy yksi järkevältä vaikuttava päätös kerrallaan. Esihenkilö tarvitsee käyttöoikeudet kahdeksi viikoksi. Integraatiolle luodaan oma käyttäjätunnus. Joku asentaa paketin pilottia varten. Flow-työnkulku kopioidaan, koska alkuperäisen muokkaaminen tuntuu riskialttiilta. Sitten kukaan ei enää palaa asiaan.
Salesforcen kuntotarkastusraportin säännöllinen läpikäynti paljastaa nämä jäänteet:
Mitä kertyy | Mikä voi mennä pieleen |
Liialliset käyttöoikeudet | Työntekijät voivat tarkastella, viedä tai muuttaa tietueita, jotka eivät kuulu heidän varsinaiseen rooliinsa |
Passiiviset käyttäjät | Vanhat käyttäjätilit tarjoavat edelleen yhden pääsyreitin asiakas- tai liiketoimintatietoihin |
Vanhentuneet tietoturva-asetukset | Istuntojen, kirjautumisen tai salasanojen hallinta ei enää vastaa yrityksen käytäntöjä |
Päällekkäinen automaatio | Kaksi Flow-työnkulkua päivittää samaa kenttää, käynnistää saman työn kahteen kertaan tai epäonnistuu suuremmilla käsittelymäärillä |
Tekninen velka | Pienet muutokset vievät enemmän aikaa, koska kukaan ei tiedä, mikä riippuu mistäkin |
Käyttämättömät lisenssit, kentät ja paketit | Yritys maksaa työkaluista, joita ihmiset eivät käytä, samalla kun vanhat komponentit lisäävät ylläpitotyötä ja käyttöoikeusriskejä |
Tietojen heikko laatu | Ennusteet, reititys, raportit ja tekoälyominaisuudet perustuvat puutteellisiin tai ristiriitaisiin tietueisiin |
Viimeistä riviä on helppo aliarvioida. Salesforcen vuoden 2026 State of Data and Analytics -tutkimuksessa havaittiin, että datajohtajat pitävät 26 %:a organisaatioiden tiedoista epäluotettavana. Lisäksi 84 % kertoi, että heidän datastrategiansa vaativat merkittävää työstämistä ennen kuin tekoälysuunnitelmat voivat onnistua.
Salesforcen säännöllisen kuntotarkastuksen tarkoituksena on löytää käyttäjätili, joka olisi pitänyt sulkea, Flow-työnkulku, joka käynnistyy kahdesti, tai kenttä, joka vääristää hallituksen raporttia. Tämä vähentää tietojen paljastumisen riskiä, antaa vaatimustenmukaisuudesta vastaaville tiimeille parempaa näyttöä, vakauttaa julkaisuja ja auttaa käyttäjiä luottamaan Salesforceen niin paljon, että he lakkaavat rakentamasta sitä uudelleen laskentataulukoihin.
Salesforcen sisäänrakennettu Health Check löytyy Setupista. Jokainen ylläpitäjä, jolla on oikeat käyttöoikeudet, voi käyttää sitä asentamatta mitään. Sivun avaaminen on helppoa. Enemmän harkintaa vaatii sen arvioiminen, rikkooko jokin suositus kertakirjautumisen (SSO), estääkö se käyttäjän pääsyn vai katkaiseeko se integraation toiminnan.
Älä jää pohtimaan, kuinka kauan Salesforcen kuntotarkastus kestää, vaan etene oikealla tavalla.
Muuta pistemäärä korjaussuunnitelmaksi
Hanki Salesforce-auditointi, joka yhdistää tietoturvahavainnot liiketoimintariskeihin, riippuvuuksiin, vastuuhenkilöihin ja niiden turvalliseen korjaamiseen tarvittavaan työhön.
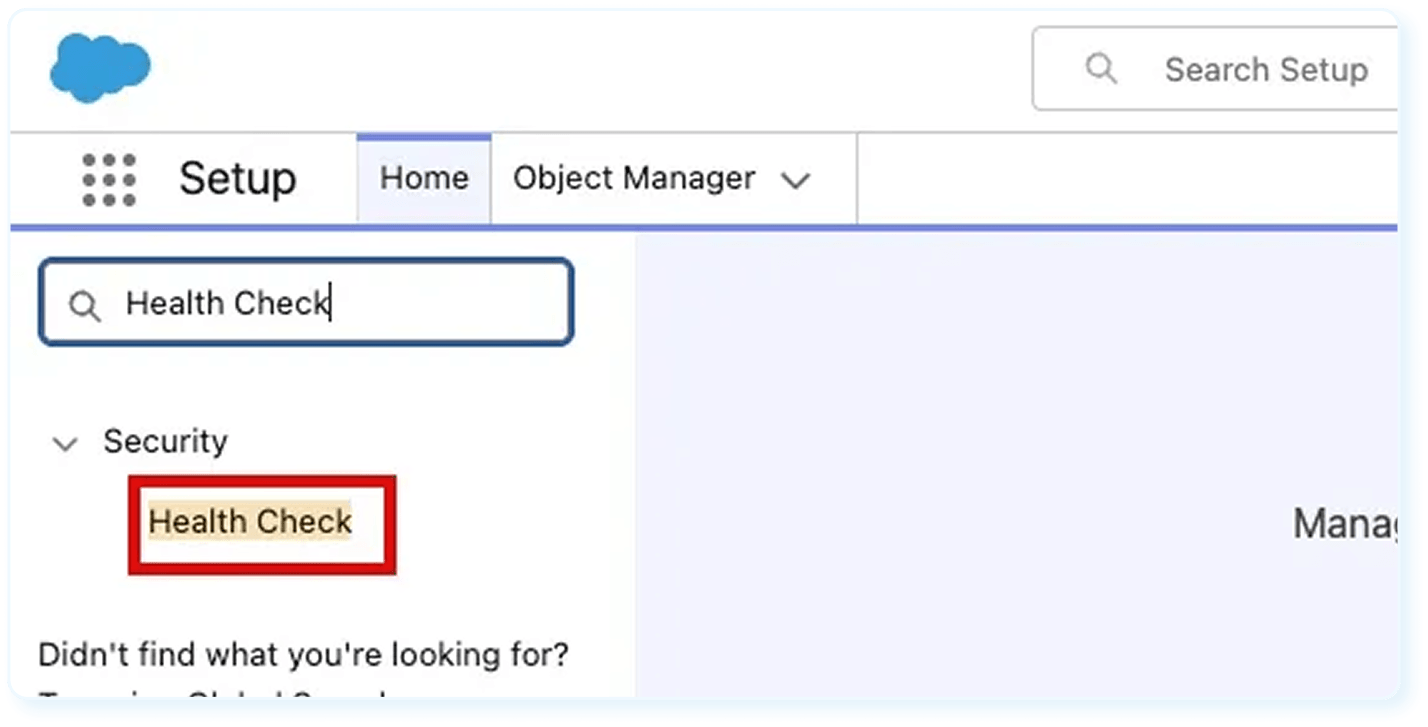
Seuraa tätä polkua:
Setup → Quick Find → Health Check
Koontinäyttö näyttää nykyisen pistemäärän, sen arvosanan, valitun vertailutason ja riskin mukaan ryhmitellyt havainnot. Jokaisella rivillä verrataan ympäristön nykyistä arvoa vertailutason edellyttämään arvoon. Näin ylläpitäjien ei tarvitse etsiä tietoja useista Setup-valikoista ennen kuin he tietävät, missä puutteet ovat.
Salesforcen sisäänrakennettu tietoturvan kuntotarkastus ei tarvitse ulkoista sovellusta. Käyttäjät tarvitsevat View Health Check -käyttöoikeuden tai vastaavan Security Center -käyttöoikeuden sivun tarkasteluun ja vertailutason vientiin. Mukautetun vertailutason tuonti edellyttää Manage Health Check -käyttöoikeutta tai soveltuvia Security Center -käyttöoikeuksia.
Saatavilla on myös viikoittaisia hälytyksiä pistemäärän laskusta. Salesforce otti ne oletusarvoisesti käyttöön tuotantoympäristöjen järjestelmänvalvojille 15. huhtikuuta 2026 ja antaa tiimien lisätä jopa 100 vastaanottajaa. Käytä seurattua tietoturva- tai ylläpitopostilaatikkoa, jotta varoitus ei jää viikoksi odottamaan jonkun lomalla olevan sähköpostiin.
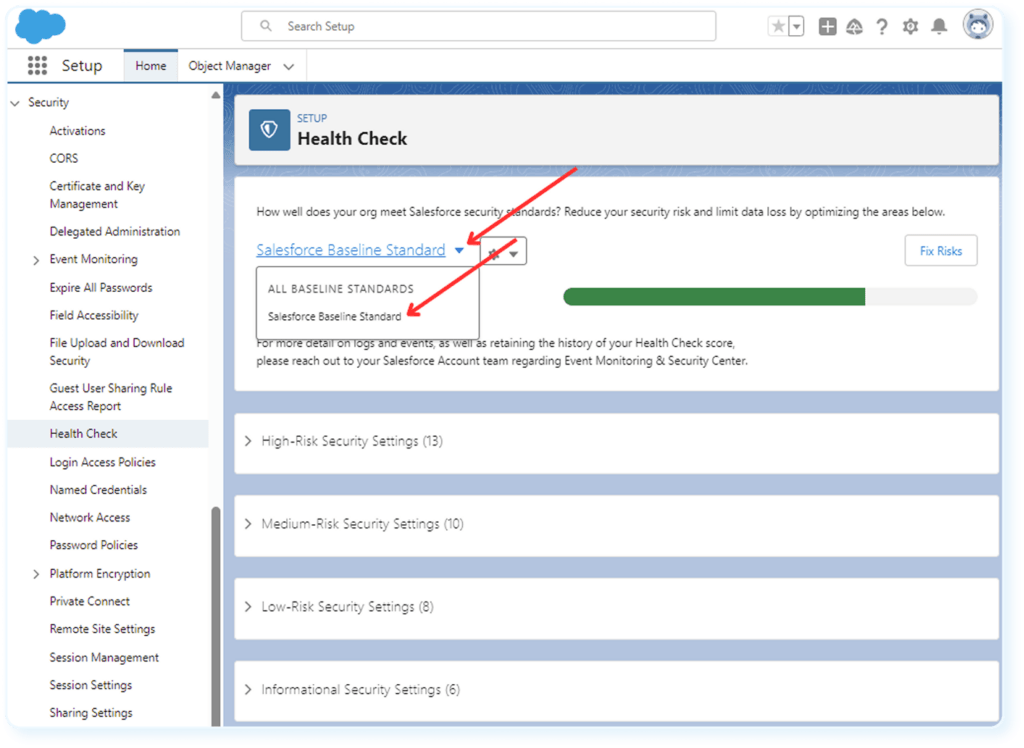
Salesforce tarjoaa kaksi vaihtoehtoa:

Salesforce Baseline Standard: Salesforcen suosittelemat arvot ja riskiluokat.
Mukautettu vertailutaso: Hyväksytty yrityksen standardi, joka vastaa sisäisiä käytäntöjä, sopimusvaatimuksia tai riskitasoa, jonka yritys on hyväksynyt.
Pankki voi tarvita vertailutason, joka on laadittu finanssialan valvontavaatimusten pohjalta. Salesforce sallii enintään viisi mukautettua vertailutasoa. Jokaisen pohjana on viety kopio vakiovertailutasosta, jokaisessa on säilytettävä kaikki olemassa olevat Health Check -asetukset, eikä yhdenkään koko saa ylittää 20 kilotavua.
Terveydenhuoltoyritys voi määrittää tiukemmat istunto- tai käyttöoikeussäännöt, koska työntekijät käsittelevät arkaluonteisia potilastietoja. Mukautetun standardin tulisi perustua perusteelliseen keskusteluun käytännöistä, ja siihen tulisi osallistua Salesforcesta, IT:stä, tietoturvasta ja vaatimustenmukaisuudesta vastaavat tahot. Jos olet epävarma, Salesforce-konsultointikumppani, kuten Routine Automation, voi opastaa sinua Salesforcen kuntotarkastuksen parhaissa käytännöissä.
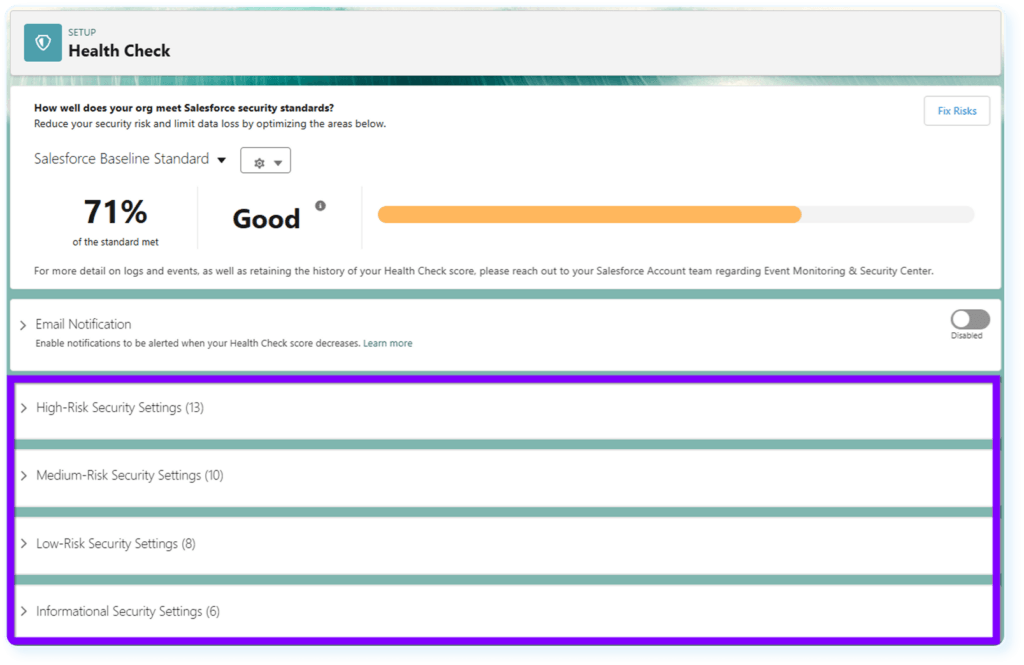
Salesforcen kuntotarkastuksen pistemäärä näyttää, kuinka lähellä nykyiset asetuksesi ovat valittua vertailutasoa, ja luokittelee asetukset suuren, keskisuuren ja pienen riskin ryhmiin. Mukana on myös tiedoksi annettavia havaintoja, mutta ne eivät vaikuta pistemäärään.
Viralliset arvosanat ovat:
Pistemäärä | Salesforcen arvosana |
90 % tai enemmän | Erinomainen |
80–89 % | Erittäin hyvä |
70–79 % | Hyvä |
55–69 % | Heikko |
54 % tai vähemmän | Erittäin heikko |
Täydet pisteet osoittavat vain, että jokainen tarkistukseen sisältyvä asetus vastaa valittua vertailutasoa. Salesforce-ympäristössä voi silti olla huonolaatuisia tietoja, sekavia käyttöoikeussääntöjä, häiriöherkkiä Flow-automaatioita ja palautumissuunnitelma, jota kukaan ei ole kokeillut. Tutustu puutteisiin ennen kuin juhlistat 92 %:n tulosta. Yksi vakava istuntojen hallintaan liittyvä puute voi painaa enemmän kuin näytöllinen pienempiä hyväksyttyjä tarkistuksia. Salesforce muuttaa myös laskennan taustalla olevia mittareita, joten pistemäärä voi muuttua uuden version myötä, vaikka yksikään järjestelmänvalvoja ei muuttaisi asetuksia.
Tarkastele ensin Salesforcen antamaa Health Check -pistemäärää suuren riskin osalta ja erityisesti havaintoja, jotka liittyvät seuraaviin:

Heikot todennusvaatimukset.
Laajat kirjautumisoikeudet.
Turvattomat istuntoasetukset.
Liian monella käyttäjällä olevat järjestelmänvalvojan oikeudet.
Puutteelliset API-rajapintojen tai tietojen hallintakeinot.
Selvitä asetuksen vaikutukset ennen kuin kukaan muuttaa sitä. Tarkista, ketkä käyttävät sitä, mitkä järjestelmät tekevät siihen liittyviä kutsuja ja alkaako huomisaamu lukituilla käyttäjätileillä tai epäonnistuneilla ajoilla.
Istuntorajoitus voi vaikuttaa etätyöntekijöihin. Kirjautumiskäytäntö voi häiritä kertakirjautumista. API-rajapintaan liittyvän hallinta-asetuksen tiukentaminen saattaa pysäyttää ERP-synkronoinnin tai öisen laskutusajon. Health Check sisältää nyt mittarin, joka perustuu niiden aktiivisten sisäisten käyttäjien prosenttiosuuteen, joille on määritetty System Administrator -profiili. Se ei kuitenkaan edelleenkään kerro, kenellä yksittäisellä järjestelmänvalvojalla on oikeuksia, joita hän ei todellisuudessa tarvitse. Tämä edellyttää erillistä käyttöoikeuksien tarkastusta.
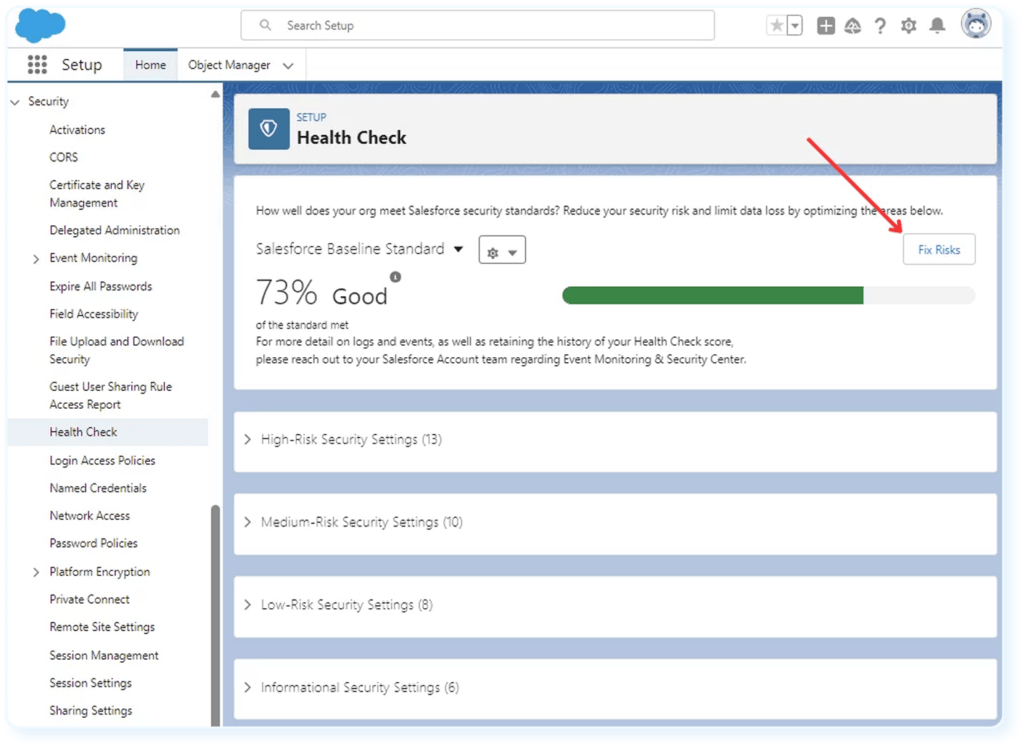
Salesforcen Health Check -työkalut tarjoavat järjestelmänvalvojille kaksi vaihtoehtoa:
Valitse Edit, jolloin voit avata asiaankuuluvan Setup-sivun ja muuttaa yhtä asetusta.
Valitse Fix Risks, jolloin voit ottaa valitun vertailutason tuetut arvot käyttöön poistumatta Health Checkistä.
Fix Risks on kätevä, mutta käytä sitä harkiten.
Tarkista seuraavat asiat ennen merkittäviä muutoksia:
Liiketoiminnan vaatimukset.
Yhdistetyt sovellukset.
API- ja integraatiokäyttäjät.
Kertakirjautumis- ja todennusreitit.
Portaalin ja mobiilikäytön käyttöoikeudet.
Sisäiset tietoturva- ja vaatimustenmukaisuuskäytännöt.
Tapa perua muutos, jos se aiheuttaa ongelmia.
Joitakin havaittuja puutteita ei voi korjata työkalun omalla painikkeella, vaan ne edellyttävät manuaalista selvitystä. Valitsitpa kumman tavan tahansa, testaa merkittävät muutokset mahdollisuuksien mukaan tuotantoa vastaavassa sandbox-ympäristössä. Kirjaa ensin nykyinen asetus, ota asianmukaiset varmuuskopiot tiedoista ja metatiedoista ja varmista käyttäjien ja integraatioiden toiminta uudelleen käyttöönoton jälkeen. Varmuuskopio auttaa palautumisessa, mutta se ei korvaa kunnollista suunnitelmaa muutoksen perumiseksi.
Tiimille pitäisi jäädä Salesforce Health Checkistä muutakin kuin prosenttiluku ja kuvakaappaus. Kirjaa seuraavat asiat:
Arviointipäivä.
Salesforce-instanssi ja ympäristö.
Valittu vertailutaso ja versio.
Nykyinen pistemäärä.
Tunnistettu riski.
Käyttäjät tai järjestelmät, joihin riski vaikuttaa.
Vastuuhenkilö.
Korjauksen prioriteetti.
Testausvaatimukset.
Tavoitepäivä.
Lopullinen päätös tai ratkaisu.
Seuraavan tarkastuksen päivämäärä.
Hyvä Salesforce Health Check -raportti sisältää päätösten perustelut. Siihen kirjataan, miksi tiimi muutti yhtä asetusta, lykkäsi toisen muuttamista ja hyväksyi kolmannen sellaisenaan. Tämä vähentää huomattavasti arvailua vaatimustenmukaisuustarkastuksissa, järjestelmänvalvojien vastuunvaihdoissa ja myöhemmissä tarkastuksissa.
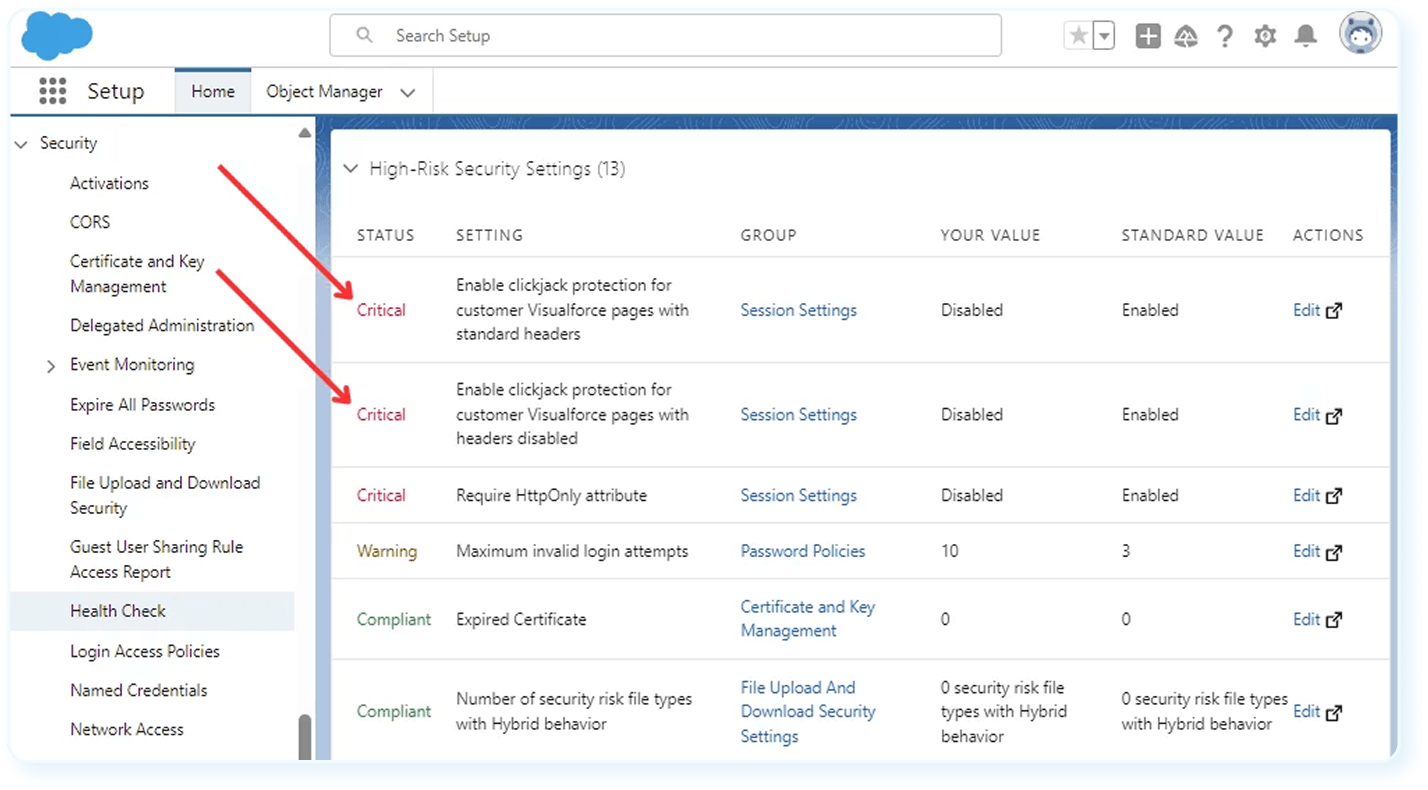
Salesforcen antaman Health Check -pistemäärän pitäisi kertoa, mitä Salesforce havaitsi, miksi havainnoilla on merkitystä ja mitä seuraavaksi on tehtävä. Aloita näistä viidestä työkalun omien tulosten yksityiskohdasta:
Salesforce-ympäristön nykyinen asetus.
Valitun vertailutason edellyttämä arvo.
Määritetty riskiluokka.
Todennäköinen vaikutus tietoturvaan tai toimintaan.
Puutteen korjaamiseksi tarvittava muutos.
Tekninen sanamuoto voi saada havainnon näyttämään vähäisemmältä kuin se on. Liian väljä istunnon aikakatkaisu voi jättää valvomattoman, todennetun istunnon avoimeksi pidempään kuin yrityksen käytäntö sallii. Tällä on merkitystä yhteiskäyttöisillä tietokoneilla, kadonneilla laitteilla ja julkisissa tiloissa olevilla koneilla.
Jaa havainnot kolmeen ryhmään jatkotoimia varten:
Korjaa heti: Altistuminen on vakavaa, riippuvuudet tunnetaan ja muutos voidaan tehdä turvallisesti.
Selvitä ja testaa: Asetus vaatii huomiota, mutta sen muuttaminen voi vaikuttaa kertakirjautumiseen, käyttäjiin, integraatioihin tai automaattisiin ajoihin.
Hyväksy tai lykkää: Liiketoiminnalla on dokumentoitu peruste jättää asetus ennalleen, ja päätökselle on nimetty vastuuhenkilö sekä määritetty tarkastuspäivä.
Havainto | Mahdollinen vaikutus | Prioriteetti | Suositeltu toimenpide | Vastuuhenkilö |
Heikko salasanakäytäntö | Suurempi riski käyttäjätilin vaarantumisesta | Korkea | Muuta hyväksytyn tietoturvakäytännön mukaiseksi ja testaa kirjautumisreitit | Salesforce-järjestelmänvalvoja |
Passiivinen käyttäjä, jolla on laajat käyttöoikeudet | Tarpeeton pääsy arkaluonteisiin tietueisiin ja Setup-asetuksiin | Korkea | Varmista vastuuhenkilö, jäädytä käyttöoikeus ja poista sitten käyttäjätili käytöstä, jos se on tarkoituksenmukaista | Järjestelmänvalvoja ja IT |
Vanhentunut istuntoasetus | Todennetut istunnot pysyvät käytettävissä pidempään kuin käytäntö sallii | Keskitaso | Testaa tiukempi arvo ja päivitä sitten asetus | Tietoturvatiimi |
Työkalun omat tulokset eivät nimeä vastuuhenkilöitä, arvioi kustannuksia, kartoita liiketoiminnan riippuvuuksia tai määritä korjaustöiden järjestystä. Siksi valmiin raportin on oltava muutakin kuin kuvakaappaus, jonka yläreunassa oleva pistemäärä on ympyröity.
Salesforcen oma Security Health Check on hyödyllinen, mutta sen tehtävä on silti rajattu. Se vertaa valittuja tietoturva-asetuksia vertailutasoon. Korkea pistemäärä ei osoita, että Salesforce-ympäristö olisi hyvin rakennettu, helppo ylläpitää, toimisi ongelmitta, käyttäisi lisenssejä järkevästi tai olisi valmis vastaanottamaan vielä muutamia satoja käyttäjiä.
Prosenttiluvun ulkopuolelle voi jäädä paljon:

Päällekkäiset tai puutteelliset tietueet sekä tietueet, joiden omistajuus on määritetty huonosti.
Apex-triggerit, jotka suorittavat tehottomia kyselyjä tai ovat ristiriidassa muun koodin kanssa.
Useat samaa kenttää päivittävät Flow-automaatiot.
Integraatiot, jotka toimittavat tietueita myöhässä, kahdesti tai eivät lainkaan.
API-käyttö, joka lähestyy vähitellen Salesforce-ympäristön rajoja.
Tallennustila, joka täyttyy vanhoista tiedostoista ja tietueista.
Mukautetut objektit ja kentät, joiden tarkoitusta kukaan ei osaa selittää.
Hallitut paketit, joilla on edelleen käyttöoikeuksia mutta joista on vain vähän hyötyä.
Lisenssit, jotka on osoitettu henkilöille, jotka kirjautuvat sisään vain harvoin.
Raportit, jotka perustuvat kiistanalaisiin kenttiin tai epäyhtenäisiin KPI-määritelmiin.
Käyttäjät, joiden varsinainen työprosessi pyörii laskentataulukoissa, Slackissa tai sähköpostissa.
Julkaisut, jotka siirretään tuotantoon ilman luotettavaa testausta tai määritettyjä palautusvaiheita.
Workflow Rules ja Process Builder ovat hyödyllinen varoittava esimerkki. Salesforce lopetti niiden tuen 31. joulukuuta 2025, mutta vanhat prosessit voivat silti jatkaa toimintaansa tuotannossa. Health Check ei kerro, että keskeinen hyväksyntä riippuu edelleen automaatiosta, jota kukaan ei ole testannut viime aikoina tai jonka muuttamiseen kukaan ei suhtaudu luottavaisesti.
Kun nämä kysymykset nousevat esiin, työ ulottuu jo tietoturvan koontinäyttöä laajemmalle. Tarvitset itse Salesforce-ympäristön laajemman auditoinnin, mikä voi tarkoittaa, että on aika ryhtyä etsimään parhaita Salesforce-konsulttiyrityksiä.
Salesforcen kuntotarkastus alkaa yleensä siitä, että jokin tuntuu olevan pielessä. Raportit saattavat näyttää virheellisiltä, julkaisut kestää liian kauan tai kukaan ei tiedä, kuka vastaa jostakin integraatiosta. Kattavassa tarkastuksessa näitä merkkejä seurataan käyttöoikeuksiin, tietoihin, automaatioon, kustannuksiin ja suorituskykyyn asti.
Osa-alue | Mitä tarkastuksessa käydään läpi | Mikä voi mennä pieleen |
Tietoturva ja käyttöoikeudet | Profiilit, käyttöoikeusjoukot, järjestelmänvalvojat, passiiviset käyttäjät, jakamissäännöt, yhdistetyt sovellukset, monivaiheinen tunnistautuminen ja istunnot | Osa käyttäjistä näkee liikaa tietoja, kun taas toiset rakentavat kiertoteitä liian tiukkojen käyttörajoitusten vuoksi |
Tiedot ja tietomalli | Kaksoiskappaleet, puuttuvat arvot, kenttien käyttö, omistajuus, validointi, suhteet, varmuuskopiointi ja palautus | Ennusteista tulee epäluotettavia, reititys lakkaa toimimasta ja automaatio tai tekoäly käsittelee väärää tietuetta |
Automaatio ja koodi | Flow-työnkulut, vanhat automaatioratkaisut, Apex, epäonnistuneet ajot, testikattavuus, tehottomat kyselyt ja vanha koodi | Prosessit käynnistyvät kahdesti, epäonnistuvat suurilla käsittelymäärillä tai muuttuvat liian riskialttiiksi muokata |
Integraatiot ja API-rajapinnat | Todennus, kenttävastaavuudet, synkronoinnin suunta, API-rajapintojen käyttö, väliohjelmistot, virheet, uudelleenyritykset ja valvonta | Yhteys pysyy ”aktiivisena”, vaikka tietueet saapuvat myöhässä, kahdesti tai ilman keskeisiä kenttiä |
Suorituskyky ja rajoitukset | Tallennustila, suuret tietomäärät, raportit, ajastetut ajot, tietuelukitukset, kyselyt ja suoritusrajoitukset | Sivut hidastuvat, ajot epäonnistuvat ja käyttäjät alkavat työskennellä Salesforcen ulkopuolella |
Lisenssit ja paketit | Myönnetyt lisenssit suhteessa aktiivisesti käytettyihin, maksulliset ominaisuudet, käyttöoikeusjoukkojen lisenssit ja AppExchange-paketit | Yritys maksaa edelleen käyttämättömistä työkaluista, joihin liittyy yhä käyttöoikeuksia ja ylläpitotyötä |
Raportointi ja käytön omaksuminen | Keskeisten suorituskykymittarien määritelmät, tarvittavat tiedot, koontinäytöt, käyttö, tietojen viennit ja kunkin tiimin palaute | Johto lakkaa luottamasta raportteihin, ja työntekijät siirtävät varsinaisen työprosessin laskentataulukoihin tai sähköpostiin |
Jos integraatiokokonaisuus on laaja ja ruuhkautunut, voi olla hyödyllistä tutustua parhaisiin Salesforce-integraatiopalveluihin sen selvittämiseksi, vaatiiko ongelma määritysten muokkaamista, väliohjelmistoa vai uudelleentoteutusta. Asennettuja tuotteita on syytä tarkastella yhtä tarkasti.
Hahmota koko Salesforce-ympäristö
Tunnista käyttöoikeuksiin, tietoihin, automaatioon, integraatioihin, suorituskykyyn ja lisensointiin liittyvät ongelmat, joita Salesforcen oman työkalun pistemäärä ei selitä, ja saa priorisoitu korjaussuunnitelma.
On hyvä todeta, ettei yksikään Salesforcen kuntotarkastustyökalu pysty yksin kertomaan, onko koko ympäristö turvallinen, nopea, kustannuksiltaan kohtuullinen, palautettavissa ja miellyttävä ylläpitää. Kukin vaihtoehto tunnistaa erilaisia ongelmia. Hyöty syntyy siitä, että havainnot yhdistetään ja niitä verrataan sitten liiketoiminnan todellisiin toimintatapoihin.
Työkalu tai menetelmä | Pääasiallinen käyttötarkoitus | Mitä se voi havaita | Mihin sen mahdollisuudet rajoittuvat |
Salesforce Health Check | Tietoturvamääritykset | Poikkeamat vertailutasosta, riskiluokat ja nykyinen pistemäärä | Se ei tarkasta tietoja, koodia, integraatioita, kustannuksia eikä käytön omaksumista |
Security Center Essentials | Yhden Salesforce-ympäristön tietoturvan valvonta | Health Check -historia ja kuusi muuta tietoturvamittaria | Tietojen keruu viikoittain, 30 päivän Health Check -historia eikä usean ympäristön yhteisnäkymää |
Täysi Security Center | Usean Salesforce-ympäristön tietoturvan valvonta | Käytännöt, hälytykset, todennus, käyttäjien käyttöoikeudet ja tietoturvan kehityssuunnat | Käyttöön sovelletaan lisenssi- ja tuotevaatimuksia |
Scale Center | Suorituskyky ja järjestelmän kuormitus | Hidas Apex-koodi, Flow-ongelmat, paljon resursseja kuluttavat kyselyt, raporttien viiveet, rajoitukset ja tietuelukitukset | Se voi tunnistaa tekniset hidasteet, mutta ei kertoa, onko prosessi järkevä |
Lightning Usage App | Käyttäjien toiminta ja sivujen käyttö | Aktiiviset käyttäjät, lisenssien käyttö, usein käytetyt sivut, hitaat sivut ja siirtyminen Classic-käyttöliittymään | Se ei selitä, miksi käyttäjät välttelevät tiettyä näkymää tai vievät kaiken Exceliin |
Salesforce Code Analyzer v5 | Koodin ja metatietojen staattinen analyysi | Apex-koodin ja muun tuetun lähdekoodin tietoturva-, laatu- ja ylläpidettävyysongelmat | Se ei pysty arvioimaan, onko liiketoimintalogiikka oikein |
Manuaalinen tarkastus | Liiketoiminnallinen ja tekninen arviointi | Arkkitehtuuri, omistajuus, tiedot, työnkulut, riippuvuudet, integraatiot ja prioriteetit | Se vaatii aikaa ja ihmisiä, jotka tuntevat tarkasteltavat asiat |
Myös Salesforce Optimizer oli aiemmin vaihtoehto, mutta Salesforce poisti sen käytöstä 1. kesäkuuta 2026 sen jälkeen, kun se oli jo aiemmin poistettu Hyperforce-ympäristöistä ja muista kuin Hyperforce-ympäristöistä.
Security Center Essentials on maksuton kaikissa Salesforce-versioissa ja säilyttää Health Check -historian 30 päivän ajalta. Myös Scale Center on maksuton tuetuissa tuotantoympäristöissä ja täysissä sandbox-ympäristöissä Professional-, Enterprise-, Unlimited-, Signature- ja Scale Test -asiakkaille.
Jos olet tehnyt yhteistyötä esimerkiksi Routine Automationin kaltaisen kumppanin kanssa Salesforcen käyttöönottopalveluissa, kumppani voi auttaa valitsemaan sopivat Salesforcen kuntotarkastustyökalut. RA ei myy omaa skanneria, mutta se voi valita sopivat työkalut, täydentää niitä manuaalisilla tarkistuksilla, joita työkalut eivät pysty tekemään, ja muuttaa havainnot käyttökelpoiseksi suunnitelmaksi.
Tarkista Salesforcen oma tietoturvasivu kuukausittain tai neljännesvuosittain. Tee laajempi ympäristön tarkastus vähintään kerran vuodessa, jos kokoonpano on vakaa, ja lyhennä tarkastusväliä, kun Salesforce muuttuu nopeasti tai siihen liittyy enemmän riskejä. Lisätarkistukset voivat olla hyödyllisiä myös sen jälkeen, kun olet lisännyt järjestelmääsi parhaita Salesforce-sovelluksia.
Tilanne | Sopiva ajankohta tai tarkastusväli |
Vakaa ympäristö, jossa on vähän muutoksia | Tarkistus Salesforcen omalla työkalulla neljännesvuosittain, laajempi tarkastus vuosittain |
Sääntelyn alainen tai tietoturvan kannalta herkkä ympäristö | Tarkistus Salesforcen omalla työkalulla kuukausittain, laajempi tarkastus kuuden kuukauden välein |
Laaja ympäristö, jossa on paljon räätälöintejä | Tarkastus suurten julkaisujen jälkeen ja vähintään kuuden kuukauden välein |
Uusi käyttöönotto tai uudelleentoteutus | Ennen käyttöönottoa ja uudelleen sen jälkeen, kun käyttäjät ovat työskennelleet ympäristössä |
Migraatio tai ympäristöjen yhdistäminen | Ennen suunnittelua ja sitten tietojen ja automaation siirtämisen jälkeen |
Merkittävän integraation lisääminen | Ennen tuotantokäyttöä ja ensimmäisen kokonaisen toimintasyklin jälkeen |
Tietoturva- tai tietopoikkeama | Heti kun poikkeaman vaikutukset on rajattu |
Käytön väheneminen tai suorituskyvyn heikkeneminen | Kun kehityssuunta havaitaan, odottamatta vuositarkastusta |
Suuri käyttöoikeus- tai automaatiomuutos | Ennen käyttöönottoa ja uudelleen julkaisun jälkeen |
Nämä ajankohdat eivät ole Salesforcen sääntöjä. Ne ovat käytännön tarkastusvälejä. Sopiva tarkastustahti riippuu julkaisujen määrästä, räätälöidystä koodista, yhdistetyistä järjestelmistä, vaatimustenmukaisuuteen kohdistuvista paineista, henkilöstön vaihtuvuudesta ja siitä, kuinka pahasti liiketoiminta kärsisi, jos Salesforce lakkaisi toimimasta odotetusti.
Salesforcen kuntotarkastuksen hyviin käytäntöihin kuuluvat myös tapahtumien käynnistämät tarkastukset. Vuosittaisesta kalenterimuistutuksesta ei ole paljon apua, jos uusi ERP-yhteys, yritysosto, käyttöoikeuksien uudelleensuunnittelu tai massamigraatio muuttaa ympäristöä kolme viikkoa myöhemmin.
Salesforcen omalla työkalulla tehtävä tarkistus ei vaadi ulkopuolista palveluntarjoajaa. Valtuutettu Salesforce-järjestelmänvalvoja voi avata koontinäytön, tarkastella pistemäärää, verrata nykyisiä asetuksia vertailutasoon, korjata rajattuja ongelmia ja dokumentoida tuloksen.
Sisäinen järjestelmänvalvoja voi yleensä hoitaa seuraavat tehtävät:
Health Check -työkalun avaaminen Setup-valikosta.
Vakiovertailutason tai mukautetun vertailutason valitseminen.
Nykyisten ja suositeltujen arvojen tarkastelu.
Yksinkertaisten salasana-, istunto- tai kirjautumisasetusten selvittäminen.
Rajattujen muutosten testaaminen.
Havaintojen ja hyväksyttyjen poikkeusten kirjaaminen.
Työ vaikeutuu, kun pistemäärän selvittäminen johtaa ympäristön muiden osien tarkasteluun. Laaja Apex-koodi, useat Salesforce-pilvipalvelut, useat ympäristöt, kymmenet integraatiot tai tiukat vaatimustenmukaisuussäännöt tuovat tarkastukseen mukaan lisää ihmisiä. Sama pätee tilanteisiin, joissa kukaan ei vastaa koko arkkitehtuurista tai tietoturvakorjaus voisi keskeyttää kertakirjautumisen, laskutuksen, asiakaspalvelun tai muun kriittisen prosessin.
Myös aika ratkaisee. Osaava järjestelmänvalvoja saattaa tietää tarkalleen, mitä on tarkistettava, mutta hänellä ei silti ole aikaa käydä läpi vuosien aikana kertyneitä käyttöoikeuksia, Flow-versioita, integraatiolokeja ja hylättyjä paketteja.
Ulkopuolinen apu ei ole pakollista, mutta Salesforcen kuntotarkastuspalveluja tarjoavan konsultin tuki voi auttaa, kun riskit, työmäärä tai tekninen vaativuus ylittävät sen, mistä sisäinen tiimi pystyy turvallisesti suoriutumaan.
Ammattimaisten Salesforce-kuntotarkastuspalvelujen pitäisi tarjota muutakin kuin automaattinen pistemäärä ja pitkä luettelo viedyistä varoituksista. Havainnot on yhdistettävä todellisiin työnkulkuihin, nimettyihin vastuuhenkilöihin, teknisiin riippuvuuksiin ja korjaussuunnitelmaan, jonka yritys pystyy rahoittamaan ja aikatauluttamaan.
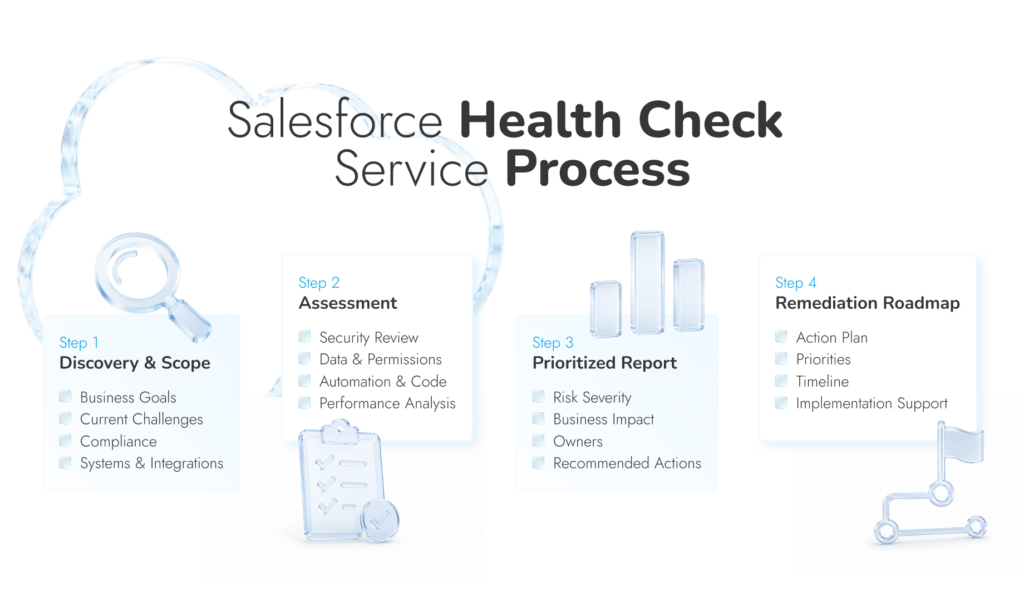
Tavanomaiseen toimeksiantoon pitäisi sisältyä neljä vaihetta:
Kartoitus ja rajaus: Palveluntarjoaja vahvistaa liiketoimintatavoitteet, nykyiset ongelmat, kriittiset työnkulut, vaatimustenmukaisuustarpeet, suunnitellut Salesforce-muutokset sekä auditointiin sisältyvät Salesforce-instanssit, pilviratkaisut, integraatiot, tiimit ja ympäristöt.
Automaattinen ja manuaalinen arviointi: Salesforcen omat ja kolmansien osapuolten työkalut tuottavat osan arvioinnin aineistosta. Arvioijan pitäisi tarkastaa myös käyttöoikeudet, tiedot, automaatio, koodi, arkkitehtuuri, integraatiot, käyttö, tallennustila, paketit ja tekninen velka manuaalisesti.
Priorisoitu raportti: Jokaisesta Salesforce CRM:n kuntotarkastuksen havainnosta pitäisi käydä ilmi sen vakavuus, liiketoimintavaikutus, kohteena olevat komponentit, riippuvuudet, suositeltu toimenpide, arvioitu työmäärä ja vastuuhenkilö. Kiireelliset tietoturvapuutteet eivät saa hukkua sellaisten kenttien joukkoon, joita kukaan ei käytä.
Korjausten etenemissuunnitelma ja tuki: Korjaaminen voi tarkoittaa käyttöoikeuksien rakentamista uudelleen, Flow- tai Apex-korjauksia, tietueiden siivoamista, integraatioiden korjaamista, vanhojen pakettien poistamista, muutosten testaamista tai vastuiden selkeyttämistä. Varmista, että toimeksiannon rajauksesta käy ilmi, sisältyykö tämä työ toimeksiantoon vai alkaako se auditoinnin jälkeen.
Sinun pitäisi myös tietää, kuka Salesforce-ympäristön tarkastaa, miten viety tarkastusaineisto suojataan ja mitä raportteja tarkalleen saat.
Routine Automationin kaltaiset yritykset tekevät Salesforcessa tietoturvan kuntotarkastuksia, ja laajempi ympäristön tarkastus etenee huolellisesti vaihe vaiheelta. Tiimi yhdistää Salesforcen diagnostiikan manuaaliseen analyysiin ja keskusteluihin niiden ihmisten kanssa, jotka tietävät, missä CRM aiheuttaa ongelmia.
Tarkastus etenee seitsemässä vaiheessa:
1. Määritä tarkastuksen kohde: Vahvista liiketoimintaongelma, tarkastukseen sisältyvät ympäristöt, keskeiset prosessit, tunnetut riskit ja etenemissuunnitelmassa jo olevat työt.
2. Kuuntele Salesforcea käyttäviä ihmisiä: Haastattele järjestelmänvalvojia, kehittäjiä, IT- ja tietoturvahenkilöstöä, osastojen vetäjiä ja päivittäisiä käyttäjiä.
3. Tutki ympäristö läpikotaisin: Tarkastele tietoturvaa, käyttöoikeuksia, tietueita, arkkitehtuuria, automaatiota, koodia, integraatioita, tallennustilaa, paketteja, lisenssejä ja raportointia.
4. Selvitä, mikä on olennaista: Erota harmiton ylimääräinen sisältö havainnoista, jotka altistavat tietoja, heikentävät raportteja, viivästyttävät työtä, nostavat kustannuksia tai vaarantavat julkaisuja.
5. Laadi Salesforce Health Check -raportti: Lisää näyttö, vastuuhenkilöt, riippuvuudet, työmääräarviot, prioriteetit ja suositellut toimenpiteet.
6. Suunnittele korjaukset: Erottele kiireelliset korjaukset siivouksesta, koodimuutoksista, arkkitehtuurityöstä ja hallintamallin kehittämisestä.
7. Jatka mukana korjaustyössä: Routine Automation voi tarvittaessa hoitaa määritykset, kehityksen, testauksen, käyttöönoton ja myöhemmät tarkastukset.
Tavoitteena ei ole parempi pistemäärä Salesforcen omassa työkalussa. Tavoitteena on ympäristö, joka suojaa oikeat tiedot, tukee yrityksen nykyisiä toimintatapoja ja jota voidaan muuttaa ilman, että jokaisesta julkaisusta tulee arkeologinen kaivaus.
Muuta havainnot toimivaksi suunnitelmaksi
Saat priorisoidun etenemissuunnitelman tietoturvaa, tietoja, automaatiota, integraatioita ja korjauksia varten, joihin tiimisi on tartuttava ensin.
Salesforce Health Check kannattaa pitää osana ylläpidon rutiineja. Se havaitsee heikot tietoturva-asetukset nopeasti ja antaa tiimille konkreettista tutkittavaa. Älä silti anna 95 %:n pistemäärän päättää keskustelua.
Prosenttiluku kertoo hyvin vähän päällekkäisistä tietueista, vanhasta Apex-koodista, keskenään kilpailevista Flow-työnkuluista, katkenneista työvaiheiden siirroista, hukkaan menevistä lisensseistä tai raporteista, joihin ihmiset lakkasivat luottamasta jo kuukausia sitten. Käytä Salesforcen omaa työkalua säännölliseen seurantaan ja järjestä sitten perusteellisempi tarkastus, kun ympäristöä on räätälöity paljon, se on kytketty kriittisiin järjestelmiin tai sen muuttaminen alkaa tuntua oudon stressaavalta. Viimeinen näistä on yleensä paljastava merkki.
Routine Automation voi auttaa laajemmassa tarkastuksessa ja jatkaa sitten mukana työpajassa, teknisessä suunnittelussa, testauksessa ja niitä seuraavassa Salesforce-työssä.
Salesforce Health Check löytyy Setup-osiosta, ja se vertaa valittuja tietoturvan hallintakeinoja vakiomuotoiseen tai yrityksesi tuomaan vertailutasoon. Se antaa pistemäärän ja näyttää sitten, mitkä salasana-, istunto-, kirjautumis-, IP-, varmenne- tai tunnisteasetukset eivät vastaa vertailutasoa. Tätä useimmat tarkoittavat Salesforcen tietoturvan kuntotarkastuksella.
Avaa Salesforcessa Setup, hae Health Check ja avaa sitten kyseinen sivu. Näet nykyisen pistemäärän, sen taustalla olevan vertailutason ja asetukset, jotka heikentävät tulosta. Älä kiirehdi suoraan Fix Risks -toimintoon. Lue ensin, mihin kukin muutos vaikuttaa, etenkin kertakirjautumisen (SSO) ja integraatioiden osalta.
Salesforcen oman työkalun tulokset antavat luvut. Raporttiin tarvitaan perustelut. Kuka vastaa havainnosta? Mikä on riippuvaista nykyisestä asetuksesta? Mikä on määräaika? Miksi tiimi korjaa asian nyt, siirtää sen myöhemmäksi tai hyväksyy riskin?
Salesforcen oma työkalu on. Se ei havaitse kahta samasta kentästä kilpailevaa Flow-työnkulkua, ennusteen sotkevia päällekkäisiä asiakastietueita tai eilisiä tietoja lähettävää integraatiota. Laajemmassa Salesforce CRM:n kuntotarkastuksessa tarkastellaan myös näitä ongelmia sekä koodia, lisenssejä, tallennustilaa, varmuuskopiointia, raportteja ja käytön omaksumista.
Kyllä. Salesforce-järjestelmänvalvoja voi suorittaa Salesforcen oman tarkastuksen ja hoitaa rajatut määritysongelmat. Työn luonne muuttuu, kun korjaus koskee mukautettua Apex-koodia, useita Salesforce-ympäristöjä, kertakirjautumista, säänneltyjä tietoja tai laskutusintegraatiota, joka ei missään nimessä saa lakata toimimasta tiistai-iltapäivänä. Silloin lisäasiantuntemus osoittaa arvonsa.
Salesforcen oman tietoturvasivun tarkastus kuukausittain tai neljännesvuosittain on kohtuullinen tahti. Vakaalle ympäristölle sopii laajempi tarkastus kerran vuodessa. Aikaistaisin sitä migraation, merkittävän integraation, käyttöoikeuksien kokonaisuudistuksen, tietoturvapoikkeaman tai sellaisen julkaisun jälkeen, jonka jäljiltä ylläpitotiimi sanoo: ”Kukaan ei sitten koske siihen Flow-työnkulkuun.”
Salesforcen oma Health Check sisältyy tuettuihin Salesforce-versioihin. Ammattilaisen tekemälle arvioinnille ei ole järkevää kiinteää hintaa, sillä työ voi kattaa yhden hyvin hoidetun organisaation tai useita pilviratkaisuja, vuosien aikana kertynyttä Apex-koodia, kymmeniä integraatioita, puutteellista dokumentaatiota ja sääntelyn alaista dataa. Työn laajuus ratkaisee hinnan.